Cisco patches new Secure Email Gateway zero-day exploited in attacks
BleepingComputer · 14 oct, 19:29
Qué hacer: Actualiza Cisco Secure Email Gateway a Content Scanner Tools versión 25.3.0.5525 o posterior, y renueva todas las credenciales y materiales criptográficos del dispositivo.
Cisco ha parcheado un zero-day activamente explotado en Cisco Secure Email Gateway (CVE-2026-76519) que permite a atacantes remotos no autenticados ejecutar comandos con privilegios de root. La vulnerabilidad reside en un fallo de path traversal en la función Advanced Malware Protection (AMP) que afecta al procesamiento de adjuntos de correo. Según Cisco, en octubre de 2026 se detectó explotación activa en la naturaleza.
CVE-2026-76519 es un fallo de path traversal relativo en la característica Advanced Malware Protection de Cisco SEG que permite ejecutar comandos arbitrarios con privilegios root en el sistema operativo subyacente. El ataque se realiza mediante el envío de un correo con un adjunto manipulado a través de un dispositivo sin parche. La vulnerabilidad afecta a instancias de SEG donde el servicio File Reputation está habilitado y asignado a una política de correo, y donde la versión de Content Scanner Tools sea anterior a 25.3.0.5525.
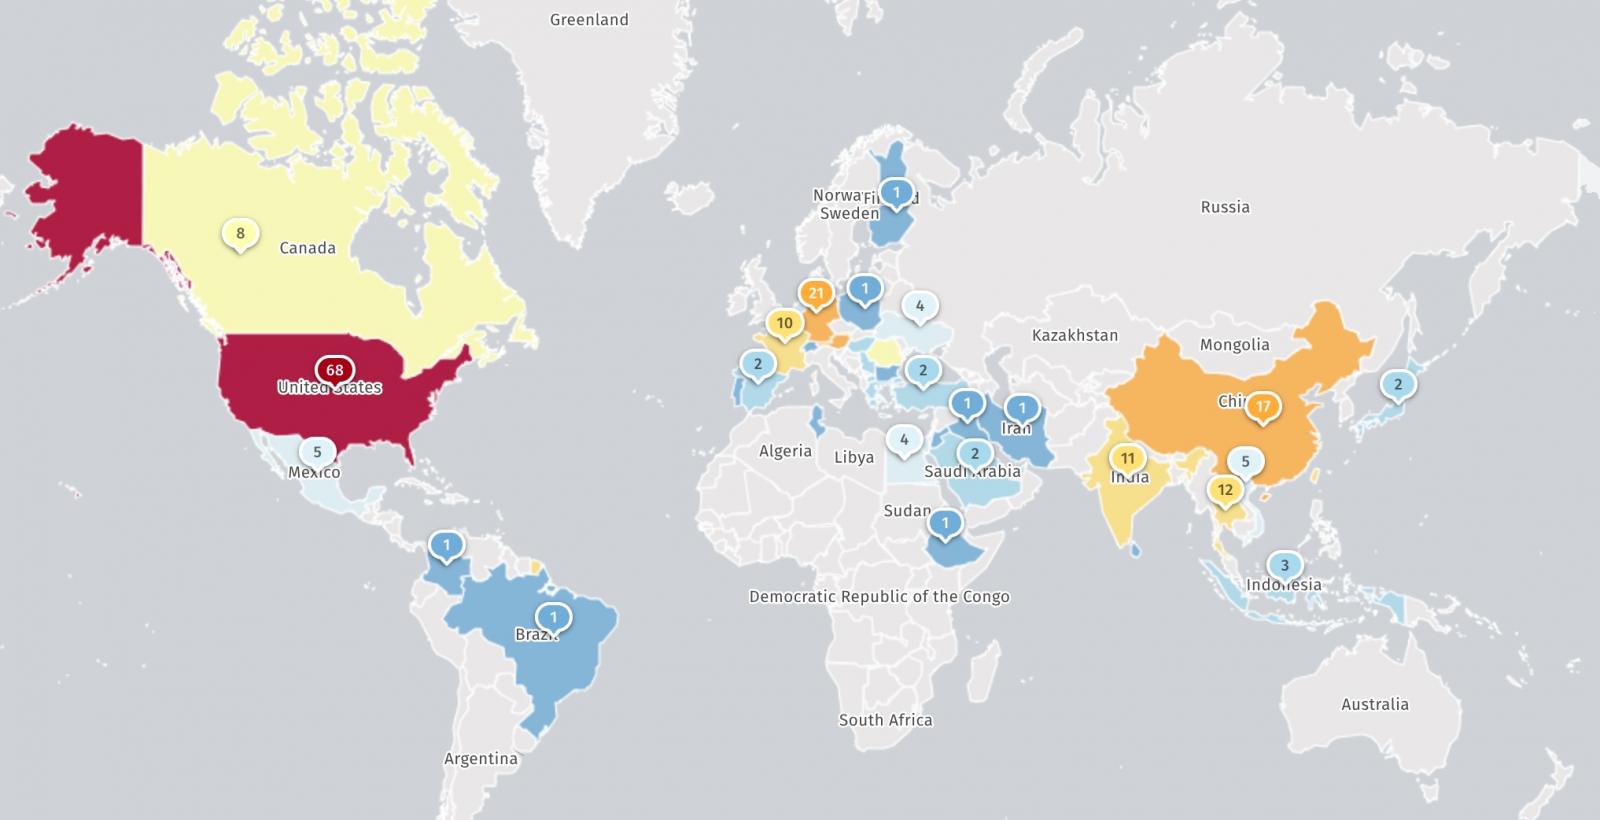
Cisco ha desplegado mitigaciones en instancias en la nube y ha contactado con propietarios de dispositivos donde encontró indicios de compromiso potencial. La empresa recomienda a los clientes afectados restaurar la configuración del dispositivo renovando credenciales y materiales criptográficos, además de revisar los registros de firewall y red para detectar actividad sospechosa. Shadowserver rastrea aproximadamente 300 instancias de Cisco Secure Email Gateway expuestas en internet. Este es el cuarto zero-day crítico de SEG que Cisco ha parcheado en los últimos meses.
Puntos clave
- CVE-2026-76519 afecta a Content Scanner Tools anterior a versión 25.3.0.5525
- Requiere File Reputation habilitado en políticas de correo
- Actualizar a versión parcheada; renovar credenciales y materiales criptográficos
- Revisar registros de firewall y red para signos de explotación
- Aproximadamente 300 instancias de Cisco SEG expuestas en internet
Figuras de la fuente