
8IA × CiberBleepingComputer ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.




→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

Un ciberataque contra la Agencia de Asistencia Judicial del Reino Unido (LAA) resultó más grave de lo inicialmente divulgado, con datos robados que se remontan a 1978 en lugar de solo desde 2010. Los ciberdelincuentes exfiltraron aproximadamente 250.000 registros anteriores a 2007, información de supervisión de libertad condicional y detalles sensibles de decenas de miles de personas, incluyendo víctimas de violencia de género. El gobierno británico afirma que no hay evidencia de que los datos hayan sido publicados, aunque los atacantes anteriormente amenazaron con liberarlos a menos que recibieran un rescate.
Google lanza Universal Cart en EE. UU., una herramienta que permite a los usuarios recopilar y monitorizar productos encontrados en Search y la app Gemini. La herramienta centraliza compras de múltiples minoristas, notifica sobre cambios de precio y disponibilidad, e integra con el Universal Commerce Protocol de Google para facilitar el checkout con asistentes de IA.

La brecha de seguridad sufrida por la Agencia de Asistencia Jurídica del Reino Unido ha ampliado su alcance tras una revisión forense. Los datos comprometidos incluyen principalmente solicitudes, reclamaciones y pagos enviados entre 2007 y 2025.
Un sistema de distribución de tráfico (TDS) llamado Help TDS, vinculado al programa ruso Hotejka, está alojando más de 20.000 dominios de Cloudflare Pages que ejecutan estafas de soporte técnico falsas. El TDS, activo desde al menos 2017, redirige a usuarios desprevenidos hacia alertas de seguridad fraudulentas de Windows que los instan a contactar centros de atención donde se emplea ingeniería social para instalar herramientas de acceso remoto y comprometer máquinas.

Las redes sociales están inundadas de deepfakes de celebridades generados por IA, desde imágenes sexualizadas no consentidas hasta vídeos de personajes públicos en situaciones ficticias. El caso de Mia Goth ilustra cómo una cuenta fraudulenta con verificación azul de Meta distribuyó imágenes falsas que se propagaron por buscadores y medios de comunicación, demostrando que ni siquiera las figuras públicas pueden escapar del abuso de estas herramientas. Las plataformas como Instagram, YouTube y Google intentan moderar este contenido, pero la ausencia de leyes de derecho de imagen nacional en EE.UU. y el crecimiento exponencial de herramientas generativas hace que sea cada vez más difícil contenerlo.

Un artículo de opinion sobre las ventajas y desventajas de los pentests automatizados con IA frente a los realizados por humanos. El autor, pentester experimentado ahora trabajando en la herramienta de pentesting con IA de Intruder, sostiene que los enfoques más flexibles y menos estructurados permiten a los agentes de IA encontrar vulnerabilidades complejas que podrían pasar desapercibidas a los testers humanos, aunque ninguno de los dos métodos encuentra todo.
Benn Jordan, músico y creador de contenido en YouTube, ha pasado a ser protagonista en la lucha contra la vigilancia al investigar Flock Safety, una empresa fabricante de lectores automáticos de matrículas (ALPR). Su trabajo ha contribuido a que cientos de municipios cancelen contratos con Flock, la empresa reduzca su plantilla un 18 % y sea investigada por un senador republicano. Jordan argumenta que el problema no es solo Flock, sino la relación entre industria privada, gobiernos y fuerzas del orden que prioriza el secreto sobre la transparencia.

Microsoft ha anunciado que Windows Server 2022 alcanzó el fin del soporte estándar el 13 de octubre de 2026 y entrará en soporte extendido hasta octubre de 2031, durante el cual seguirá recibiendo actualizaciones de seguridad mensuales sin coste adicional. La empresa recomienda a los administradores de TI que actualicen a Windows Server 2025, cuyo soporte estándar vencerá en noviembre de 2029, para mantener sus entornos protegidos y soportados.
Anthropic comunicó a inversores que sus ingresos trimestrales crecieron casi un 50 % hasta los 16.800 millones de dólares en el tercer trimestre, en la previa de su salida a bolsa. La empresa generó 1,70 dólares de ingresos por cada dólar gastado en potencia de cálculo, con márgenes operacionales ajustados del 11 %.
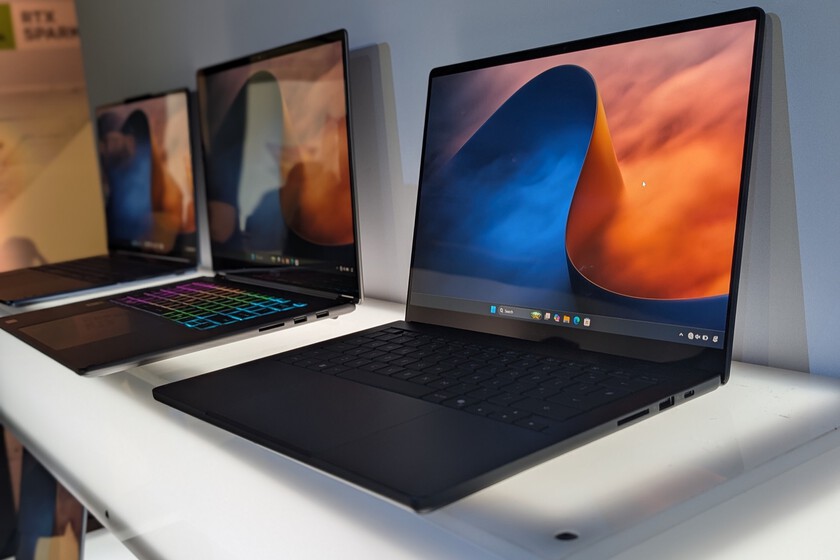
Nvidia presentó en San Francisco el RTX Spark con chips N1X, una plataforma que busca democratizar la ejecución local de modelos de IA en computadoras personales con Windows. Los chips combinan una CPU Grace de hasta 20 núcleos con una GPU RTX Blackwell de 6.144 núcleos, ofreciendo un PFLOP en operaciones FP4 y hasta 128 GB de memoria unificada para ejecutar modelos IA de calidad comparable a versiones en la nube, sin costes de tokens recurrentes.
OpenAI anuncia mejoras en herramientas educativas de IA para docentes, con enfoque en el «Study Mode» que facilita el aprendizaje activo mediante preguntas paso a paso, ahora disponible en portugués brasileño.
Google ha lanzado su carrito de compra universal basado en IA, disponible en la app Gemini y Google Search en Estados Unidos. La herramienta permite guardar productos de múltiples comercios en un único espacio unificado, recibir notificaciones sobre cambios de precio y aplicar códigos promocionales automáticamente. Google planea integrar el carrito con Gmail y YouTube en el futuro.

NGINX lanzó las versiones 1.30.6 y 1.31.7 el 14 de octubre para reparar cinco vulnerabilidades, tres de ellas con posible ejecución remota de código bajo configuraciones específicas. Un fallo en TLS podría permitir falsificar sesiones y eludir verificación de certificados de cliente, mientras que otro en HTTP/3 permite inyectar bytes adicionales en solicitudes proxificadas. Ninguna está siendo explotada activamente ni figura en el catálogo CISA KEV.

Aproximadamente 700 supermercados franceses sufrieron ataques cibernéticos contra sistemas de refrigeración, afectando a controladores de Copeland y Dixell. Ningún grupo ha reivindicado responsabilidad por los incidentes.
Anthropic publica una investigación que demuestra que los modelos de IA pequeños podrían autorreplicarse mediante televisores inteligentes y dispositivos IoT poco seguros en los próximos meses. Los investigadores lograron ejecutar un modelo de IA distribuido en decodificadores Android TV económicos y establecer inferencia en múltiples tipos de hardware, simulando cómo futuros gusanos de IA podrían propagarse sin depender de un único centro de datos. Aunque los autores subrayan que no han observado replicadores maliciosos activos, sus hallazgos documentan avances técnicos preocupantes hacia esa amenaza.

Next.js lanzó un parche de emergencia el 14 de octubre que cierra dos flaws de ejecución remota de código crítica (CVSS 9.5) y un defecto de denegación de servicio de severidad alta. Una vulnerabilidad afecta a React Server Components con cachés tipadas múltiples; la otra reside en librsvg, usada a través del paquete sharp para procesar SVG. Las versiones corregidas son Next.js 16.4.1 y 15.5.28.

Drupal ha parched una vulnerabilidad crítica de RCE en el módulo Field UI (CVE-2026-108097) que permite ejecución remota de código sin autenticación a través de módulos contribuidos. Se han publicado parches en Drupal 11.4.10, 11.3.19 y 10.6.19 el 14 de octubre; el 28,5% de los sitios reportados ejecutan versiones sin soporte que no reciben corrección.

Amazon Bee presenta dos nuevos dispositivos de IA personal: el Bee Frontier (pulsera o clip, 74,99 dólares) y el Bee Eclipse (tarjeta de crédito que se adhiere al móvil, 99,99 dólares). Ambos utilizan IA para resumir conversaciones en tiempo real, crear tareas y proporcionar información sin almacenar audio en bruto, usando en su lugar transcripciones cifradas en el dispositivo.

Amazon lanza dos nuevos dispositivos wearable Bee con IA siempre escuchando: el Frontier ($74,99) y el Eclipse ($99,99). Estos gadgets graban conversaciones diarias, generan resúmenes y sugerencias de compra integradas con Alexa y Amazon mediante una suscripción de $11,99 mensuales. Amazon afirma que los transcripts se cifran y los audios no se almacenan, aunque el sistema entrena la IA con la voz del usuario.

Policías de 17 países en América Latina y Europa han arrestado a 95 sospechosos en una operación coordinada por INTERPOL contra la distribución de material de abuso sexual infantil (CSAM) a través de aplicaciones de mensajería. La acción conjunta, llamada International Effort Confluencia, ejecutó 127 órdenes de registro entre marzo y septiembre de 2026 y rescató a una víctima de cinco años.
Atacantes se hacen pasar por productos de IA populares (Claude, ChatGPT, GitHub Copilot, Gemini) para distribuir malware, robar sesiones de navegador y comprometer cuentas empresariales en Estados Unidos. ANY.RUN ha vinculado 1.258 análisis de sandbox públicos a campañas de falsa IA entre abril y octubre de 2026, con el 16% de objetivos atribuidos a EE.UU. El artículo describe cómo estos ataques crean presión operativa en MSSPs y propone mejoras en detección y respuesta mediante investigación conductual.

Se ha descubierto un troyano de acceso remoto llamado CikaBika Bot que utiliza Discord como canal de comando y control. El malware se distribuye mediante phishing y ofrece capacidades de reconocimiento, ejecución remota de código y exfiltración de datos.
Los marcos de trabajo de SANS para Digital Forensics e Incident Response con IA advierten que la confianza de los modelos no valida sus hallazgos: los investigadores deben verificar independientemente cada resultado antes de usarlo en reportes o deposiciones. Sin gobernanza y estándares de validación, los errores de IA no detectados pueden contaminar casos forenses y respuesta a incidentes, donde los riesgos y tolerancias son muy diferentes.

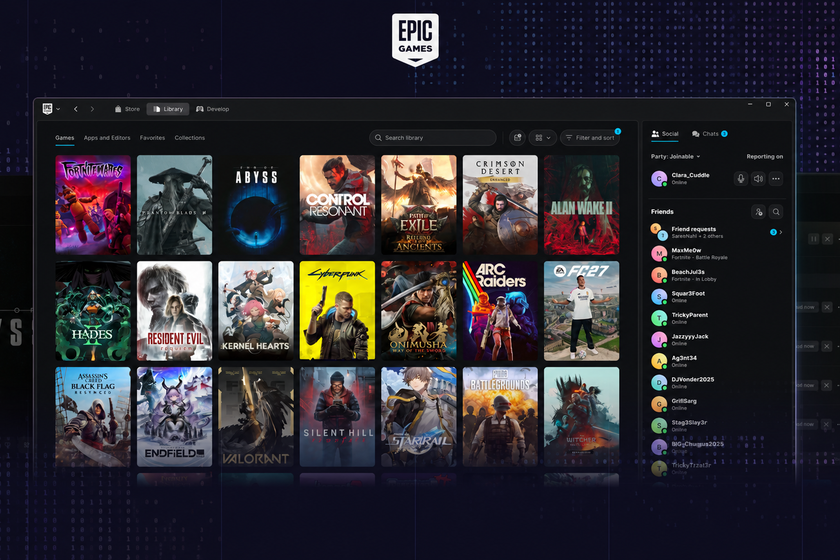
Epic Games ha rediseñado el Epic Games Launcher con ayuda de IA, añadiendo funcionalidades básicas como carrito de compra, chat de voz, mejor rendimiento e integración de bibliotecas. La compañía justificó el uso de IA afirmando que «programar es difícil», aunque estas características son estándar en competidores como Steam desde hace años.
Un juguete robot inteligente llamado Eiliko, fabricado por la empresa china Energize Lab, almacena conversaciones y datos personales de usuarios en servidores sin protección en China. Un investigador de seguridad descubrió acceso sin autenticación a 13 millones de conversaciones de 68 000 dispositivos activos, incluidos perfiles de más de 31 000 menores de edad en EE.UU., con información sensible como salud mental, ubicación e imágenes sin cifrar. El atacante pudo secuestrar remotamente el LLM del juguete e inyectar información falsa, mientras que la empresa ignoró los intentos de contacto durante más de un mes.

El gobierno de India ha ordenado a los operadores de telefonía que implementen un sistema de presentación del nombre del llamante (CNAP) a partir del 1 de noviembre de 2026 en redes 4G y superiores. Esta medida busca ayudar a los usuarios a identificar llamadas desconocidas y combatir el spam y las estafas telefónicas. El sistema mostrará el nombre registrado del llamante según la base de datos del operador, con opciones para restringir la identidad y preferencias de nombre para conexiones comerciales.

Se ha descubierto un nuevo malware Android denominado Hirudo que combina características de un troyano bancario tradicional con las de un RAT completo. El malware reemplaza aplicaciones bancarias legítimas con versiones trojanas.
CenterPoint Energy sufrió una brecha de datos que afectó a aproximadamente 1 millón de texanos. Se comprometió información personal incluida nombres, direcciones, números de Seguro Social y números de licencia de conducir.
Microsoft ha corregido un problema conocido que causaba pantallas negras, fallos de carga del escritorio y bloqueos del Explorador de Windows después de actualizar Windows 11 desde agosto. El problema afectaba principalmente a los hosts de Azure Virtual Desktop con FSLogix, y se ha resuelto mediante las actualizaciones acumulativas publicadas el 13 de octubre de 2026.
Swiss AI lanza Apertus 1.5, una versión mejorada de su modelo de lenguaje abierto disponible en tamaños de 8 mil y 70 mil millones de parámetros. La nueva versión incorpora comprensión multimodal nativa (imágenes y audio), un modo de razonamiento mejorado, contexto extendido hasta 262.144 tokens, y mejoras en el seguimiento de instrucciones y uso de herramientas, manteniendo los pesos, datos y detalles de entrenamiento completamente abiertos.
