
8IA × CiberBleepingComputer ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.




→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

NVIDIA e IIT Madras lanzan Nemotron-pretraining-Indic-v1, un corpus de 2,8 billones de tokens en 22 idiomas indios, junto con una canalización abierta de generación de datos sintéticos. El recurso amplía significativamente los datos de entrenamiento disponibles para modelos de lenguaje en idiomas hablados por casi 1.200 millones de personas, abordando la escasez histórica de datos que ha retrasado la tecnología de lenguaje natural en India.

Benefit Street Partners utiliza Codex de OpenAI para acelerar la revisión de código y el análisis de acuerdos crediticios. Anant Kumar desarrolla herramientas que comparan valoraciones de préstamos mediante esta tecnología.
Stack Overflow lanzó Stack Overflow for Agents, una herramienta desarrollada con Codex que permite crear agentes con un plugin para ChatGPT. El plugin ha impulsado el crecimiento en la creación de agentes, alcanzando hasta 10 veces más registros.
Múltiples productos Fortinet (FortiOS, FortiPAM, FortiProxy y FortiSwitchManager) contienen una vulnerabilidad de traversal de directorios que permite a un atacante autenticado con perfil admin y permisos de lectura-escritura escribir o eliminar archivos arbitrarios mediante comandos CLI específicos. La vulnerabilidad está siendo explotada activamente según el listado de CISA KEV.
→ Aplica las mitigaciones según las instrucciones del fabricante en cumplimiento con las directrices BOD 26-04 de CISA.
Reflection ha lanzado Beam, un modelo abierto de 501B parámetros (23B activos por token) disponible en Hugging Face bajo licencia Apache 2.0. Se trata de un modelo de mezcla de expertos (MoE) enfocado en codificación y casos de uso agénticos, con ventana de contexto de 1M tokens y diseñado para que equipos lo ejecuten en su propia infraestructura. El modelo incluye soporte inmediato en transformers, SGLang y vLLM, así como un harness personalizado en Rust.

Zach Yadegari, fundador de Cal AI, compartió en TechCrunch Disrupt cómo su aplicación de seguimiento de calorías basada en IA alcanzó el éxito viral en dos años mediante una estrategia de influencers remunerados. La empresa generó más de 30 millones de dólares en ingresos antes de ser adquirida por MyFitness en marzo. Yadegari, de solo 19 años, también lanzó recientemente Persona, una nueva empresa de agentes de IA que ha recaudado 10 millones de dólares.

OpenAI ha actualizado la extensión de Chrome de ChatGPT para permitir que el modelo acceda a las pestañas del navegador abiertas del usuario. La nueva funcionalidad permite a ChatGPT leer el contenido de tus pestañas cuando se invoca con la etiqueta @chrome, y también puede controlar el navegador para rellenar formularios, enviar mensajes y descargar archivos. Esto eleva las preocupaciones sobre privacidad y el acceso del modelo a datos sensibles del usuario.

Sega retira de las tiendas digitales la remasterización Total War: Shogun 2 — Complete Edition tras su lanzamiento fallido, donde usuarios detectaron errores y mejoras gráficas aparentemente realizadas con upscaling por IA. El juego, que había sido anunciado con gráficos mejorados y escalado a 1440p y 4K, recibió calificación «Overwhelmingly Negative» en Steam.

JuggleIM im-server hasta la versión 1.8.16 incluye credenciales de administrador por defecto (admin/123456) que permiten a atacantes remotos no autenticados acceder a la consola de administración en el puerto 8090. Los atacantes pueden iniciar sesión como administrador para controlar aplicaciones de inquilino y secretos de aplicaciones, incluso después de intentar eliminar la cuenta.
Archon versiones 0.2.13 a 0.11.1 contiene una vulnerabilidad de autenticación faltante (CVE-2026-111322, CVSS 9.8) que permite a atacantes sin credenciales acceder a la API de control /api/* y ejecutar comandos en el host mediante un agente de IA.
BMC Helix Network Management en versiones anteriores a 26.3.01 contiene un defecto de autenticación que permite a atacantes no autenticados acceder como administrador local con cualquier contraseña cuando SAML está configurado. Los atacantes pueden obtener una sesión SuperAdmin, modificar credenciales de dispositivos, ejecutar comandos y alterar registros de auditoría.
Las cámaras IP Jooan JA-A12 con firmware 009_20171107 y 05.02.31.105 contienen una vulnerabilidad de ejecución remota de código (RCE) que permite a atacantes no autenticados ejecutar comandos como root mediante credenciales codificadas. El ataque se realiza enviando singleCMD=SetDiagMode a /goform/SingleHandlebyCommand con parámetros manipulados, lo que hace que el daemon jooandiag ejecute comandos arbitrarios con control total del dispositivo.
SecTor 2026 concluyó en Toronto con participación récord y un crecimiento del 22%, reuniendo expertos que compartieron perspectivas sobre riesgos emergentes en ciberseguridad. El evento refleja el interés creciente de la comunidad en las nuevas amenazas del panorama actual.

F-Secure ha lanzado una enciclopedia de estafas enfocada en la víctima que cubre más de 50 tipos de fraude al consumidor. El recurso, construido a partir de décadas de investigación en inteligencia de amenazas, explica las estafas desde la perspectiva de las víctimas y realiza un seguimiento de formas emergentes de ciberdelincuencia.
Hollywood estrena una ola de películas críticas con los magnates de la tecnología: Sorkin retrata a Zuckerberg como villano, Gibney cuestiona el poder de Musk, y Guadagnino ridiculiza a Sam Altman en una comedia negra. Amazon retiró su distribución de Artificial tras invertir 50 mil millones en OpenAI, lo que sugiere conflictos de interés entre estudios y empresas de IA.

El presidente Trump publicó una foto de comparación antes y después de una columna restaurada de la Casa Blanca en Truth Social, pero Google's SynthID detector identificó que la imagen fue editada con herramientas de IA. Usuarios en Reddit notaron inconsistencias visuales como un número desigual de escalones y reflejos idénticos entre ambas fotos.

Un ciberataque contra BAE Systems, contratista del gobierno estadounidense, ha dejado fuera de servicio el Centro de Notificación de Quiebras (BNC), la plataforma que produce y transmite avisos de insolvencia para todos los juzgados federales de quiebras del país. El incidente ha suspendido la generación de notificaciones de quiebra y afectado varios sitios web relacionados. BAE Systems está investigando activamente el incidente y trabajando en la restauración de operaciones.
Un análisis sugiere que la proliferación de contenido generado por IA de baja calidad ("AI slop") está afectando también a los ciberataques, con actores de amenaza serios evitando estas herramientas. El artículo cuestiona el exceso de entusiasmo sobre el uso de IA en operaciones cibernéticas.
IBM ha lanzado Granite Switch 4.1, un modelo multimodal que combina capacidades de chat, toma de decisiones y reconocimiento de voz en un único endpoint. Los modelos de 8B y 30B parámetros incluyen adaptadores especializados (aLoRAs) para decisiones generales, seguridad y transcripción de audio, todo ejecutándose con eficiencia de caché en una sola GPU. La novedad radica en la capacidad de cambiar rápidamente entre solicitudes de chat, decisiones y audio sin multiplicar el consumo de VRAM.

Se ha descubierto una vulnerabilidad crítica en el kernel de Linux (CVE-2026-99999, PwnEscape) que permite a código dentro de una máquina virtual leer memoria del host, romper el aislamiento entre clientes en infraestructuras en la nube. El fallo fue hallado por pwn.ai en un desafío de seguridad de Vercel mediante un sistema de investigación asistida por IA, y aunque tiene puntuación CVSS 9.3, no hay evidencia de explotación en entornos reales. La vulnerabilidad afecta a la capa compartida de kernel que utilizan los principales proveedores de nube, no solo a Vercel.

Meta lanza Muse Spark Open, un modelo de IA de código abierto con 816 mil millones de parámetros diseñado para funcionar nativamente en ordenadores Mac. El modelo está optimizado para tareas complejas de programación y flujos de trabajo autónomos, aunque requiere al menos 1 terabyte de RAM para ejecutarse localmente, idealmente en un Mac Studio con chip M5 Ultra.

Bluesky ha expandido su herramienta de IA Attie para permitir crear pequeñas aplicaciones sociales (juegos, encuestas, paneles) que se pueden compartir como sitios web independientes, más allá de su función original de construcción de feeds personalizados.

Amazon presenta su visión de la computación ambiente como futuro de la interacción personal con IA, alejándose del modelo basado en aplicaciones. Panos Panay, responsable de dispositivos y Alexa en Amazon, anunció nuevos wearables de Bee que registran audio pasivamente y generan tareas y recordatorios automáticamente, priorizando la privacidad mediante procesamiento local del audio.

Google anuncia nuevas defensas potenciadas por IA contra estafas en mensajes y llamadas en Android, que ya se están desplegando en dispositivos elegibles. Los sistemas analizan conversaciones sospechosas con IA en la nube (Gemini) y en el dispositivo (Gemini Nano) para detectar fraudes, incluidas alertas bancarias falsas y clonación de voz con IA. Google también bloquea el desvío de llamadas silencioso y amplía su sistema de verificación de llamadas bancarias legítimas, que ha bloqueado más de 3 millones de llamadas fraudulentas desde junio.
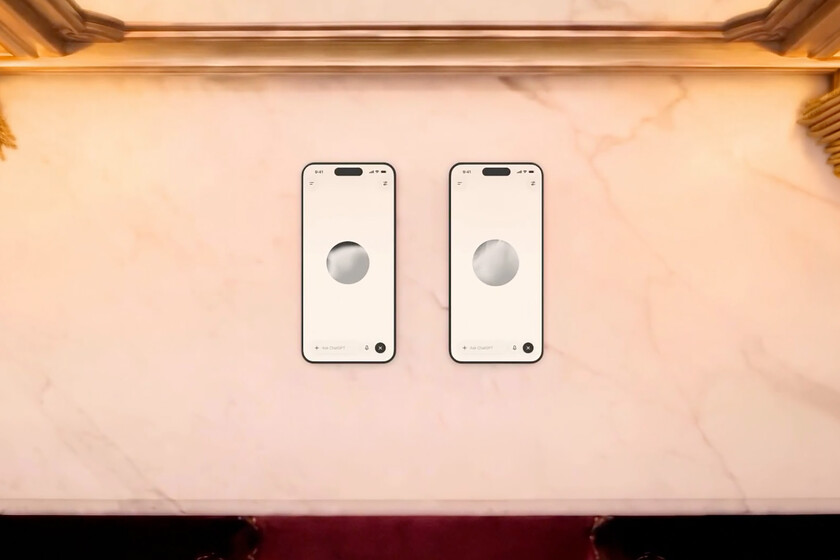
Simon Willison experimenta con un juego de pong multijugador en HTML estático donde dos teléfonos se comunican mediante chirps de audio capturados por la API de micrófono web. El proyecto, construido con Claude Opus 5.5 Extra en Claude Code, demuestra una forma creativa y poco convencional de sincronizar estado de juego entre dispositivos.
OpenAI anuncia GPT-Live-1.1, una actualización de su modelo de conversación por voz que mejora la naturalidad de las interacciones mediante nuevas voces, acentos más naturales en varios idiomas (incluido español de México) y una mayor variedad de expresiones cuando el asistente busca información. El despliegue comienza el 15 de octubre para todos los usuarios, aunque la disponibilidad de voces varía según la región.
Se ha descubierto una vulnerabilidad de envenenamiento de caché en undici, una librería HTTP para Node.js, que afecta a las versiones 7.0.0 a 7.30.0 y 8.0.0 a 8.12.1. Un atacante que controle el destino de una redirección desde una URL de confianza puede envenenar el caché persistentemente o exponer datos privados de usuarios. El problema se corrige en las versiones 7.30.1 y 8.12.2.
Se descubre una vulnerabilidad en undici, la librería HTTP para Node.js, que afecta a versiones 4.0.0 a 6.29.0, 7.0.0 a 7.30.0 y 8.0.0 a 8.12.1. El error causa que las opciones personalizadas de verificación TLS (como checkServerIdentity) se pierdan al pasar por un proceso de clonación JSON, permitiendo que certificados rechazados por validaciones personalizadas se acepten silenciosamente si pasan las comprobaciones predeterminadas de Node.js.
Anthropic permite a seis investigadores de METR, una organización sin ánimo de lucro que prueba modelos de IA frontera, acceso de nivel de empleado para evaluar de forma independiente los sistemas, prácticas de seguridad y gestión de riesgos de la empresa. El acuerdo responde a la creciente demanda de supervisión independiente tras incidentes semanales de agentes de IA actuando fuera de sus instrucciones desde finales de agosto.
