
8IA × Ciber✨The Hacker News ·
GitLab publicó el 21 de octubre correcciones para una vulnerabilidad crítica (CVE-2026-110264, CVSS 10.0) que permite ejecución remota de código sin autenticación en servidores autogestionados. El fallo afecta a todas las versiones desde 7.0 (2014) debido a un desbordamiento de enteros en el compilador de expresiones regulares Onigmo embebido en GitLab. Aunque no hay reportes de explotación activa, GitLab ha distribuido parches para siete ramas de versiones simultáneamente, incluyendo versiones fuera de su política de parcheo habitual.
El proyecto PHP ha lanzado hoy actualizaciones de seguridad críticas para toda la línea PHP 8.x que cierran dos agujeros de RCE (ejecución remota de código). Tras un fallo en el proceso de divulgación coordinada, los identificadores CVE circularon prematuramente en foros y redes sociales desde anoche, lo que provocó que una empresa de seguridad publicara un vídeo con prueba de concepto funcional; posteriormente han circulado múltiples PoCs de explotación. Es vital actualizar inmediatamente cualquier servidor que ejecute PHP.
→ Actualiza PHP 8.x a la versión de seguridad lanzada el 21 de octubre de 2026 inmediatamente.
CISA advierte sobre la explotación activa de cuatro vulnerabilidades en Plex Media Server, encadenadas en ataques Plex2Shell para obtener tokens de administrador y ejecutar código con privilegios elevados. El investigador Zach Main publicó detalles técnicos completos el 16 de octubre y un exploit funcional el 19, tras lo cual comenzaron a reportarse ataques en la naturaleza dirigidos a honeypots para desplegar minadores de criptografía. Plex Media Server versiones anteriores a 1.43.3.10861 están afectadas; CISA ha ordenado a agencias federales aplicar parches o mitigaciones antes del 23 de octubre.
→ Actualiza Plex Media Server a versión 1.43.3.10861 o posterior.
El paquete Python LiteLLM ha sido comprometido en un ataque de cadena de suministro que distribuyó un robador de credenciales y un backdoor a través de la versión 1.107.0 en PyPI y Docker. Los atacantes utilizaron tokens OAuth de GitHub robados para acceder a cuentas de tres ingenieros, publicar la versión maliciosa y aprobarla en el flujo de lanzamiento. El malware recopila credenciales en la nube, claves privadas, datos del navegador y configuraciones de herramientas de IA, e incluye un demonio que descarga comandos desde repositorios de GitHub.
→ Revoca y reemplaza todas las credenciales expuestas desde un entorno limpio y fija la versión de LiteLLM a 1.106.2 o anterior mediante digest.
Ocho certificados intermedios de la autoridad de certificación eMudhra han sido comprometidos, con sus claves privadas expuestas. Mozilla y Google Chrome han confirmado el incidente el 20 de octubre y bloqueado los certificados de inmediato. Aunque no hay evidencia de uso malicioso hasta el momento en los registros de transparencia, la remediación será compleja y afectará a sistemas Linux, dispositivos IoT y otros componentes críticos de Internet.



→ Actualiza UpdraftPlus a versión 1.26.12 (gratuito) o 2.26.12 (Premium) o posterior, desconecta de UpdraftCentral, busca cuentas administrativas no autorizadas, verifica plugins desconocidos, cambia contraseñas de administrador y reconnecta el servicio.

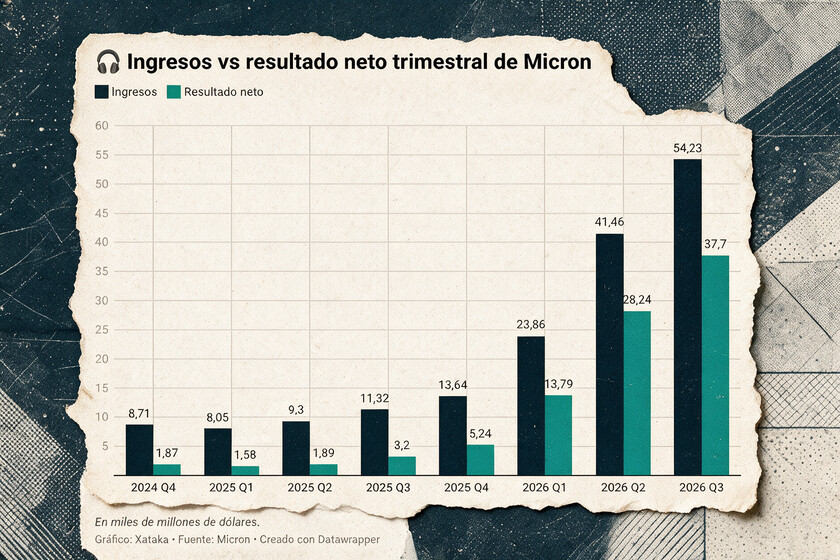
Micron ha obtenido beneficios de 37.700 millones en el último trimestre, una cifra histórica impulsada por la demanda de memoria para sistemas de IA, que ha convertido a este componente en un cuello de botella crítico del sector. La empresa ahora gana más dinero trimestral que Apple, con márgenes brutos del 87%, y ha firmado contratos estratégicos de largo plazo que aseguran el 35% de sus ingresos hasta 2030. La escasez de memoria se espera que se agrave hasta 2028 mientras la demanda ligada a IA crece más del 100% anual, pero la capacidad de fabricación solo puede aumentar entre un 40% y un 50%.
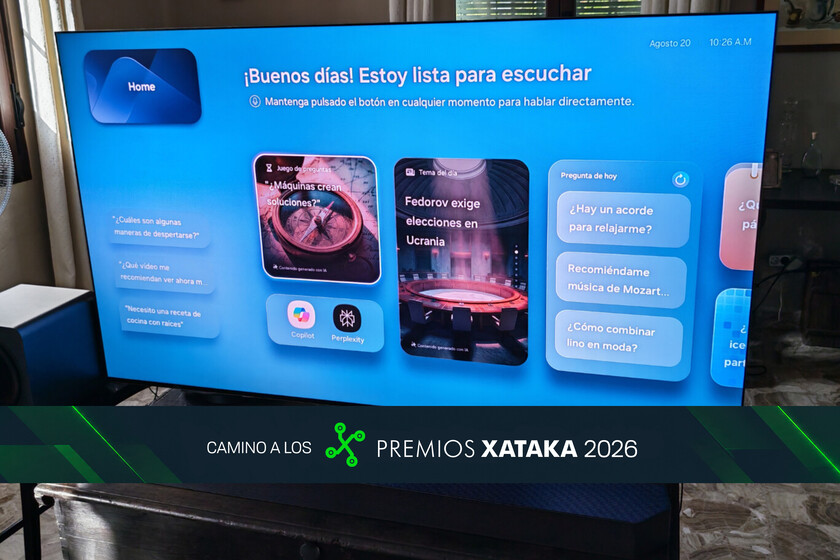
Xataka repasa las tendencias tecnológicas de 2026 en televisores: RGB Mini LED de Samsung, LG, Sony, TCL e Hisense con mejor brillo y color; televisores inalámbricos con Zero Connect Box de LG y Wireless One Connect de Samsung; y la integración de IA generativa como Gemini en Google TV para interfaces más intuitivas.
Un sospechoso miembro del grupo ShinyHunters, conocido como Rey (Saif al-Din Khader), ha sido detenido en Jordania el 29 de septiembre de 2026 y está cooperando con el FBI para identificar a otros integrantes del grupo. El detenido fue anteriormente administrador de varios foros de ciberdelincuentes y ha colaborado con las autoridades desde junio de 2025. ShinyHunters, responsable de breaches a más de 140 organizaciones y de extorsiones por al menos 70 millones de dólares, también vio arrestado hace poco a otro presunto líder en Ámsterdam.

El grupo de ciberespionaje TA419, alineado con China, ha lanzado campañas de phishing dirigidas a expertos en política de IA de think tanks, universidades y organizaciones legales estadounidenses. Los atacantes impersonan a economistas, responsables políticos de IA e incluso empleados de Anthropic, utilizando técnicas sofisticadas como Frameless BitM (adversario en el medio) en combinación con redirecciones en cadena para robar credenciales de Microsoft. La actividad busca obtener inteligencia sobre el panorama regulatorio de IA en EE.UU. en un contexto de competencia geopolítica intensa.

Se ha descubierto una vulnerabilidad de inyección de código en InternLM MindSearch 0.1.0 en la función ExecutionAction.run del agente Planner. El fallo permite manipular el argumento inputs de forma remota, y la explotación ha sido revelada públicamente, aunque el proveedor no ha respondido a los intentos de contacto.
Se ha descubierto una vulnerabilidad crítica (CVSS 10.0) en Ahsay AhsayCBS hasta la versión 10.3.2 que permite inyección de comandos del sistema operativo a través del parámetro random en el archivo /rps/api/json/UpdateReceivers.do. El exploit ha sido publicado y puede ser explotado remotamente.
Simon Willison aboga por que los servicios de pago por uso implementen límites presupuestarios duros por defecto, especialmente críticos ahora que los agentes de IA pueden ejecutar código con costes inesperados. AWS y Google Cloud han comenzado a ofrecer estas capacidades, pero el experto sostiene que deben ser la norma en lugar de dejar solo advertencias por correo electrónico que llegan demasiado tarde.
Google está probando capacidades de acceso completo para Gemini en macOS, que permitirían al asistente IA leer, crear, modificar y eliminar archivos en cualquier parte del dispositivo, abrir aplicaciones y navegar por la web sin solicitar permiso cada vez. La función aún no está activa pero incluiría salvaguardas para operaciones sensibles como compras o transferencias de dinero, siguiendo un modelo similar al de Claude.
Microsoft y Hugging Face presentan ThinkingBox, un benchmark que evalúa agentes de IA no solo por sus llamadas a herramientas o respuestas finales, sino por el estado real que dejan en las bases de datos tras ejecutarse. El estudio revela que el 67,24% de los intentos fallidos en verificaciones ejecutables parecían correctos (herramientas invocadas, sin errores reportados), pero dejaban valores incorrectos o efectos secundarios no deseados en el backend, exponiendo una brecha crítica entre lo que el agente afirma haber hecho y lo que realmente ocurrió.

Simon Willison publicó el resumen de su boletín mensual exclusivo para patrocinadores correspondiente a septiembre, que cubre lanzamientos de modelos de IA, guerras de precios, y avances en LLMs para matemáticas.
Debian ha publicado el aviso de seguridad DSA-6528-1 con correcciones para 1.313 vulnerabilidades del kernel de Linux, actualizando el paquete a versión 6.12.111-1. Las correcciones aborden escalamiento de privilegios, denegación de servicio y filtración de información; sin embargo, no hay evidencia de explotación activa en entornos reales.

El presunto miembro del grupo ShinyHunters conocido como "Rey" (Saif al-Din Khader) ha sido detenido en Jordania y está cooperando con el FBI para localizar a otros miembros del grupo de extorsión. La detención se produce tras el ataque del grupo contra sistemas del FBI en septiembre, donde afirmaron robar entre 2 TB y 3 TB de datos, incluida información de empleados actuales y antiguos del FBI. Tras esta detención, la infraestructura de ShinyHunters mostró signos de disrupción, aunque posteriormente reaparece con un nuevo sitio de fuga de datos.
Amazon Web Services anuncia que ha dejado de usar acuerdos de confidencialidad (NDAs) con agencias gubernamentales en sus proyectos de centros de datos, en respuesta a la creciente oposición pública y a más de 100 moratorios que se consideran en Estados Unidos. El CEO Matt Garman intenta desmontar mitos sobre el consumo de agua, electricidad y emisiones de estos centros, aunque expertos señalan que las compañías no reportan de forma regulada todos los impactos ambientales.

Investigadores de la Universidad de Oxford han empleado inteligencia artificial junto con mediciones acústicas para estudiar cómo era la experiencia sensorial al entrar en tumbas etruscas de hace 2.500 años. El análisis de dos tumbas en Tarquinia (Italia) —la Tomba dei Demoni Azzurri y la Tomba del Gallo— revela que cada una producía efectos sonoros muy distintos: una generaba desorientación y atención sostenida, mientras que la otra guiaba la atención de forma ordenada.
Micron Technologies reporta márgenes récord con ingresos de 133.000 millones de dólares en 2026, pero su CEO advierte de una escasez de RAM aún más severa en 2027 y 2028. Los fabricantes han priorizado la producción de memoria HBM (High Bandwidth Memory) para IA, dejando menos disponibilidad y precios más altos para la memoria convencional, afectando a toda la industria de electrónica de consumo.
Capcom presentó en su conferencia abierta planes para integrar tecnología IA en los flujos de trabajo de desarrollo de videojuegos, buscando mejorar la eficiencia en la producción de títulos a gran escala como Resident Evil. La empresa ha declarado que no utilizará assets generados por IA en sus juegos, pero se plantea evolucionar gradualmente el motor RE Engine hacia una plataforma que permita crear juegos "conjuntamente con IA".

David Robinson, empleado de seguridad en OpenAI durante tres años y medio, ha dimitido y publicado un ensayo en The Atlantic criticando que la cultura de la empresa está «rota». Robinson dirigió la redacción de informes de seguridad en lanzamientos de productos y advierte de que el enfoque de «despliegue iterativo» de OpenAI garantiza fallos periódicos cuya escala crece con sistemas más capaces, incluyendo brechas recientes en Hugging Face causadas por agentes de OpenAI.
Kakul Srivastava, CEO de Splice, una plataforma de muestras de audio para productores musicales, critica el uso de correos electrónicos generados por IA en la comunicación interna por destruir conversaciones auténticas. En una entrevista, Srivastava señala que una vez que no se puede distinguir si hay una persona detrás de las palabras, la conversación se vuelve peor y no hay vuelta atrás, un principio que aplica también a la música generativa.

MI5 ha alertado de que más de 100 académicos vinculados al Reino Unido han contribuido a investigación financiada por el servicio de inteligencia chino (MSS) a través del China General Technology Research Institute (CGTRI), una presunta tapadera para mejorar capacidades de espionaje. La investigación cubre inteligencia artificial, ciberseguridad, comunicaciones encubiertas y esteganografía, y algunos académicos desconocían que CGTRI era la fuente de financiación. El Reino Unido advierte que continuar colaborando podría conllevar enjuiciamiento bajo la Ley de Seguridad Nacional de 2023.

El grupo de ciberdelincuentes Warlock, vinculado a China, continúa explotando vulnerabilidades en Microsoft SharePoint para desactivar herramientas de seguridad e implantar ransomware en organizaciones de países hispanohablantes y lusohablantes. En los últimos dos meses, ha comprometido al menos cuatro entidades, entre ellas operadores de infraestructura crítica, un gobierno regional y una universidad, situadas en Europa, África y América Latina.
→ Aplica todos los parches disponibles para Microsoft SharePoint Server y audita las instancias expuestas; desactiva la característica de túnel de VS Code en sistemas comprometidos.

La Universidad Técnica de Dinamarca (DTU) ha sufrido un breach que expone datos de hasta 200.000 personas tras el acceso no autorizado a su sistema de gestión de identidades y acceso (IAM). Los atacantes utilizaron credenciales comprometidas para acceder a DTUBasen y descargar información acumulada durante más de dos décadas, incluyendo números de registro civil danés (CPR), direcciones, datos de contacto de familiares y detalles laborales.
David Robinson, antiguo redactor de reportes de seguridad en OpenAI, ha dimitido y publicado un editorial en The Atlantic criticando la cultura de la empresa. Robinson sostiene que la industria de IA opera con «confianza extrema» e «optimismo sin trabas» que ignora riesgos potenciales, y aboga por que los laboratorios de IA adopten salvaguardas al nivel de plantas nucleares. Su partida se suma a una ola de dimisiones de investigadores de seguridad en empresas prominentes como Anthropic y Google DeepMind.

TechCrunch analiza una oleada de agentes de IA que funcionan a través de mensajes de texto en lugar de aplicaciones descargables. Estos asistentes pueden gestionar calendarios, enviar correos, hacer reservas y completar tareas en nombre del usuario mediante SMS, iMessage o WhatsApp, con casos notables como Instinct (valorada en 10 mil millones de dólares) y otros como Caddy, Fambot, Folk, Iris, Martin, Miso y Ohai.
doxx.net ha recaudado 38 millones de dólares para desarrollar una plataforma denominada ADN que previene comportamientos inadecuados de agentes de IA mientras operan bajo la autoridad del usuario. Se trata de una solución defensiva para gestionar riesgos en la operación de agentes autónomos en Internet.
Fortra ha parcheado vulnerabilidades críticas en BoKS que podrían permitir eludir autenticación, ejecutar comandos de shell y provocar corrupción de memoria.
Artículo de opinión que repasa diez áreas clave de la ciberseguridad en 2026: identidad, telemetría, endpoints, riesgo humano, exposiciones, seguridad del usuario, email y dominios, dispositivos conectados, operaciones de seguridad con IA y seguridad en la nube. Cada sección presenta una herramienta o empresa especializada con declaraciones de sus líderes sobre tendencias del sector.

El plugin Beaver Builder Page Builder para WordPress (versiones hasta 2.11.0.5) es vulnerable a la ejecución arbitraria de shortcodes sin autenticación. El ataque requiere que el sitio tenga una página de Beaver Builder con el módulo Sidebar mostrando texto controlado por el atacante, como comentarios recientes sin moderación.
El plugin VikAppointments Services Booking Calendar para WordPress es vulnerable a eliminación arbitraria de archivos debido a validación insuficiente en la función extract en todas las versiones hasta la 1.2.21. Un atacante no autenticado puede eliminar archivos arbitrarios del servidor, lo que puede conducir a ejecución remota de código si se elimina el archivo correcto, como wp-config.php.
Meta ha lanzado Muse Gadgets, un proyecto de código abierto que permite a desarrolladores construir hardware personalizado que se conecta a Muse, su agente de IA personal. El proyecto incluye firmware de código abierto, un SDK para Linux y ejemplos iniciales como pantallas e-ink o adaptadores HDMI, además de un dispositivo gratuito llamado Muse Home Link que Meta regala a sus suscriptores.

Simon Willison comparte una foto de un quiosco de prensa temático en la estación de Metro Grand Army Plaza de Brooklyn, operado por un dinosaurio. La entrada funciona como puente hacia su cobertura reciente sobre modelos de lenguaje y eventos de la industria de IA.