9CiberBleepingComputer ·
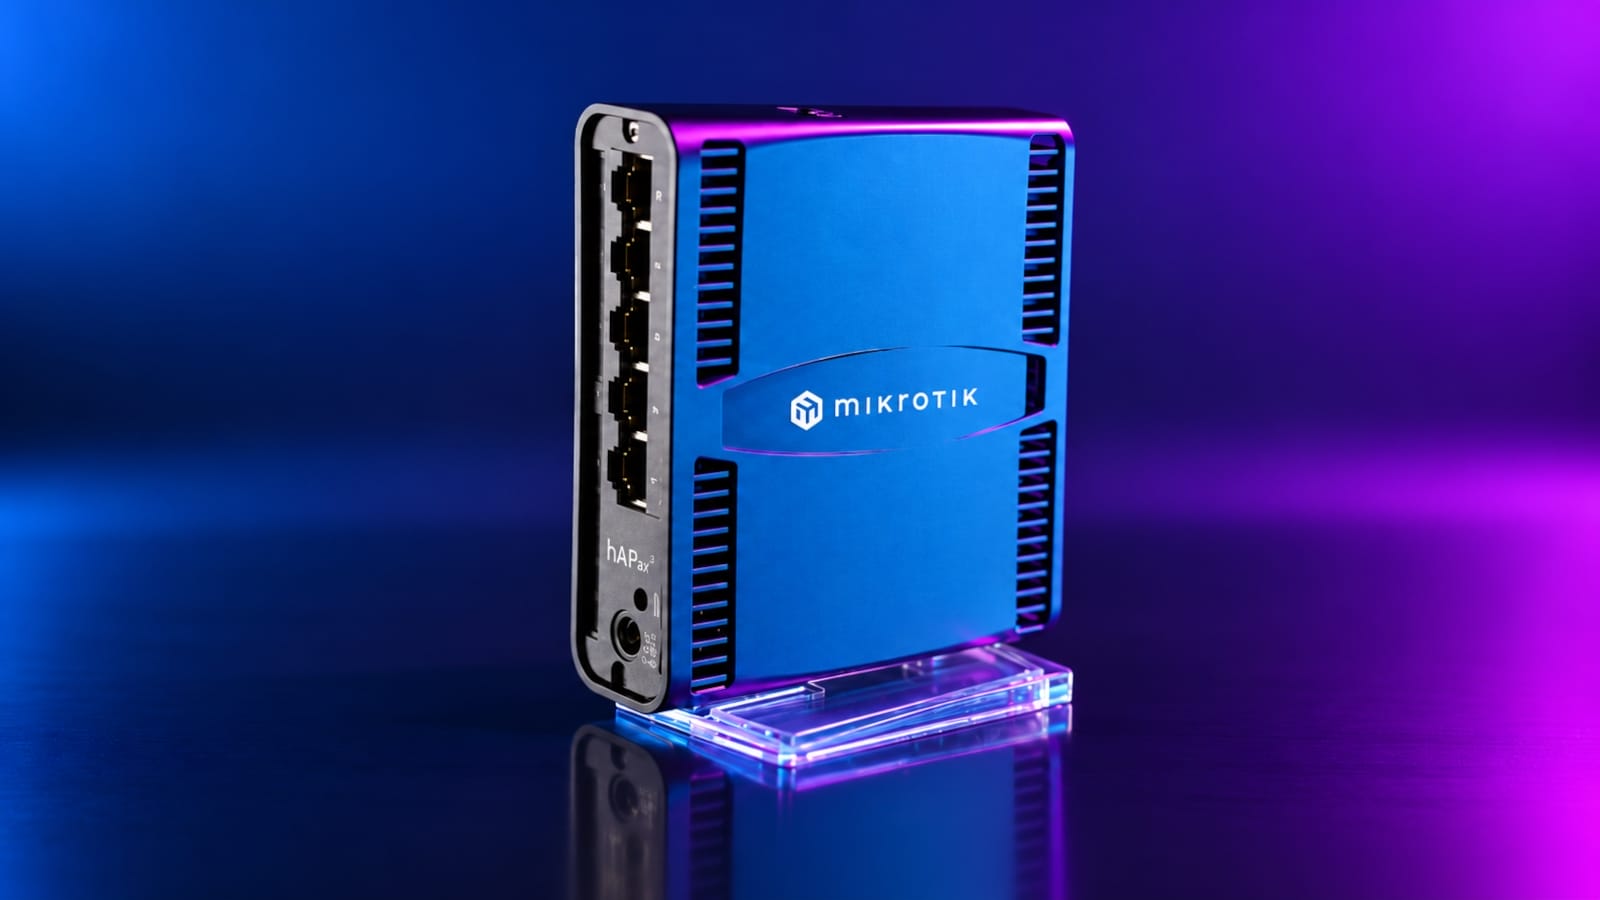
CISA warns of critical pre-auth RCE flaw in MikroTik RouterOS
CISA advierte sobre una vulnerabilidad crítica de ejecución remota de código previa a autenticación (CVE-2026-84411) en MikroTik RouterOS que permite a atacantes no autenticados lograr RCE con privilegios root o provocar denegación de servicio con una única solicitud HTTP manipulada. Las versiones anteriores a 7.24 están afectadas, y aunque no hay evidencia de explotación activa, MikroTik recomienda actualizar a 7.23 o posterior para mitigar el riesgo.