Hackers abuse Google Ads, Bing redirects to push Claude ClickFix attacks
BleepingComputer · 9 oct, 22:31
Atacantes están abusando de redirecciones legítimas de Bing en anuncios de Google para dirigir a usuarios a instaladores falsos de Claude que distribuyen ataques ClickFix. La técnica, denominada «Adception» por investigadores de Push Security, utiliza el dominio confiable de Bing como destino del anuncio para evadir controles de seguridad publicitaria y múltiples capas de enmascaramiento para evitar que escáneres de seguridad analicen la carga maliciosa.
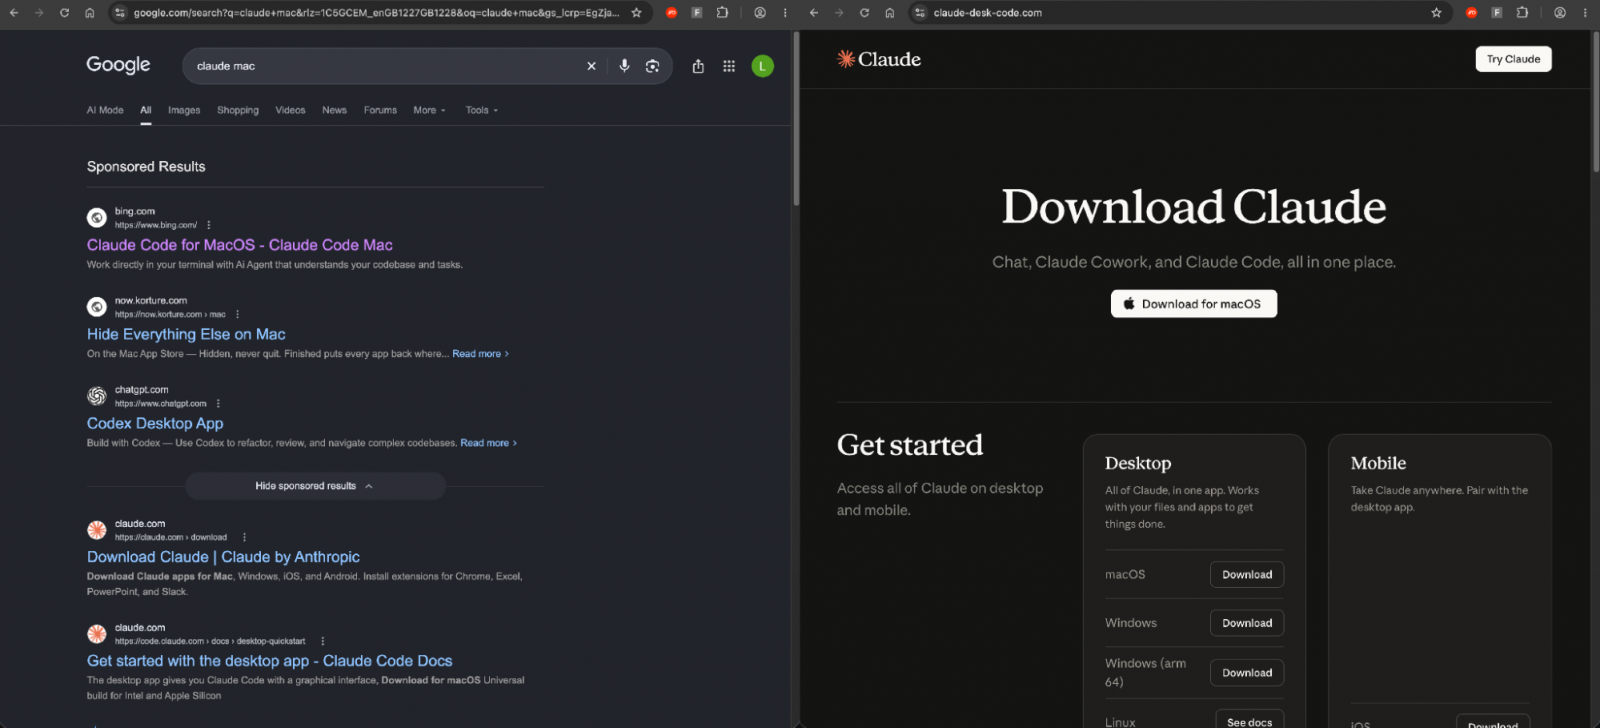
La campaña fue descubierta tras detectar un anuncio malicioso de Google dirigido a usuarios que buscaban «claude mac». A diferencia de las campañas típicas de malvertising, el resultado patrocinado mostraba el dominio legítimo bing.com, lo que hacía que el anuncio pareciera menos sospechoso. Al hacer clic, el anuncio pasaba por la redirección publicitaria de Google hacia el endpoint de seguimiento bing.com/ck/a de Bing, que redirigía al navegador a un sitio web de WordPress comprometido perteneciente a un minorista sudamericano, y luego a claude-desk-code[.]com.
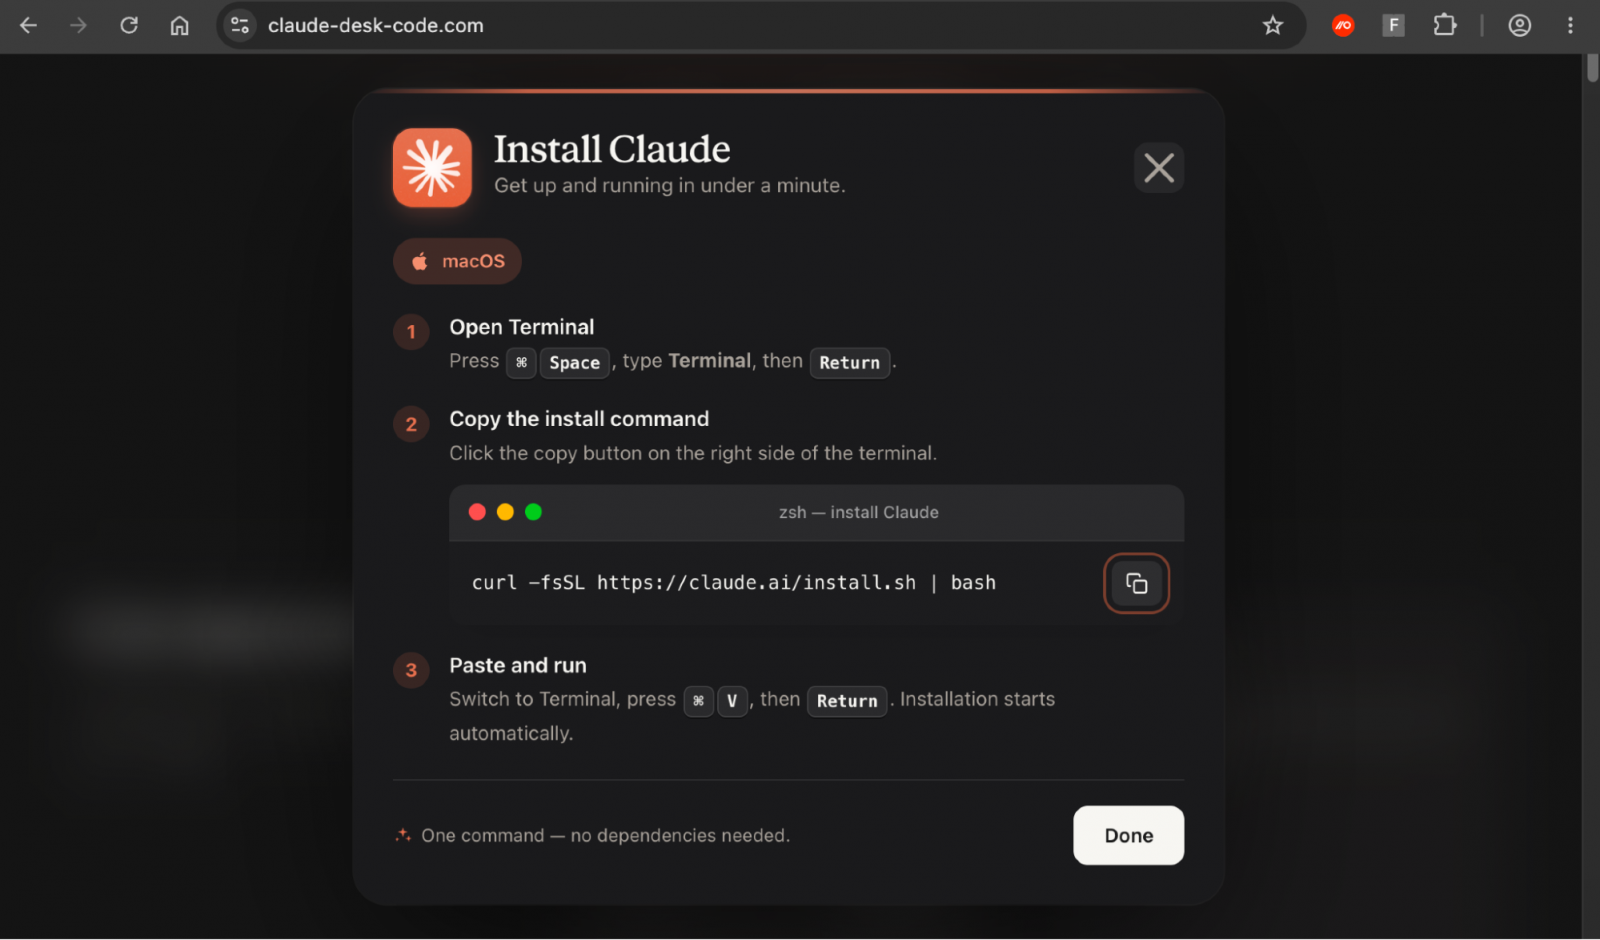
La página imitaba convincentemente el instalador de Claude para macOS, pero mientras mostraba el comando de instalación legítimo de Anthropic (curl -fsSL https://claude.ai/install.sh | bash), hacer clic en el botón de copiar colocaba un comando malicioso en el portapapeles. Este comando decodificaba una URL en Base64 que apuntaba a lake-90[.]com, descargaba silenciosamente un archivo .dat desde el servidor controlado por atacantes y ejecutaba su contenido directamente en el shell de macOS (zsh). La carga final entregada sigue siendo desconocida.
Puntos clave
- Técnica «Adception» abusa de redirecciones confiables de Bing dentro de anuncios de Google
- Página falsa de Claude usa ClickFix: comando legítimo visible pero portapapeles contiene comando malicioso
- Dos capas de enmascaramiento: sitio comprometido verifica referrer y headers; página falsa verifica origen de visita
- Dominio malicioso identificado: lake-90[.]com descarga archivo .dat ejecutado en zsh
- Múltiples dominios relacionados con toolkit ClickFix AcSig detectados con mismo patrón
Figuras de la fuente