MacSync malware uses public iCloud calendars to deliver new payloads
BleepingComputer · 24 sept, 22:53
MacSync, un malware orientado a macOS que surgió en abril de 2025, ha evolucionado con nuevas capacidades y ahora utiliza eventos públicos de calendarios iCloud para entregar nuevas cargas útiles. Los investigadores de Kaspersky han identificado una nueva variante que incluye un módulo backdoor disfrazado de Finder, además del módulo infostealer original que roba credenciales, datos de criptomonedas y archivos del sistema.
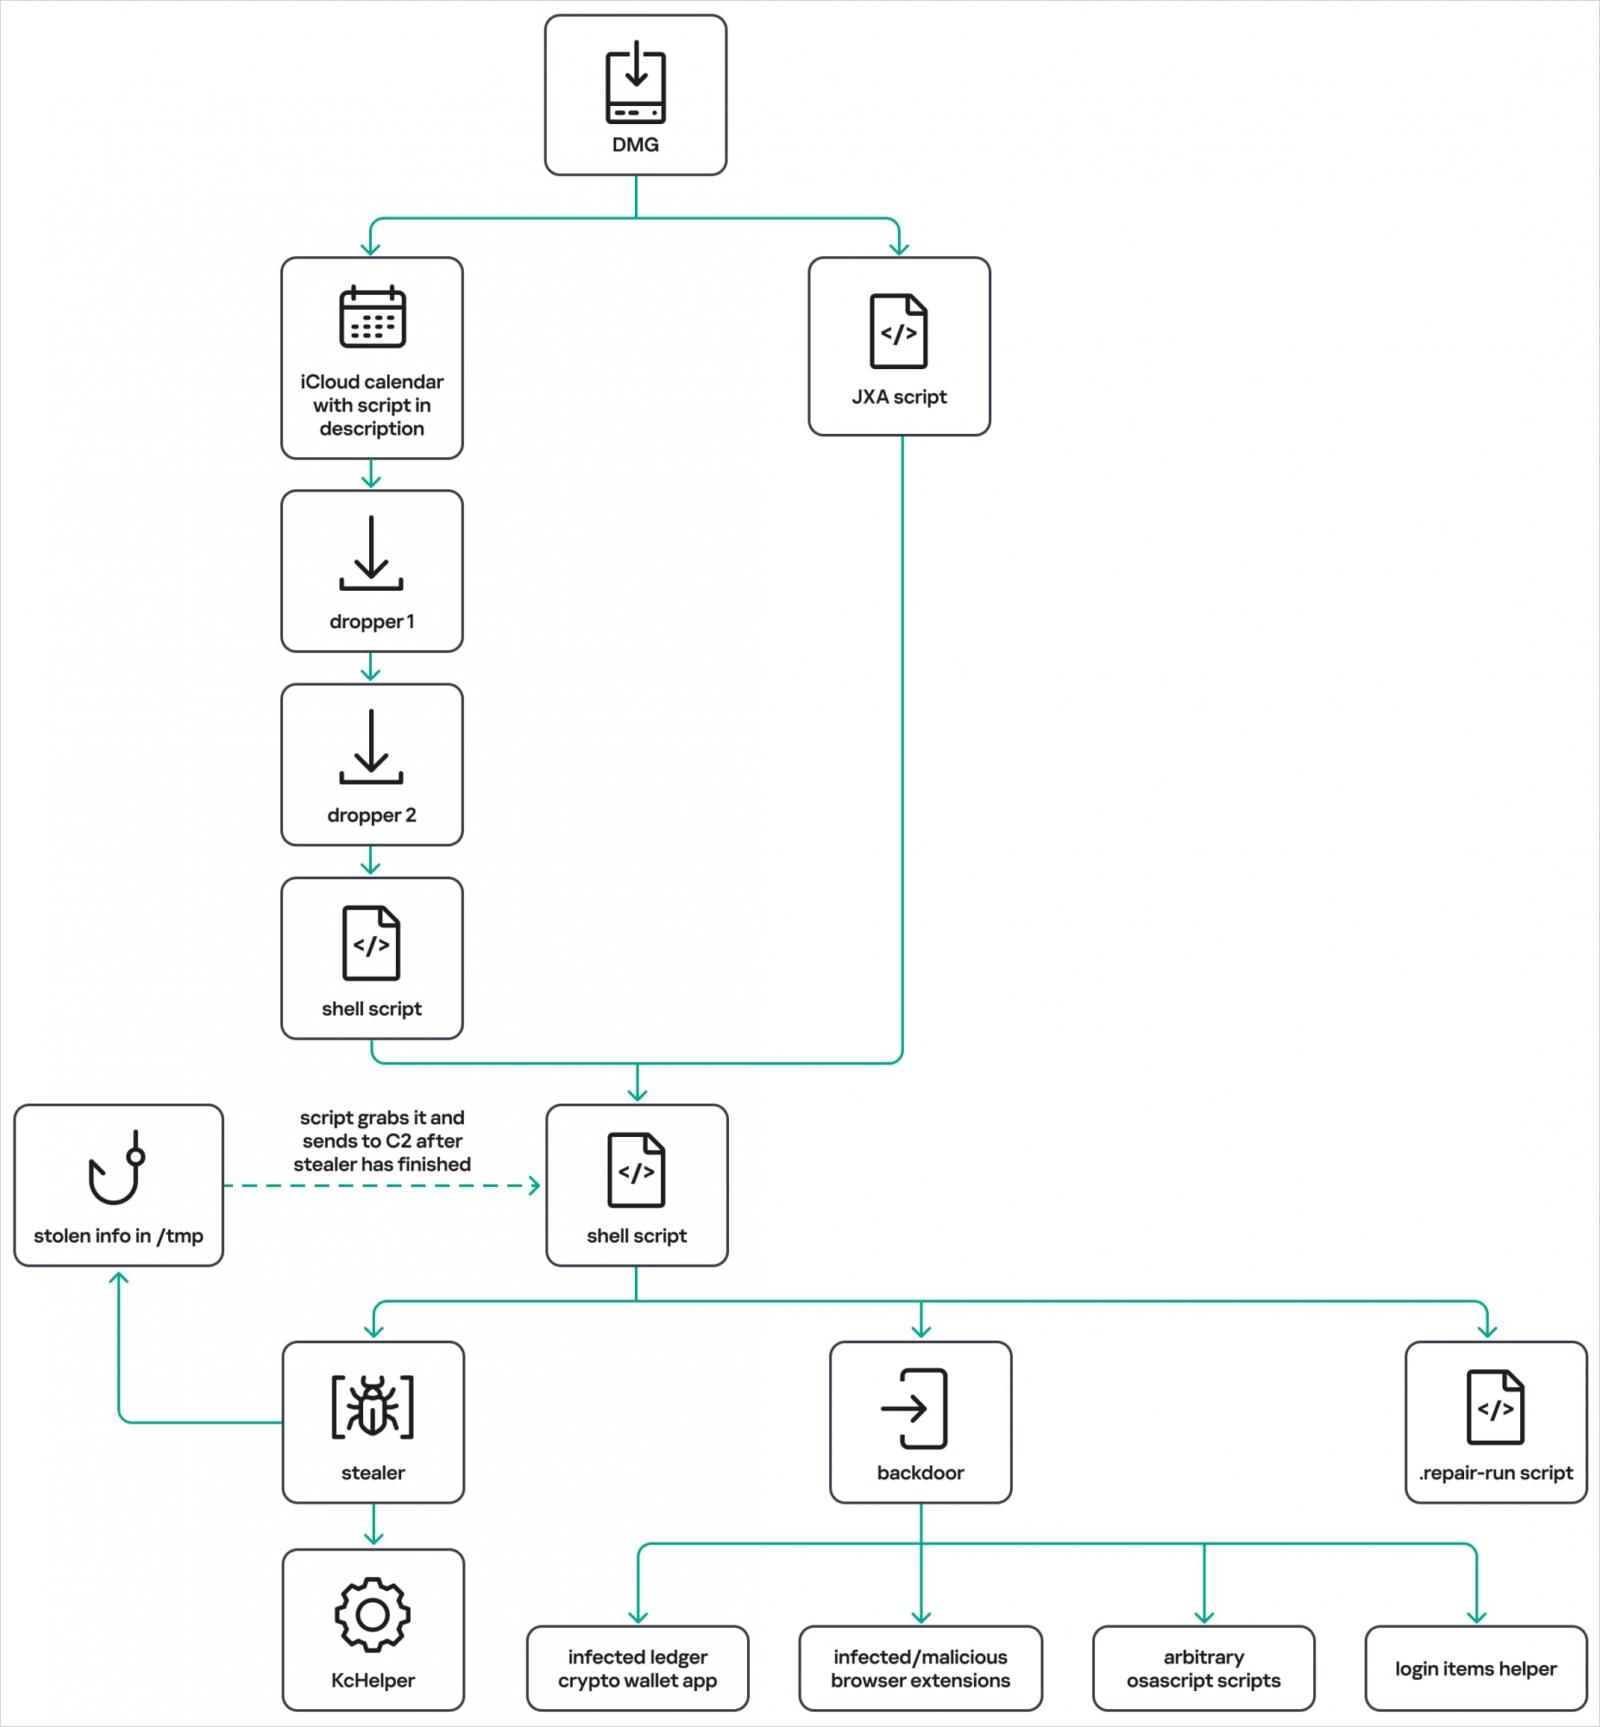
MacSync se ha distribuido a través de ataques estilo ClickFix, fingiendo ser herramientas como Homebrew, analizadores de espacio en disco, y aplicaciones falsas como una cartera de criptomonedas llamada Toria. El malware utiliza una cadena de distribución sofisticada: un descargador obtiene comandos desde la descripción de un evento de calendario iCloud público, los alimenta al shell zsh de macOS (la mayoría producen errores, pero los comandos tras la línea DESCRIPTION se ejecutan), y descarga un archivo que contiene un bundle APP que actúa como dropper para acceder a etapas posteriores.
El nuevo módulo backdoor está escrito en Objective-C y se disfraza como Finder. Establece persistencia mediante LaunchAgent, modificaciones de .zshrc y hooks globales de Git, además de terminar procesos de notificación de macOS para evitar alertas. Puede ejecutar AppleScript desde el servidor C2, desplegar extensiones de navegador, reemplazar aplicaciones como Ledger Wallet, recopilar información del sistema y archivos, y verificar la persistencia.
Puntos clave
- MacSync entrega nuevas cargas a través de eventos públicos de calendarios iCloud
- Incluye nuevo módulo backdoor disfrazado como Finder con capacidades de persistencia
- Continúa robando credenciales, datos de criptomonedas, SSH, AWS, Kubernetes, Git y archivos de configuración del shell
- Se distribuye mediante ClickFix, sitios sospechosos y aplicaciones falsas como carteras de criptomonedas
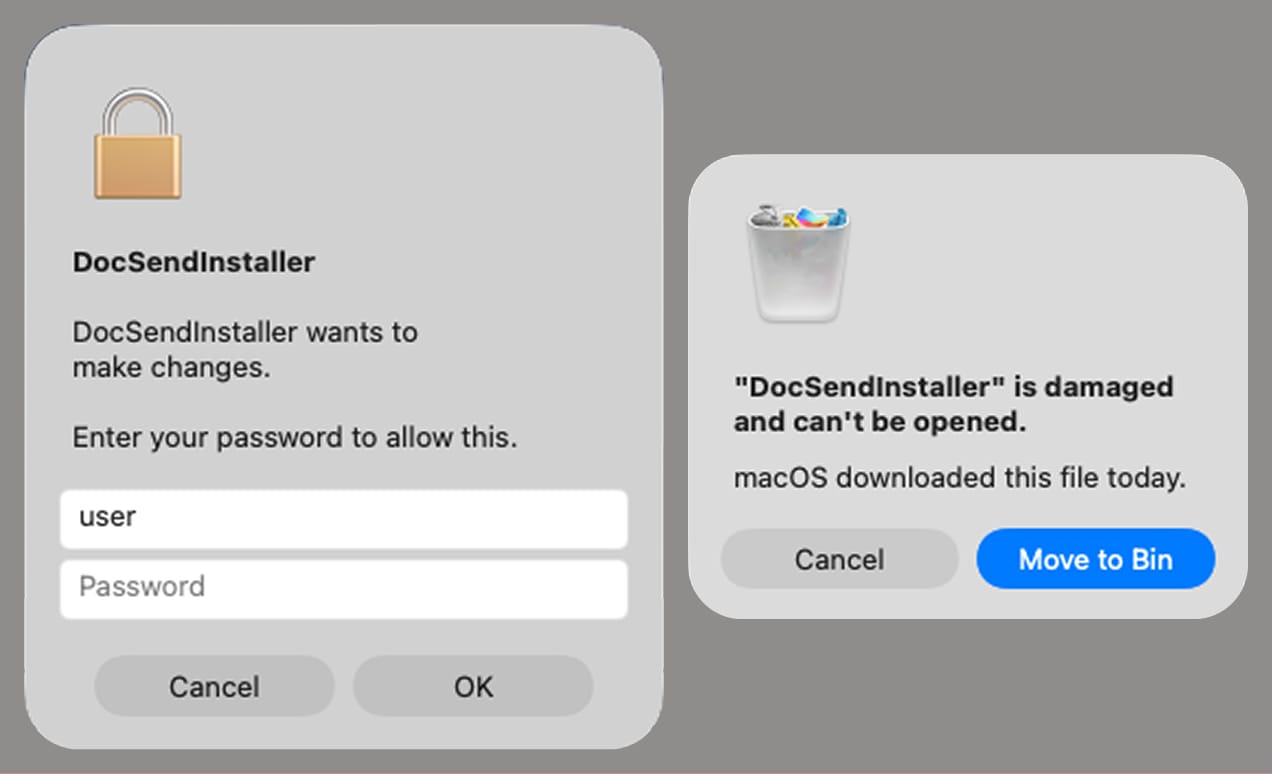
- Evitar ejecutar comandos de Internet, descargar DMG de sitios sospechosos y desconfiar de solicitudes de contraseña admin
Figuras de la fuente