Los riesgos de ciberseguridad en la era de la IA se han multiplicado por 10, según JPMorgan
Xataka IA · 9 oct, 11:30
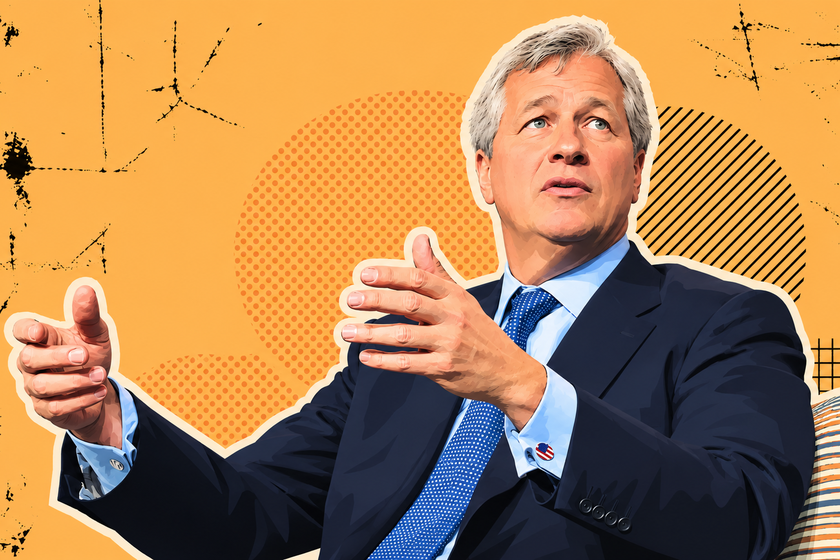
Jamie Dimon, consejero delegado de JPMorgan Chase, afirma que el riesgo de ciberseguridad se ha multiplicado por 10 desde la llegada de Claude Mythos, el modelo de Anthropic, debido a su capacidad para encontrar y exploitar vulnerabilidades de día cero. Dimon participa en el programa Glasswing de Anthropic, que permite a organizaciones probar el modelo para fortalecer sus defensas, mientras que la empresa y sus socios han detectado miles de vulnerabilidades críticas que están parcheando.
Anthropic reveló que Mythos supera a casi todos los humanos excepto a los más expertos en encontrar, exploitar y combatir vulnerabilidades. El modelo mostró capacidad para explotar fallos del kernel de Linux sin ser entrenado específicamente para ello, surgiendo como mejora colateral de sus sistemas de programación y razonamiento. Dimon comparó dar acceso universal al modelo con "entregar misiles balísticos a cualquiera".
Anthropica y OpenAI mantienen una estrategia comunicativa donde advierten sobre los riesgos de sus propios modelos mientras expanden programas de acceso controlado y venden herramientas de defensa. Los participantes del programa Glasswing han detectado más de diez mil vulnerabilidades críticas. Anthropic calcula que competidores tendrán modelos comparables en seis a doce meses, marcando el plazo para que sus socios protejan sus sistemas.
Puntos clave
- Claude Mythos detecta vulnerabilidades de día cero en sistemas operativos y navegadores principales
- JPMorgan es el único banco participante desde el inicio del programa Glasswing de Anthropic
- Más de diez mil vulnerabilidades críticas detectadas y siendo parcheadas por participantes
- Anthropic estima competencia con modelos similares en 6-12 meses
Figuras de la fuente