Citrix warns admins to patch new NetScaler RCE flaw immediately
BleepingComputer · 9 oct, 10:27
Citrix advierte sobre CVE-2026-107406, una nueva vulnerabilidad crítica en NetScaler ADC y NetScaler Gateway que permite ejecución remota de código (RCE) mediante un desbordamiento de memoria en dispositivos configurados como proveedor de identidad SAML. Aunque Citrix afirma no tener constancia de explotación activa, recomienda actualizaciones inmediatas porque más de 21.000 direcciones IP con NetScaler están expuestas en Internet, y la empresa ha registrado 27 vulnerabilidades de Citrix activamente explotadas desde noviembre de 2021.
La vulnerabilidad CVE-2026-107406 afecta a NetScaler ADC y NetScaler Gateway cuando están configurados como proveedor de identidad (IdP) o proveedor de servicios (SP) SAML, permitiendo a atacantes ejecutar código remoto o provocar denegación de servicio. Citrix aconseja actualizar a NetScaler ADC y Gateway 14.1-73.46 o posterior, versiones 13.1-64.29 o posteriores de 13.1, y versiones equivalentes de las variantes FIPS y NDcPP.
Esta advertencia llega en el contexto de una serie de vulnerabilidades en NetScaler explotadas activamente este año. En marzo, Citrix alertó sobre CVE-2026-3055 y CVE-2026-4368 días antes de su explotación en campañas. En septiembre, lanzó parches de emergencia para dos zero-days de RCE (CVE-2026-88771 y CVE-2026-88772) que permitían desplegar web shells y malware de tunelización. A principios de octubre, se abordó CVE-2026-88779, un zero-day de denegación de servicio que investigadores demostraron que también permite RCE. CISA ha catalogado 27 vulnerabilidades de Citrix activamente explotadas desde noviembre de 2021, incluidas siete usadas en ataques de ransomware.
Puntos clave
- Actualizar NetScaler ADC y Gateway a 14.1-73.46 o 13.1-64.29 o posterior según la rama
- Afecta a dispositivos configurados como proveedor de identidad SAML IdP o SP
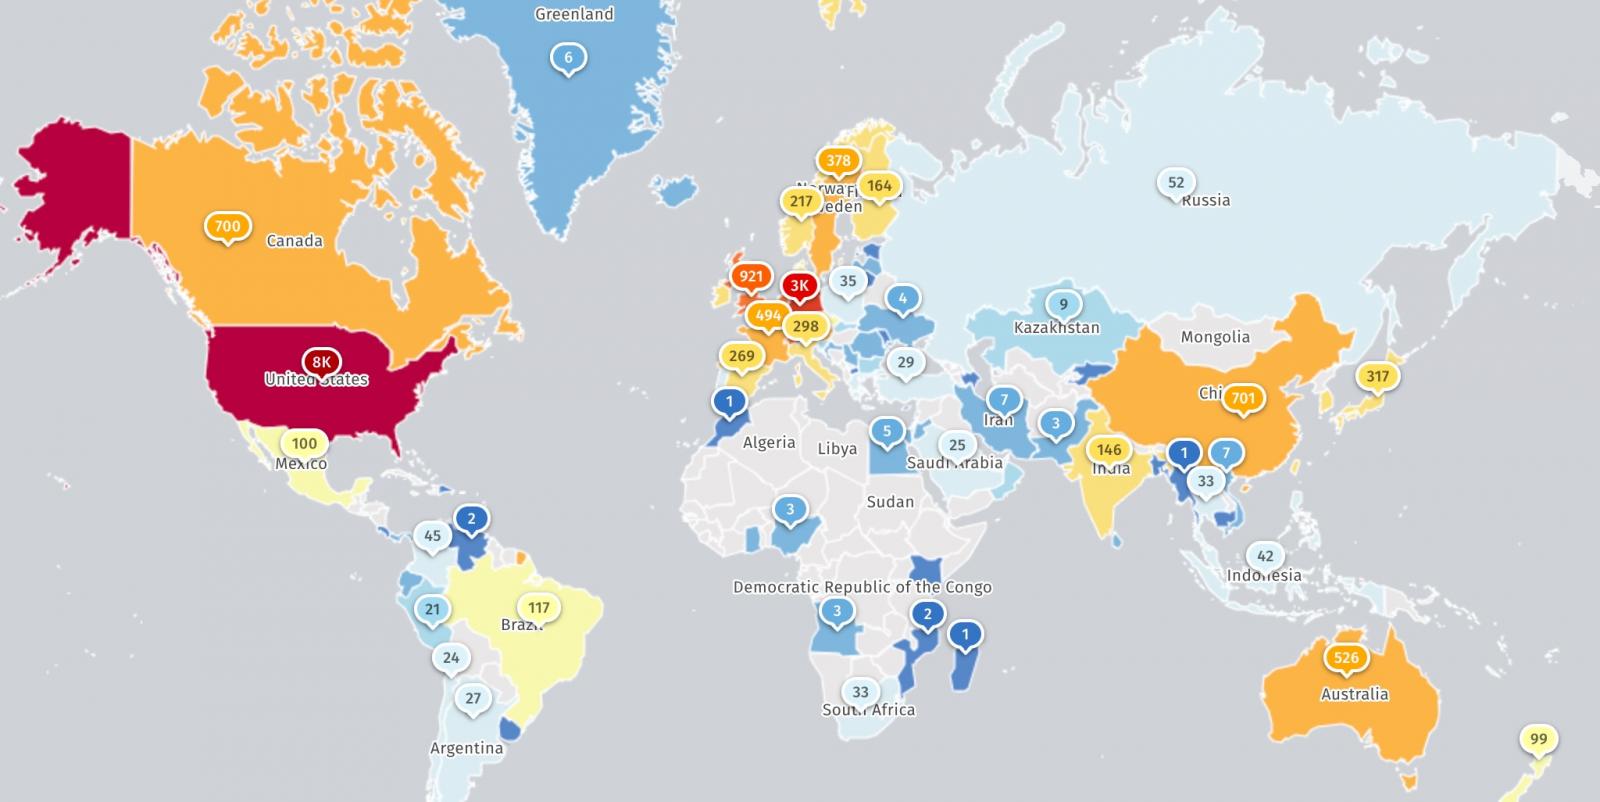
- Más de 21.000 NetScaler expuestos en Internet, incluidos 1.500 Gateway y 20.000 ADC
- Citrix reporta 27 vulnerabilidades activamente explotadas desde noviembre 2021
- Sin explotación confirmada hasta la publicación del aviso
Figuras de la fuente