Exposed GitLab project email addresses let attackers push code
BleepingComputer · 24 sept, 19:47
Direcciones de correo privadas de GitLab que permiten enviar problemas o tareas a un proyecto se están exponiendo deliberadamente en archivos README, guías de contribución y páginas de soporte. Estas direcciones contienen un token de larga duración que actúa como credencial, y un atacante que las conozca podría modificarlas para crear merge requests e inyectar código, acceder a secretos o comprometer repositorios privados.
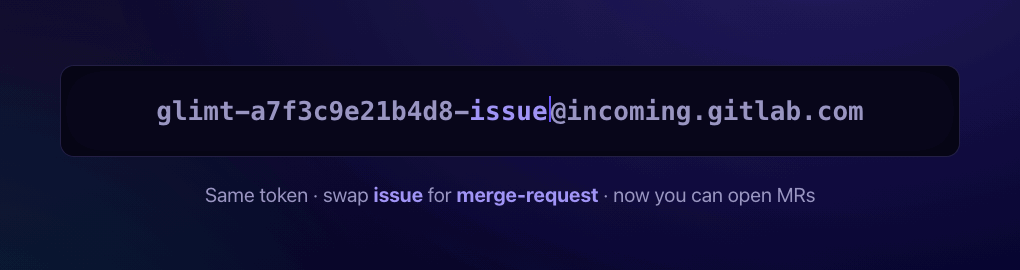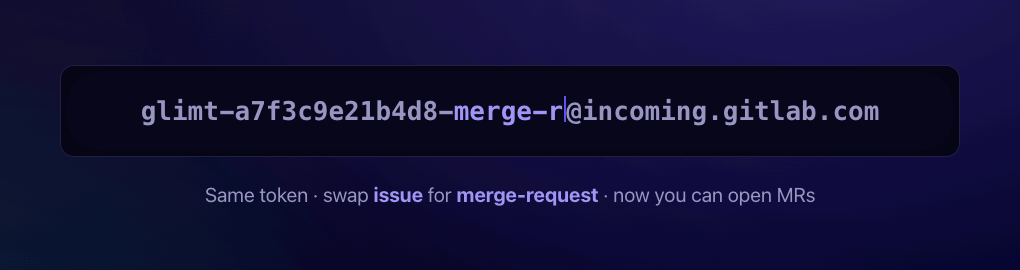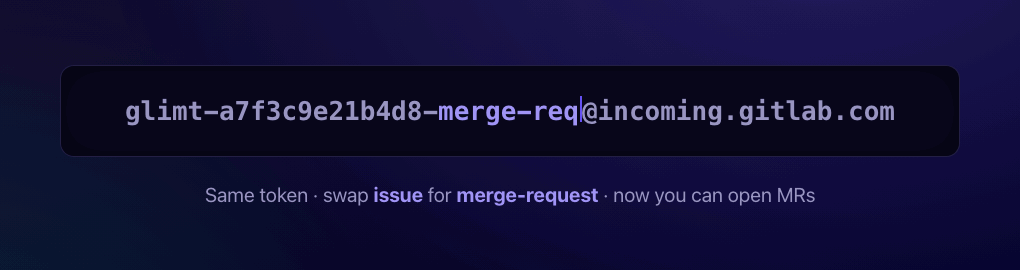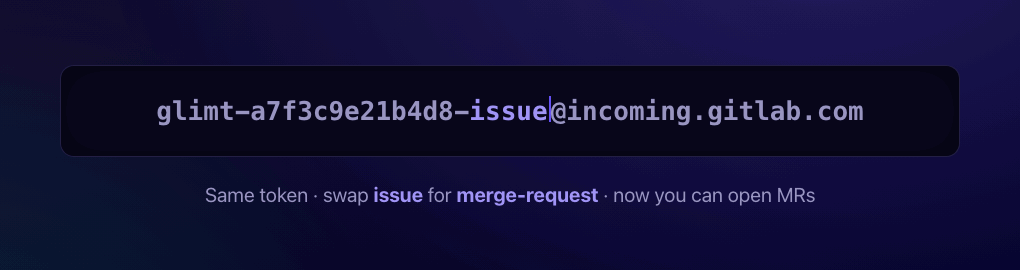
Los investigadores de Aikido descubrieron docenas de direcciones de correo privadas de GitLab expuestas públicamente, encontradas en una tarde en documentación de proyectos open-source populares. La función "Email work item to this project" genera automáticamente estas direcciones con un token incrustado (cadena 'glimt-') que persiste en todos los direcciones del proyecto. Un atacante puede cambiar el sufijo '-issue' por '-merge-request' para crear merge requests, y GitLab lo aceptaría como si fuera el propietario del token, sin verificar la dirección de envío ni respetar restricciones de IP.
GitLab fue notificado por Aikido a través de HackerOne en mayo, pero cerró el reporte como "comportamiento previsto". Tras una segunda notificación en junio, GitLab actualizó su UI y documentación. El impacto potencial incluye cambios de código en ramas protegidas, acceso a variables de CI/CD, robo de código fuente y lectura de problemas confidenciales. Los mantenedores deben dejar de exponer estas direcciones en documentación pública y resetear los tokens de proyectos que las hayan expuesto.
Puntos clave
- Atacante puede cambiar sufijo '-issue' a '-merge-request' para inyectar código
- GitLab no verifica la dirección de envío ni respeta restricciones de IP
- Token incrustado persiste en todas las direcciones del proyecto
- Docenas de direcciones encontradas en README de proyectos open-source populares
- Riesgo de cadena de suministro para usuarios de proyectos afectados
Figuras de la fuente