FBI disrupts Chinese hacking tools used to breach critical infrastructure
BleepingComputer · 8 oct, 23:42
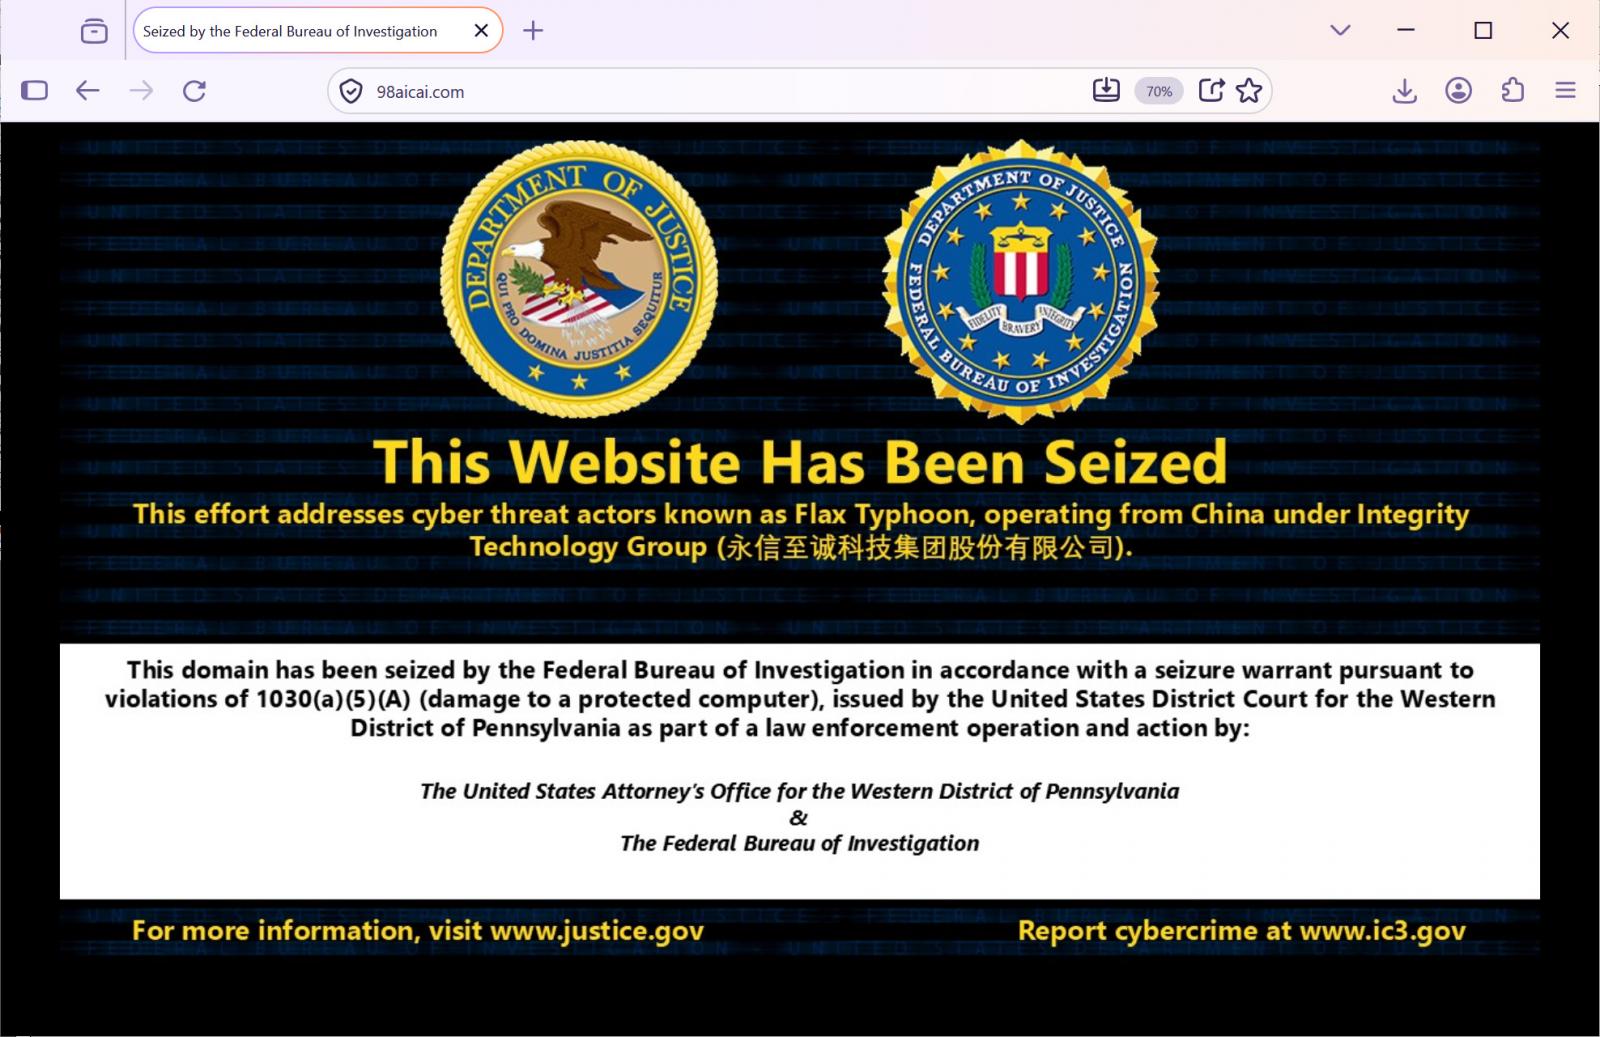
El FBI ha decomisado siete dominios utilizados por el grupo chino Flax Typhoon para operar dos herramientas de hacking, MicroScan y FishHub, que se emplearon en ataques contra infraestructuras críticas en EE.UU. y otros países. Las herramientas fueron desarrolladas por Integrity Technology Group, una empresa china con contratos del gobierno, y se utilizaban para escanear vulnerabilidades y llevar a cabo brechas e intrusiones en redes de infraestructuras críticas, universidades, aeropuertos y empresas energéticas.
MicroScan es una plataforma de escaneo de vulnerabilidades que contiene más de 1.300 scripts de pruebas de penetración para identificar fallos en sitios web y servicios. Fue utilizada junto con una botnet de dispositivos infectados con malware Mirai para atacar objetivos incluyendo una empresa eléctrica en Carolina del Sur, aeropuertos en Japón y Polonia, y empresas de gas y electricidad taiwanesas. La plataforma tenía como objetivo vulnerabilidades en software ampliamente desplegado como Oracle WebLogic, Apache Struts, WordPress, Jenkins y otros. Los investigadores identificaron ocho vulnerabilidades específicas que los atacantes explotaban frecuentemente.
FishHub era una segunda plataforma utilizada para ataques de spear-phishing y distribución de malware adicional, otorgando a los atacantes acceso remoto no autorizado a las redes comprometidas. Los investigadores encontraron datos y archivos de más de 20 organizaciones en servidores vinculados a la herramienta FishHub, incluidas seis universidades taiwanesas. El FBI, CISA, NSA y socios internacionales emitieron un aviso conjunto explicando cómo los hackers vinculados al gobierno chino utilizaron las herramientas y la infraestructura de Integrity Tech para comprometer organizaciones, dirigiéndose a agencias del gobierno estadounidense, fabricación crítica, sanidad, tecnología de la información, aplicación de la ley, instituciones educativas y organizaciones religiosas.
Puntos clave
- MicroScan es un escáner de vulnerabilidades en Python con más de 1.300 scripts de pruebas de penetración
- FishHub se empleaba para spear-phishing y distribución de malware con acceso remoto a redes comprometidas
- Se decomisaron siete dominios utilizados por Integrity Technology Group para operar ambas herramientas
- Ocho CVE comúnmente explotadas: CVE-2015-3306, CVE-2015-5477, CVE-2016-3081, CVE-2021-3199, CVE-2023-22894, CVE-2014-6278, CVE-2019-11510, CVE-2021-22205
- Se encontraron datos de más de 20 organizaciones en servidores asociados a FishHub
Figuras de la fuente