ASOS links data breach to social engineering attack, credential theft
BleepingComputer · 8 oct, 13:42
ASOS, la minorista de moda británica, confirmó que su reciente brecha de datos fue causada por ingeniería social: un atacante suplantó la identidad de un contacto de confianza para robar las credenciales de una empleada y accedió a información en plataformas de terceros. Los atacantes expusieron nombres completos, datos de contacto e información de cuentas no sensible, pero no números de tarjetas de pago ni contraseñas; ASOS implementó medidas de seguridad adicionales para prevenir futuros incidentes.
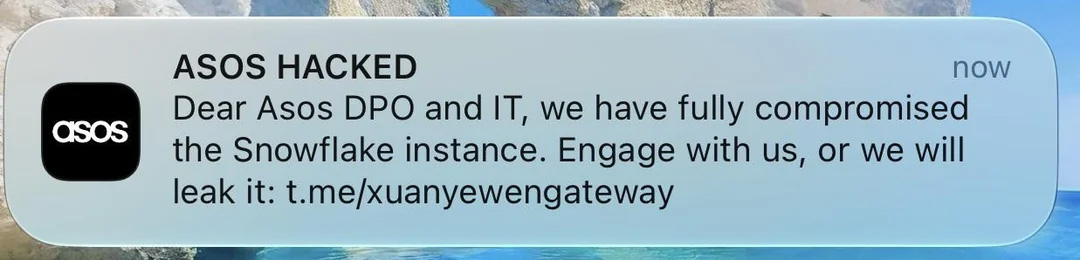
El ataque se confirmó el 6 de octubre de 2026, cuando los clientes de ASOS recibieron notificaciones push maliciosas a través de la aplicación móvil de la empresa, supuestamente de un grupo llamado "Xuanye Group". Los atacantes utilizaron las credenciales robadas de un empleado para acceder a plataformas de terceros integradas con los sistemas de ASOS, lo que les permitió extraer datos de clientes.
Aunque los atacantes afirmaron haber accedido a información de muchos clientes, ASOS confirmó que solo se expusieron datos básicos: nombres completos, datos de contacto e información no sensible de cuentas. Según la empresa, los sistemas principales de ASOS (sitio web, aplicación y sistemas de pago) permanecieron seguros durante todo el incidente. La compañía trabajó con expertos externos, aplicación de la ley y autoridades regulatorias para contener el acceso no autorizado y realizar investigaciones.
Puntos clave
- Los atacantes robaron credenciales de empleada mediante suplantación de contacto de confianza
- Se accedió a plataformas de terceros, no a sistemas ASOS directamente
- Datos expuestos: nombres, contactos e información de cuenta; sin tarjetas de pago ni contraseñas
- La investigación continuaba en curso sin cifra confirmada de clientes afectados
- ASOS implementó medidas de seguridad adicionales y recomienda desconfiar de mensajes no solicitados
Figuras de la fuente