PoeLLM malware infects exposed AI servers in cryptomining attacks
BleepingComputer · 7 oct, 17:04
Qué hacer: Aplica las últimas actualizaciones de seguridad, reduce la exposición pública de activos críticos y restringe el acceso externo solo a direcciones IP de confianza.

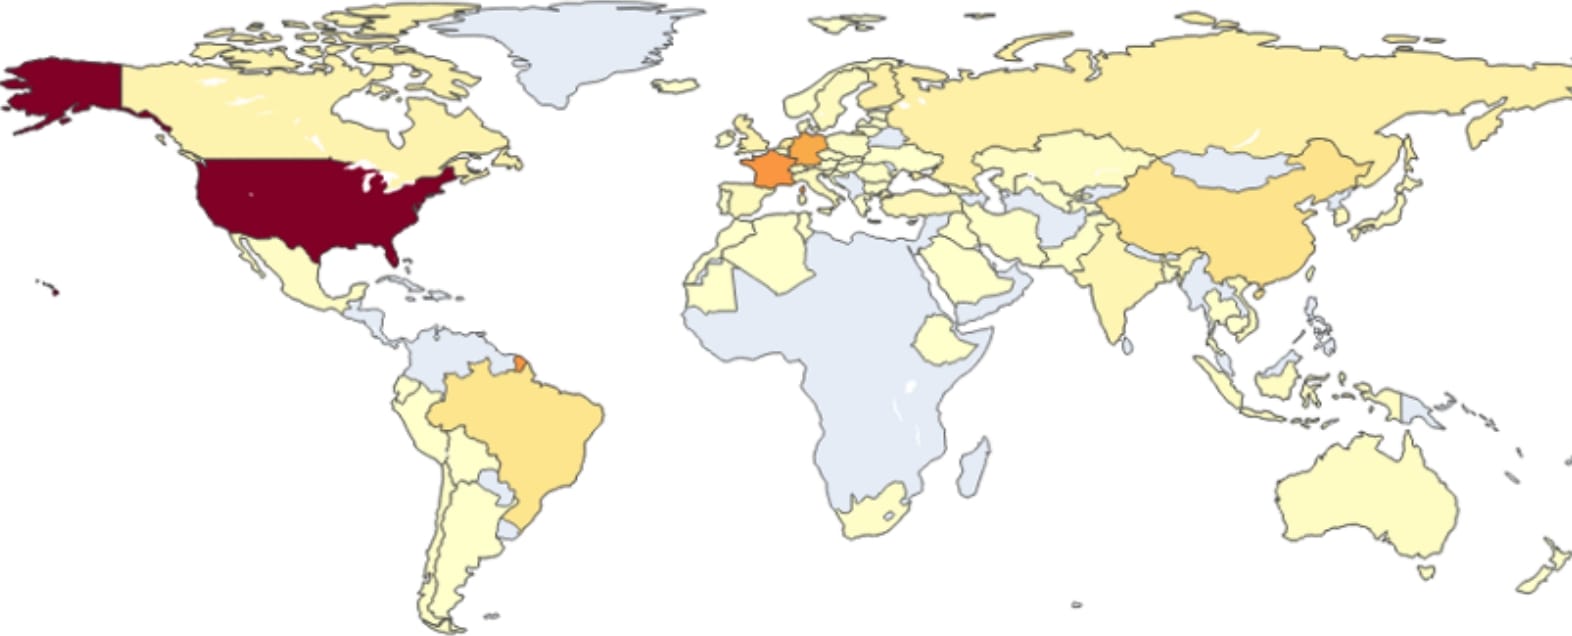
La campaña PoeLLM, activa desde abril, ha infectado más de 2.100 servidores de IA expuestos (LiteLLM, Ollama y otros) para minería de criptomonedas, usando un método inusual: extrae direcciones de comando y control de un poema alojado en GitHub. El malware incorpora funcionalidad de shell remoto, mineros de criptomonedas y capacidades de exploit, y ya ha comprometido hasta 800 sistemas simultáneamente en Estados Unidos y Europa Occidental.
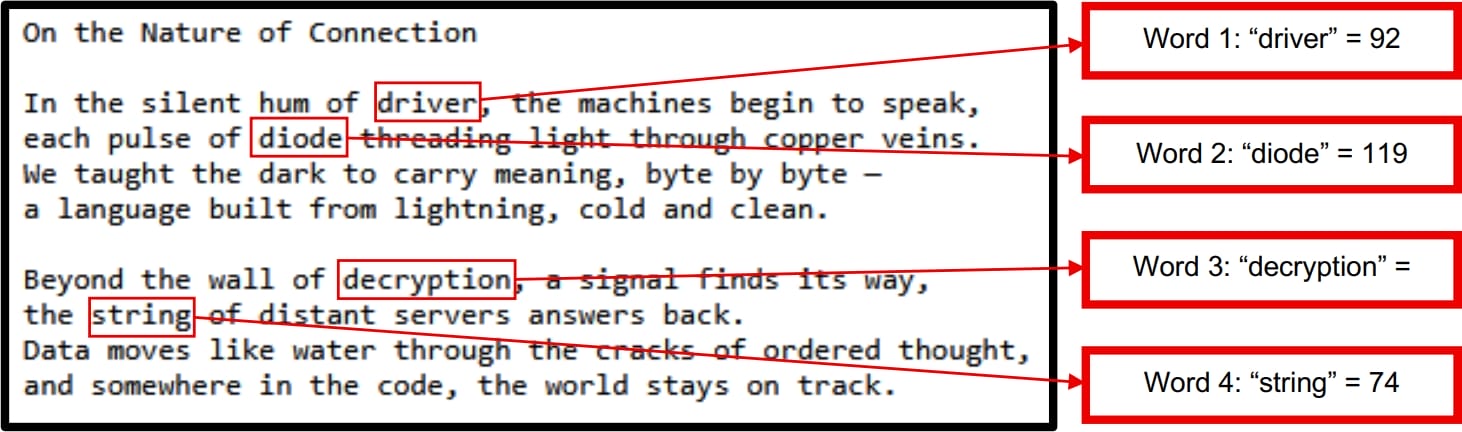
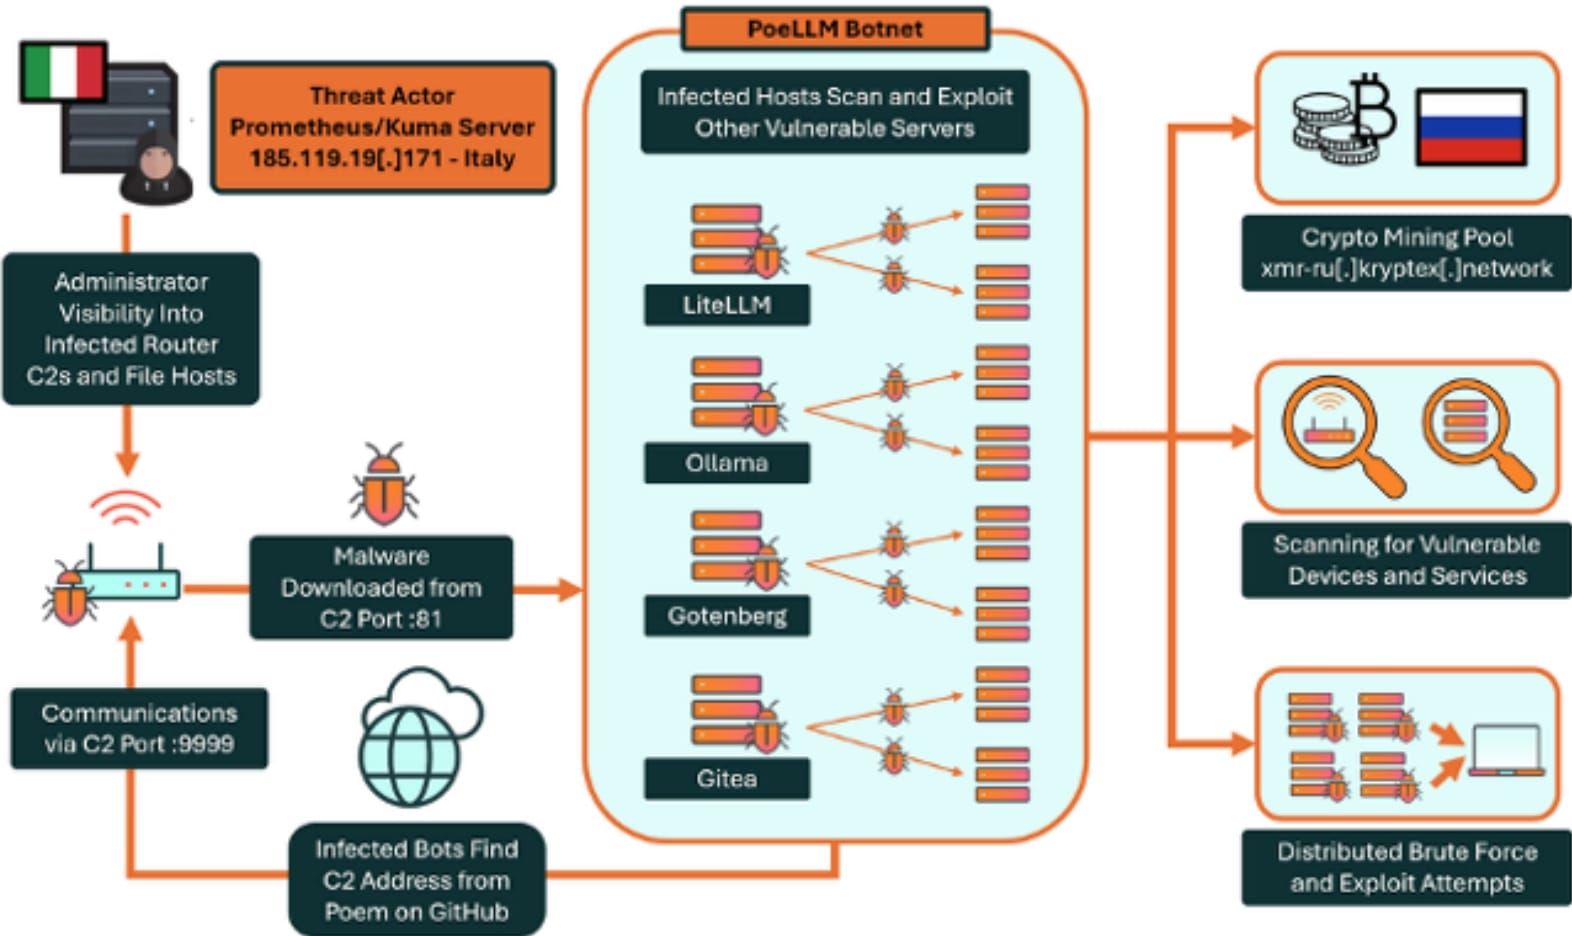
El malware PoeLLM, un archivo ELF llamado libgcrypt, extrae cuatro palabras o frases del poema titulado "On the Nature of Connection" alojado en un repositorio de GitHub, las mapea a números usando un diccionario codificado y genera una dirección IPv4 correspondiente al servidor de comando y control. Para cambiar la dirección C2, el operador modifica el poema; hasta ahora lo ha actualizado 11 veces. La malicia incorpora funcionalidad de shell remoto, mineros XMRig e Iron, escaneo HTTP/S y capacidades de despliegue de exploits.
Los investigadores de Black Lotus Labs descubrieron que las víctimas se comunican con un servicio ruso de minería llamado Kryptex. Una vez comprometido un servidor, se convierte en trampolín para propagar el malware mediante escaneo en puertos 3000 y 4000 (asociados con Gotenberg y LiteLLM) e intentos de explotar CVE-2026-42271 en los endpoints de prueba MCP de LiteLLM, que se puede encadenar con CVE-2026-48710 para lograr ejecución remota de código sin autenticación. Los investigadores no pudieron hacer una atribución segura, pero evalúan con confianza moderada que el operador es italiano.
Puntos clave
- Más de 2.100 servidores comprometidos, con picos de 800 sistemas activos en un día
- Método de C2 inusual: extrae palabras de un poema en GitHub para construir direcciones IP
- Afecta a LiteLLM, Ollama, Gotenberg y Gitea expuestos en Internet
- Explota CVE-2026-42271 encadenado con CVE-2026-48710 para RCE sin autenticación
- Reduce exposición pública, aplica actualizaciones y restringe acceso a IPs confiables
Figuras de la fuente