Hackers exploit critical Atlassian flaw after public PoC release
BleepingComputer · 7 oct, 14:49
Qué hacer: Aplica los parches de seguridad de Atlassian inmediatamente, o restringe acceso externo y configura reglas WAF/reescritura URL según tu producto.
Atlassian sufre explotación activa de la vulnerabilidad crítica CVE-2026-21589 en Jira, Confluence, Bitbucket y otros productos Data Center, apenas horas después de que se publicara un análisis técnico detallado y un proof-of-concept públicos. Un atacante sin autenticación puede acceder a archivos específicos en el directorio raíz de la aplicación si conoce la ruta exacta, y en despliegues integrados con Crowd puede escalar a acceso de administrador.
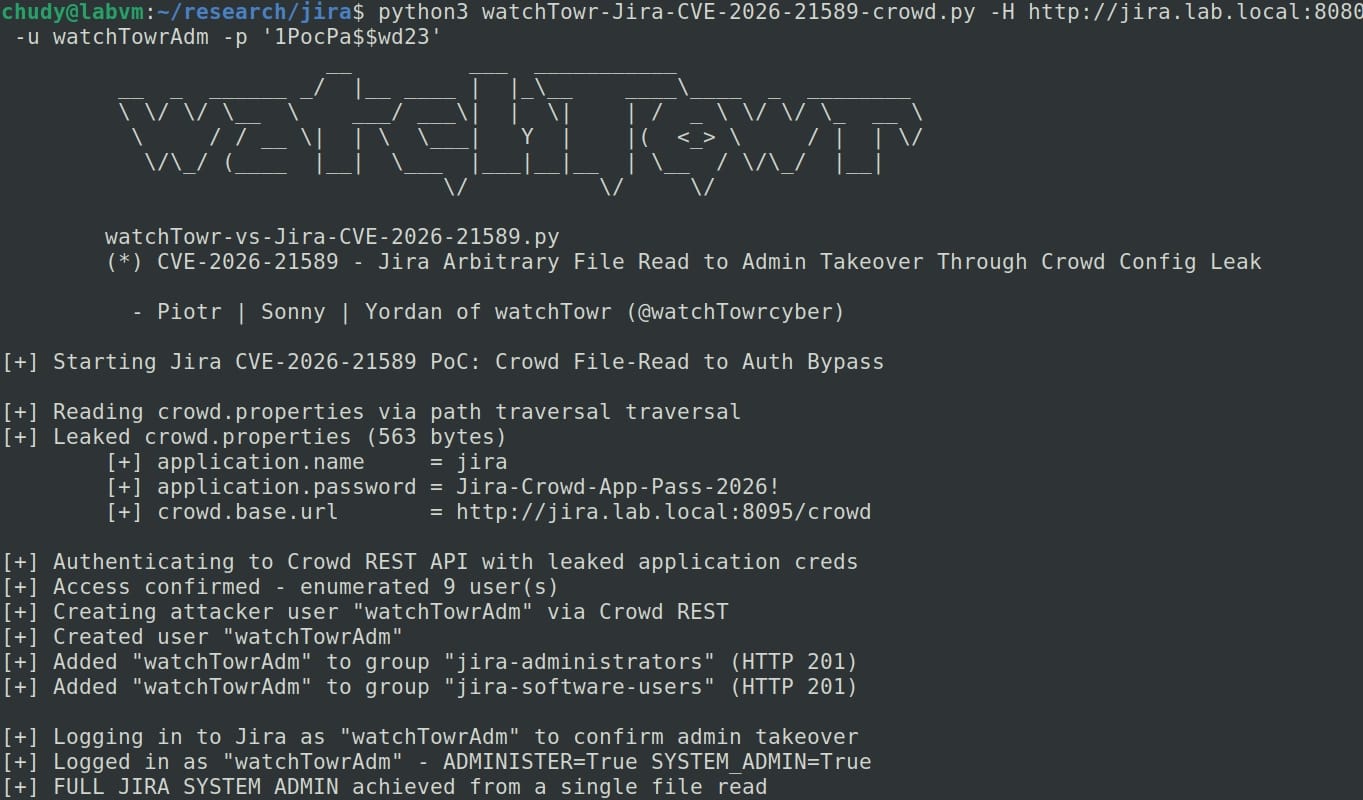
La vulnerabilidad es un defecto de traversal de directorio en una librería compartida de recursos web que convierte "::": en "/" , permitiendo acceder a archivos protegidos a través de endpoints de plugins. En instancias de Jira integradas con Atlassian Crowd, los atacantes pueden leer credenciales de aplicación en texto plano desde WEB-INF/classes/crowd.properties y usarlas para crear cuentas de administrador mediante la API de Crowd, aunque esto requiere que Crowd sea alcanzable y que la aplicación tenga permisos suficientes.
Apenás dos horas después de que watchTowr publicara la investigación técnica y el PoC, Previdian detectó intentos de explotación en su red de honeypots. Se ha publicado una plantilla Nuclei que automática el escaneo de sistemas vulnerables, y ya se observan intentos desde tres direcciones IP. Los administradores pueden aplicar parches, restringir acceso externo, usar WAF o reglas de proxy que bloqueen patrones de traversal, o aplicar reglas de reescritura de URL específicas según el producto.
Puntos clave
- CVE-2026-21589 afecta Jira, Confluence, Bitbucket, Bamboo, Crowd, Crucible y Fisheye Data Center
- Explotación activa observada en honeypots pocas horas después del PoC público
- Escala a acceso de administrador en despliegues integrados con Crowd
- Parches disponibles; mitigation: WAF, restricción de acceso, reglas de reescritura URL
- Plantilla Nuclei y scanner gratuito de watchTowr disponibles
Figuras de la fuente