Rejetto HFS servers now actively scanned for critical RCE flaw
BleepingComputer · 5 oct, 22:20
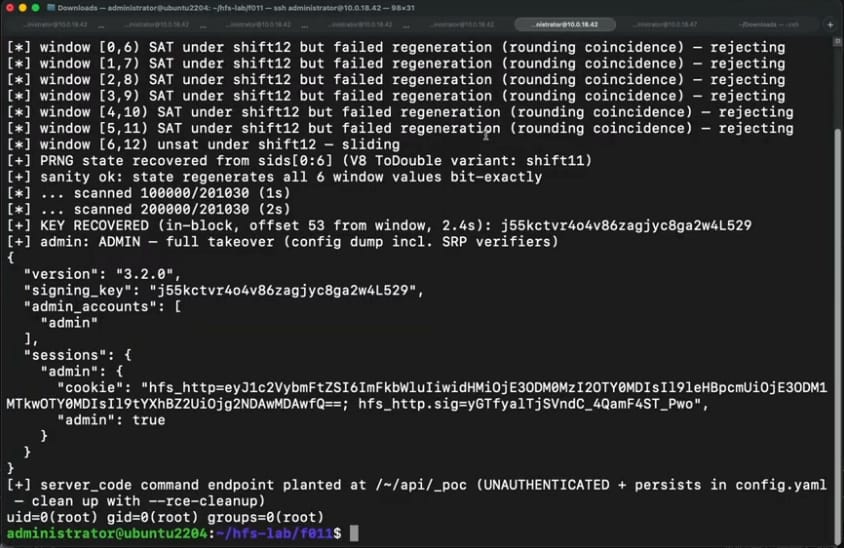
Atacantes escanean activamente los servidores Rejetto HFS buscando la vulnerabilidad crítica CVE-2026-61500, un fallo de firma débil de sesiones que permite falsificación de cookies, toma de control de cuentas y RCE. El fallo afecta a las versiones 3.0.0 a 3.2.0 y se corrigió en la versión 3.2.1. Los investigadores de Horizon3 descubrieron la vulnerabilidad utilizando el modelo Mythos de Anthropic e publicaron un exploit funcional el 30 de septiembre, lo que probablemente desencadenó el escaneo activo observado desde una dirección IP de China Telecom.
CVE-2026-61500 es un fallo de generación débil de claves en Rejetto HFS, servidor de archivos libre y de código abierto para Windows, Linux y macOS. La vulnerabilidad reside en que las versiones 3.0.0 a 3.2.0 derivan la clave de firma de cookies de sesión del generador no criptográfico Math.random(), y además filtran salidas del mismo generador a clientes no autenticados durante el inicio de sesión. Un atacante remoto puede recopilar un número pequeño de respuestas de inicio de sesión, reconstruir el estado del generador, recuperar la clave de firma y forjar una cookie de sesión de administrador válida, otorgando acceso administrativo completo y RCE mediante la característica server_code.
Los investigadores de Horizon3 identificaron que el modelo Mythos de Anthropic no solo detectó la generación débil de números pseudoaleatorios, sino que también reconoció el flujo de filtración en una ruta de código separada y determinó cómo ambas cuestiones formaban una cadena explotable. El exploit publicado demuestra la cadena de abuso utilizando la capacidad integrada de HFS para ejecutar JavaScript personalizado del lado del servidor. La actividad de escaneo observada proviene de una única dirección IP de China Telecom dirigida a despliegues en Japón y Estados Unidos, aunque no se han reportado explotaciones exitosas confirmadas.
Puntos clave
- CVE-2026-61500 afecta a Rejetto HFS versiones 3.0.0 a 3.2.0; se corrigió en 3.2.1
- Fallo de firma débil de sesiones permite falsificación de cookies de administrador y RCE
- Exploit público disponible desde el 30 de septiembre de 2026
- Escaneo activo confirmado desde direcciones IP de China Telecom
Figuras de la fuente