The EDR blind spot: 3 ways browser attacks evade endpoint telemetry
BleepingComputer · 2 oct, 16:00
Los equipos de detección y respuesta en endpoints (EDR) tienen un punto ciego crítico: no pueden monitorizar efectivamente los ataques basados en navegador en entornos SaaS. Atacantes como UNC6395 y Storm-2755 explotan sesiones de navegador legítimas, OAuth tokens y extensiones maliciosas para robar datos sin generar artefactos que el EDR pueda inspeccionar. El análisis subraya que el 79% de las aplicaciones corporativas son accesibles solo a través del navegador, lo que convierte los ataques de suplantación de identidad (AiTM) y extensiones comprometidas en amenazas cada vez más sofisticadas que escapan de la telemetría del endpoint.
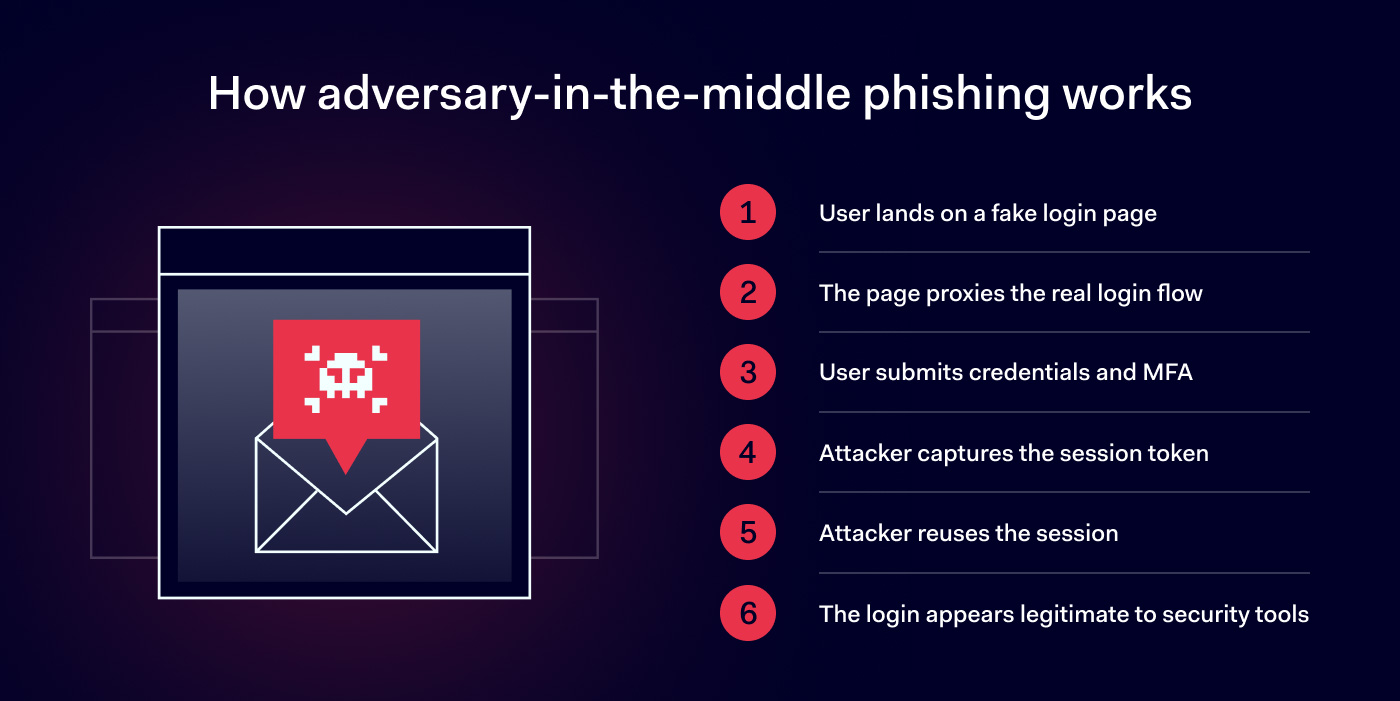
Los ataques de suplantación de identidad (AiTM) funcionan posicionando un proxy entre el usuario y el proveedor de identidad legítimo. El atacante captura credenciales, desafíos MFA y tokens de sesión, que luego puede reproducir desde infraestructura controlada por el atacante. El tráfico de navegador resultante aparece legítimo en la telemetría del endpoint, pero la actividad maliciosa ocurre en la capa de identidad y aplicación SaaS, fuera de la visibilidad del EDR. Storm-2755 utilizó este método para robar información de nómina, recursos humanos y acceso a Workday después de redirigir víctimas canadienses a través de inyección en motores de búsqueda.
Las extensiones de navegador maliciosas presentan un problema similar: pueden leer contenido de página, observar URLs e interactuar con formularios utilizando APIs estándar del navegador sin requerir procesos nuevos ni ejecutables sospechosos. En marzo de 2026, Microsoft reportó extensiones Chromium disfrazadas de asistentes de IA instaladas 900.000 veces en más de 20.000 inquilinos empresariales, que exfiltraban URLs visitadas y contenido de conversaciones de ChatGPT y DeepSeek. El endpoint ve solo un proceso de navegador ordinario realizando conexiones HTTPS, mientras que la acción relevante para la seguridad es la extensión leyendo y exportando datos.
Puntos clave
- 79% de aplicaciones corporativas solo accesibles mediante navegador
- Ataques AiTM capturan tokens de sesión y credenciales sin artefactos en endpoint
- Extensiones maliciosas leen y exfiltran datos sin procesos sospechosos detectable por EDR
- Autenticación FIDO2 WebAuthn criptográficamente vinculada al origen legítimo previene muchos ataques AiTM
- Listas de permitidos de extensiones y controles de navegador centralizados necesarios más allá de EDR
Figuras de la fuente