Microsoft to block Entra ID script injection attacks starting October
BleepingComputer · 30 sept, 15:37
Microsoft aplicará una Política de Seguridad de Contenido (CSP) en Entra ID a partir de mediados de octubre de 2026 para bloquear ataques de inyección de scripts externos durante la autenticación. La medida protege contra XSS y otros riesgos en los inicios de sesión, permitiendo solo scripts de dominios CDN de confianza de Microsoft. Los administradores deben dejar de usar herramientas que inyecten código en páginas de inicio de sesión antes de que entre en vigor.
La implementación de esta política CSP forma parte de la Secure Future Initiative (SFI) de Microsoft, anunciada tras el incidente de mayo-junio de 2023 en el que actores chinos comprometieron buzones de Exchange Online en docenas de organizaciones. La política se aplica solo a experiencias de inicio de sesión basadas en navegador en login.microsoftonline.com, sin afectar a MSAL ni a flujos de autenticación basados en API.
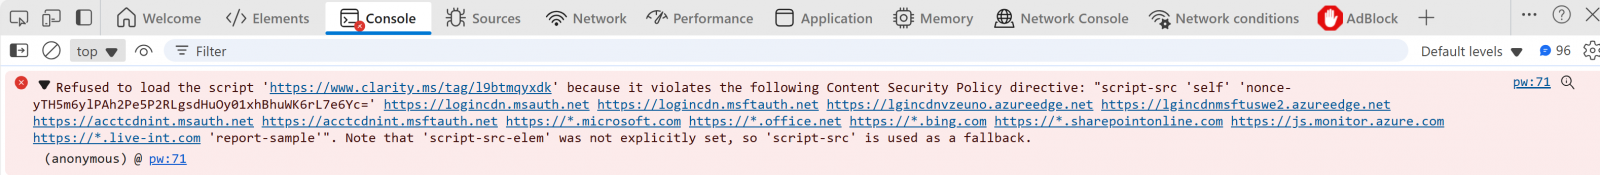
Microsoft aconseja a los clientes empresariales que revisen sus flujos de inicio de sesión en la consola de desarrollador del navegador antes del plazo de finales de octubre para identificar herramientas de inyección de código que dejarán de funcionar. Los usuarios podrán continuar iniciando sesión incluso si las herramientas no autorizadas fallan, ya que el cambio está habilitado por defecto sin requerir configuración del inquilino.
Puntos clave
- Aplicación de CSP en Entra ID desde mediados de octubre de 2026
- Bloquea scripts externos no autorizados durante autenticación
- Solo permite scripts desde dominios CDN confiables de Microsoft
- Afecta a herramientas que inyecten código en páginas de inicio de sesión
- MSAL y autenticación basada en API no se ven afectadas
Figuras de la fuente