PDF malicioso: uno de los principales formatos utilizados en amenazas por correo electrónico en América Latina
WeLiveSecurity (ES) · 29 sept, 18:20
Los archivos PDF maliciosos figuran entre las amenazas más frecuentes en América Latina, con más de 107.000 detecciones en el primer semestre de 2026, según telemetría de ESET. Los ciberdelincuentes explotan la confianza que genera este formato en la rutina laboral para distribuir malware y robar credenciales mediante enlaces, códigos QR o vulnerabilidades del lector. En Brasil, los PDF representaron aproximadamente el 55% de los archivos maliciosos detectados en campañas de correo electrónico.
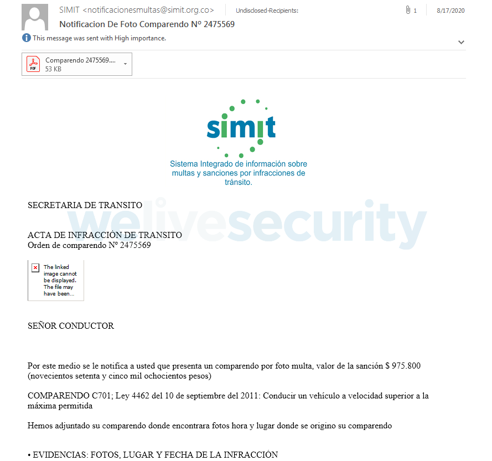
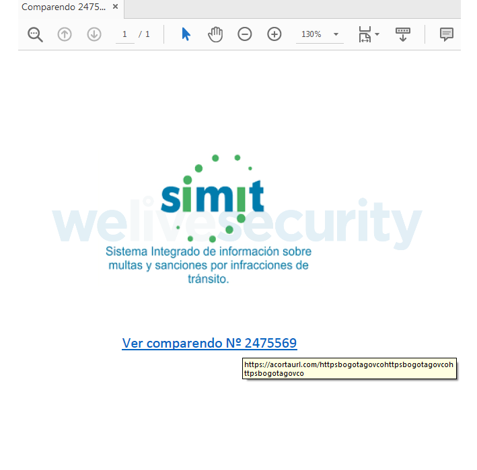
Los atacantes utilizan PDF como puente entre el correo electrónico y sitios de phishing o descargas de malware, aprovechando su versatilidad técnica. ESET documenta campañas específicas: en Colombia, una campaña distribuyó un troyano de acceso remoto (RAT) mediante un PDF con un enlace que llevaba a una descarga de archivo RAR malicioso, culminando en la ejecución automática del RAT. En Brasil, se detectó una campaña de citaciones judiciales falsas que simulaban provenir del Tribunal de Justicia, donde un PDF con un botón "Abrir documento" descargaba un script VBS que ejecutaba comandos PowerShell y un loader Python, modificando configuraciones de seguridad y creando exclusiones en defensas.
El formato PDF es especialmente efectivo porque forma parte de la rutina laboral cotidiana (facturas, notificaciones, contratos), reduciendo la desconfianza inicial. Los flujos de ataque pueden incluir varias etapas intermedias (ZIP, HTML, scripts, PowerShell) y el PDF puede contener código malicioso oculto que explota vulnerabilidades específicas del lector.
Puntos clave
- PDF representa el 55% de archivos maliciosos en correos electrónicos en Brasil
- Más de 107.000 detecciones de PDF/Phishing en América Latina en H1 2026
- Los atacantes utilizan PDF como vector intermediario hacia descargas de malware y sitios de phishing
- Campañas detectadas distribuyen RAT y malware multi-etapa con scripts VBS y PowerShell
- La ingeniería social aprovecha la confianza en documentos comerciales y legales
Figuras de la fuente