Ransomware JadePuffer/EncForce: utiliza modelos de IA para destruir modelos de LLM y tenants de Azure
Segu-Info · 29 sept, 20:46
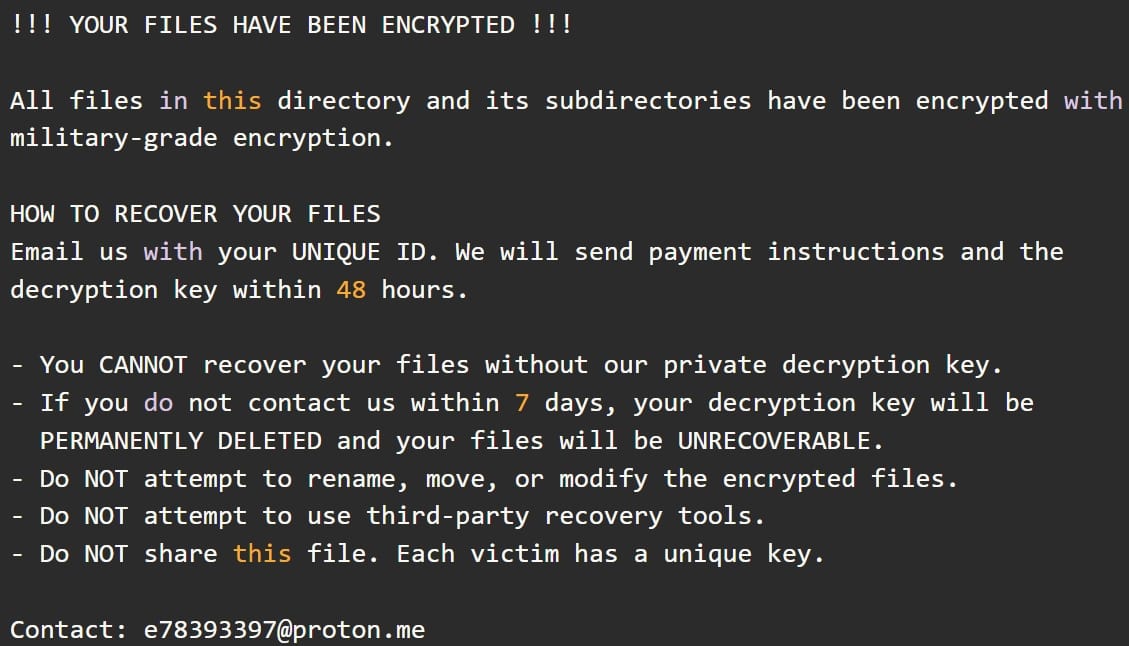
El operador del ransomware JadePuffer (también conocido como EncForce) está atacando tenants de Azure mediante agentes de IA que automatizan el reconocimiento, robo de credenciales, movimiento lateral y cifrado de datos. El malware surgió en julio y ha evolucionado para atacar específicamente activos de IA, incluyendo modelos de LLM, bases de datos vectoriales y conjuntos de datos de entrenamiento. Microsoft documentó dos ataques en junio que afectaron a más de 100 cuentas de Azure Storage en siete minutos, aunque algunos recursos se protegieron gracias a bloqueos de Azure.
Microsoft identifica al operador como Storm-3168, que utilizó dos entidades de servicio comprometidas del mismo inquilino para ejecutar la campaña. Una entidad fue dedicada al reconocimiento y mapeo de recursos, mientras que la otra realizó operaciones destructivas y recopilación de credenciales. Durante los ataques documentados, el actor logró obtener claves de cuentas de almacenamiento y eliminar múltiples recursos, incluyendo Key Vaults, Function Apps, máquinas virtuales y App Services.
EncForce es un binario basado en Go empaquetado con UPX que tiene como objetivo específico 180 extensiones de archivo relacionadas con IA: checkpoints de modelos, archivos SafeTensors de Hugging Face, modelos PyTorch y TensorFlow, pesos en formatos GGUF y GGML, índices vectoriales FAISS, y conjuntos de datos en formatos Parquet, Arrow, TFRecord, NumPy y DuckDB. La mención en el código de adaptadores LoRA y archivos GGML heredados sugiere que el ransomware fue diseñado deliberadamente para entornos de IA.
Puntos clave
- Agentes de IA automatizan toda la cadena de ataque desde el reconocimiento hasta la persistencia
- Ataque de junio afectó a más de 100 cuentas de Azure Storage en siete minutos
- Ransomware EncForce tiene como objetivo específico modelos, bases de datos vectoriales y conjuntos de datos de IA
- Utiliza dos entidades de servicio comprometidas del mismo inquilino
- Algunos recursos se protegieron mediante bloqueos de recursos de Azure y protecciones a nivel de cuenta