New Spectre v2 attack variant leaks Linux root password hash in minutes
BleepingComputer · 29 sept, 19:10
Qué hacer: Actualiza el kernel de Linux y el firmware del sistema operativo a las versiones más recientes que incluyan los parches para CVE-2026-64507 y CVE-2026-64508.
Investigadores descubrieron una nueva variante del ataque Spectre v2 llamada Branch Target Reuse (BTR) que puede extraer hashes de contraseñas raíz en ordenadores Intel con Linux en solo minutos. El ataque explota información obsoleta en el predictor de ramas del procesador después de que un motor JIT reutiliza memoria para código nuevo, forzando al procesador a ejecutar instrucciones incorrectas y exponer datos sensibles. Los investigadores de VU Amsterdam y Scuola Superiore Sant'Anna demostraron la practicidad del ataque contra Firefox SpiderMonkey, GraalVM y el kernel de Linux cBPF, obteniendo el hash raíz en 3 a 5 minutos.
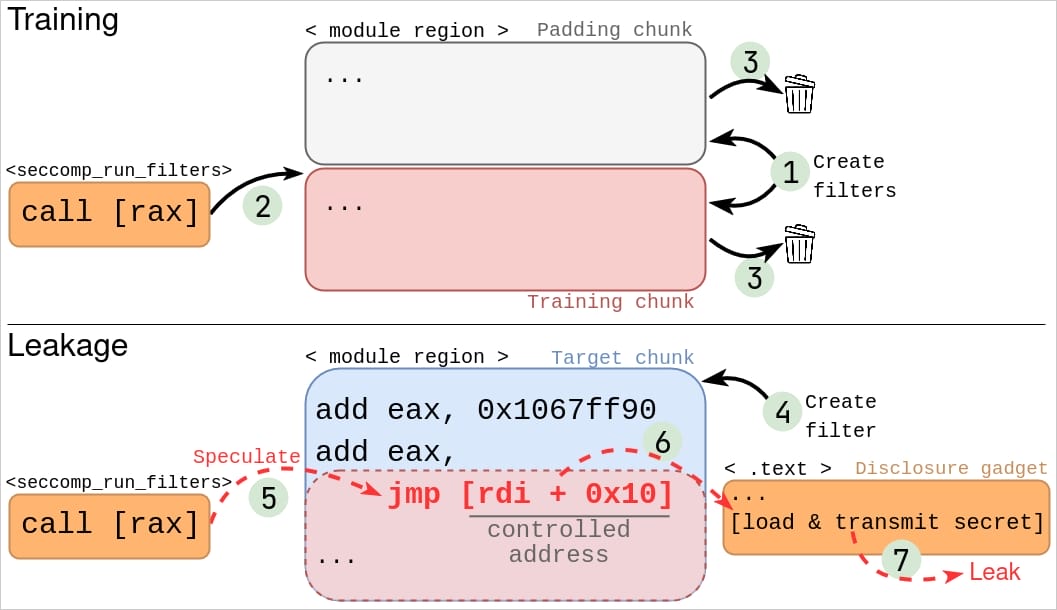
El ataque BTR explota la brecha entre el código compilado por JIT y el predictor de ramas del CPU. Cuando un motor JIT libera código y coloca código nuevo en la misma dirección, el CPU puede recordar un destino indirecto de rama del código antiguo. En una rama posterior, el CPU ejecuta brevemente el nuevo código desde ese destino obsoleto de forma especulativa, aunque la ejecución normal iría a otro lugar.
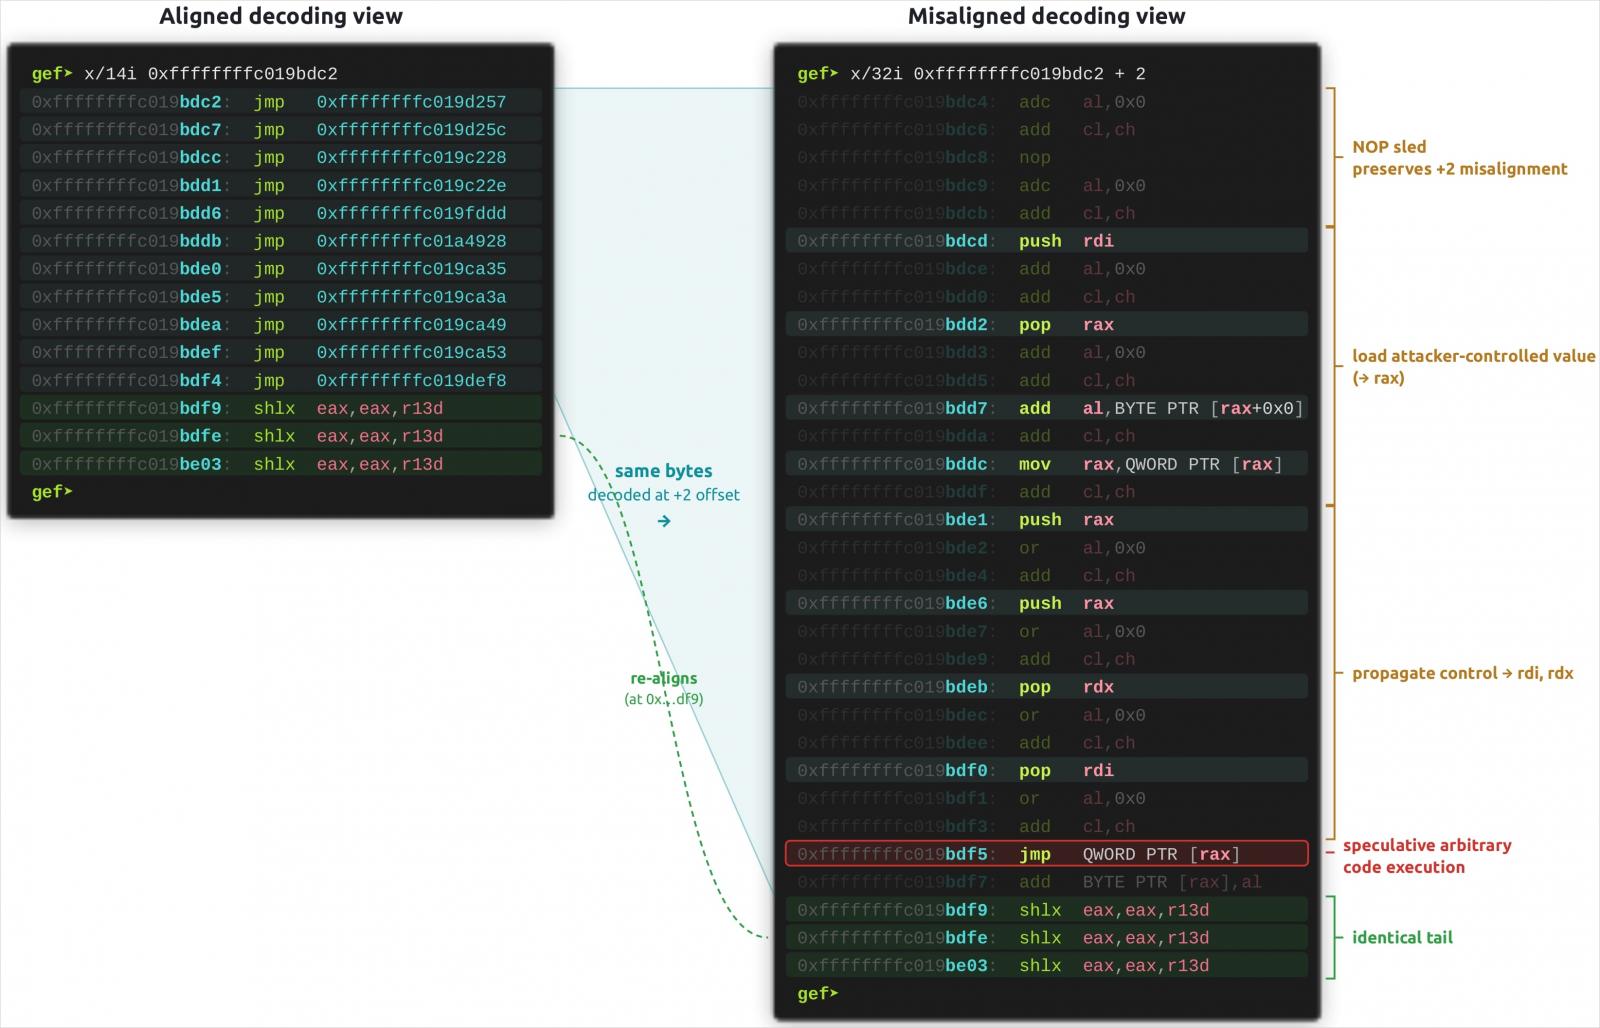
En pruebas con Linux, los investigadores utilizaron programas cBPF sin privilegios para entrenar la predicción, liberar el programa original y colocar un programa diferente en la memoria reutilizada. El destino obsoleto llevó al CPU a ejecutar instrucciones controladas por el atacante en un desplazamiento desalineado, causando acceso a datos durante ejecución especulativa y generando un rastreo de caché medible que permitió inferir los datos byte a byte. Lograron recuperar el hash de contraseña raíz a razón de ocho bytes por segundo. Los investigadores confirmaron el comportamiento en todos los CPUs probados, cubriendo Intel, AMD y Arm.
Puntos clave
- Extrae hashes de contraseña raíz en 3-5 minutos en Intel Raptor Cove y Lion Cove
- Afecta a Firefox SpiderMonkey, GraalVM y Linux cBPF
- Funciona incluso con la mitigación de constant blinding habilitada
- Vulnerables Intel, AMD y Arm: todos los CPUs modernos con predicción de rama indirecta
- Actualizar kernel y firmware del OS es la mitigación recomendada
Figuras de la fuente