Kiteworks patches critical flaw, brings customer systems online
BleepingComputer · 29 sept, 11:04
Kiteworks ha parcheado una vulnerabilidad crítica en su plataforma de transferencia de archivos segura y ha levantado la recomendación de apagado preventivo que había impuesto el fin de semana tras una advertencia de las autoridades de inteligencia estadounidenses. La empresa confirmó que no encontró evidencia de compromiso ni actividad sospechosa durante el periodo de cierre, y que el fallo afectaba a menos del 1% de sus clientes.
Kiteworks, antiguamente conocida como Accellion, opera una red privada de contenido que integra correo electrónico empresarial, compartición de archivos, transferencia de archivos gestionada (MFT), APIs y formularios web en una única plataforma, con más de 100 millones de usuarios finales en miles de corporaciones globales y agencias gubernamentales.
La compañía identificó una vulnerabilidad crítica en una función sin nombre utilizada por menos del 1% de sus clientes, la parcheó durante el periodo de cierre y aplicó una capa protectora adicional en todos los entornos. Kiteworks confirmó no tener indicios de explotación de la vulnerabilidad y que todos los otros productos de la empresa no fueron afectados. La compañía aún no ha asignado un identificador CVE ni ha compartido detalles adicionales sobre el fallo.
Este incidente recuerda los ataques de 2020 contra el software legacy FTA de Accellion, cuando el grupo de extorsión Clop explotó vulnerabilidades zero-day causando brechas en más de 100 clientes, incluyendo Shell, Qualys, la Reserva Federal de Nueva Zelanda y Kroger, lo que llevó a una advertencia conjunta de los Cinco Ojos en febrero de 2021.
Puntos clave
- Vulnerabilidad crítica en función utilizada por menos del 1% de clientes
- Kiteworks parcheó el fallo y levantó la recomendación de apagado sistemas
- No hay evidencia de explotación ni compromiso durante el cierre preventivo
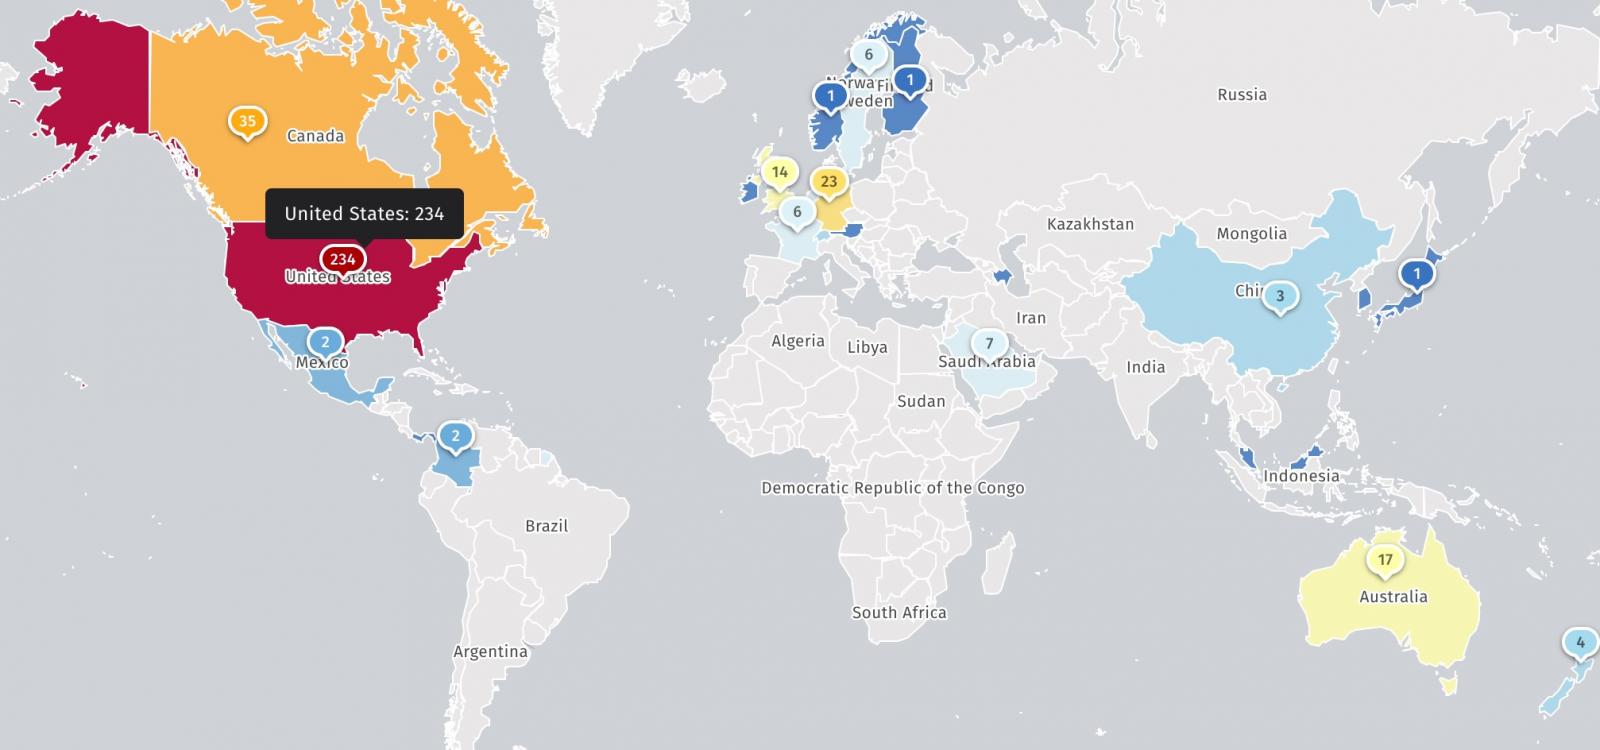
- Shadowserver detectó casi 400 instancias de Kiteworks expuestas en Internet
- Sin CVE asignado aún ni detalles técnicos publicados
Figuras de la fuente