80,000+ Organizations Had AI Logins Stolen: From Shadow AI to LLMjacking
BleepingComputer · 28 sept, 16:00
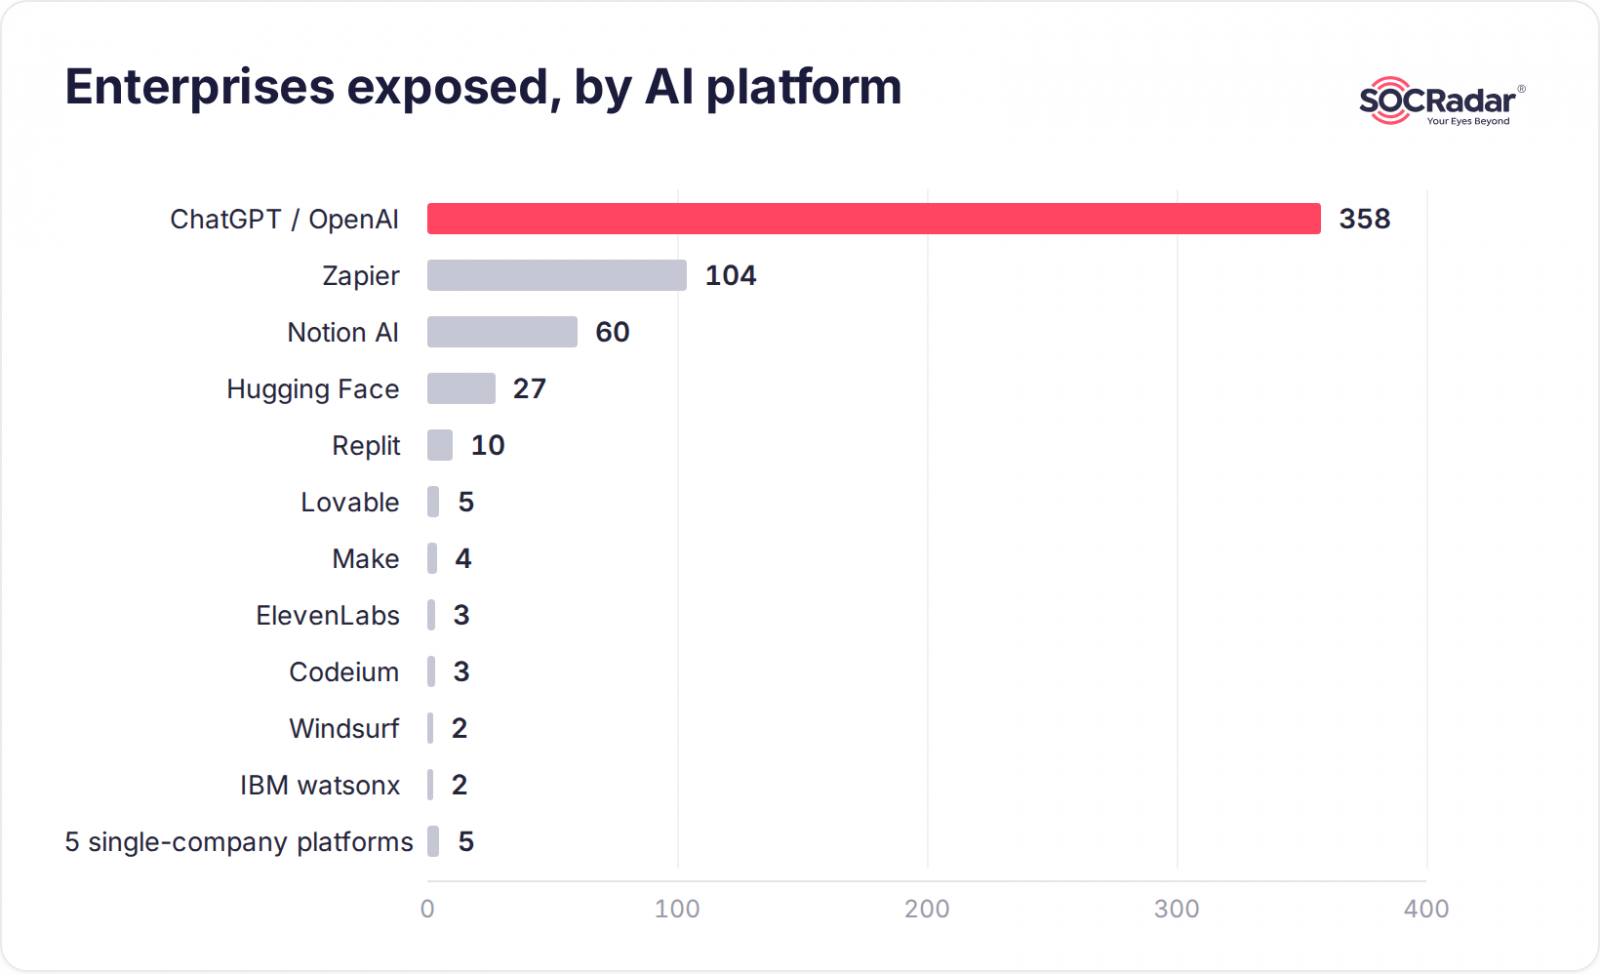
Un informe de SOCRadar reveló que más de 80.000 organizaciones tuvieron credenciales de AI robadas por infostealers, principalmente sesiones de ChatGPT (358 de 482 empresas estudiadas). Los atacantes obtienen acceso a historiales de conversaciones, claves API y capacidad de ejecutar automatizaciones sin necesidad de contraseña, lo que convierte los logins de AI en un objetivo crítico que requiere controles de identidad de nivel empresarial.
El análisis partió de más de un millón de registros de infostealers vinculados a servicios de AI en 80.000+ dominios corporativos, filtrando 482 empresas grandes en 36 países. El 68% son organizaciones de miles de millones de dólares, con 5.434 registros de robos asociados a 1.500 direcciones de correo corporativas distintas; 295 empresas fueron expuestas en los últimos 90 días. ChatGPT domina el conjunto de datos (358 empresas), mientras que Claude y Gemini están ausentes de los principales rangos, lo que refleja la adopción temprana más que la seguridad relativa.
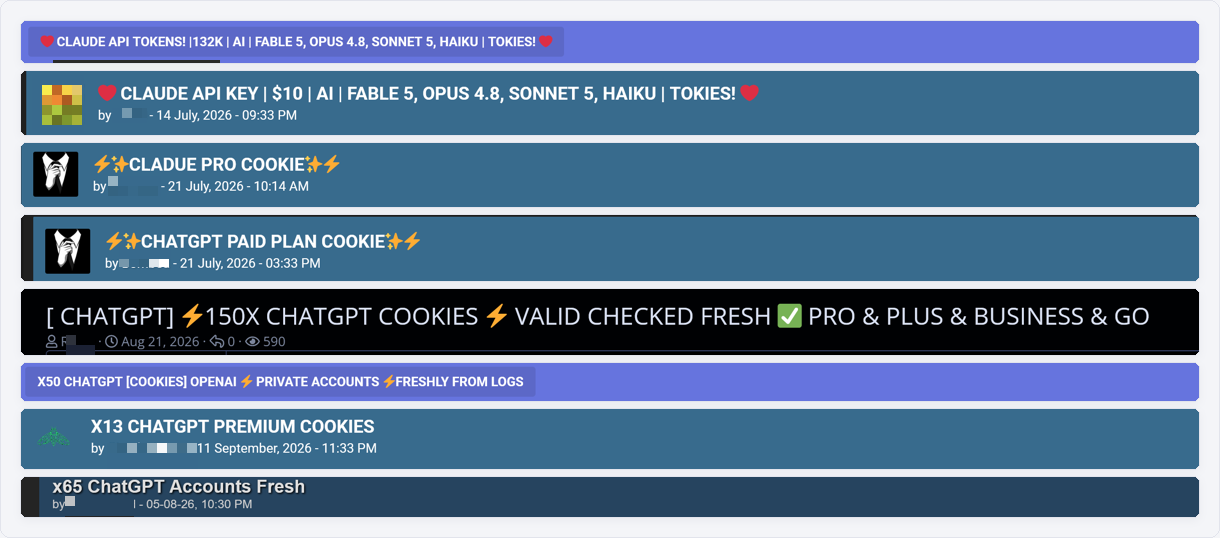
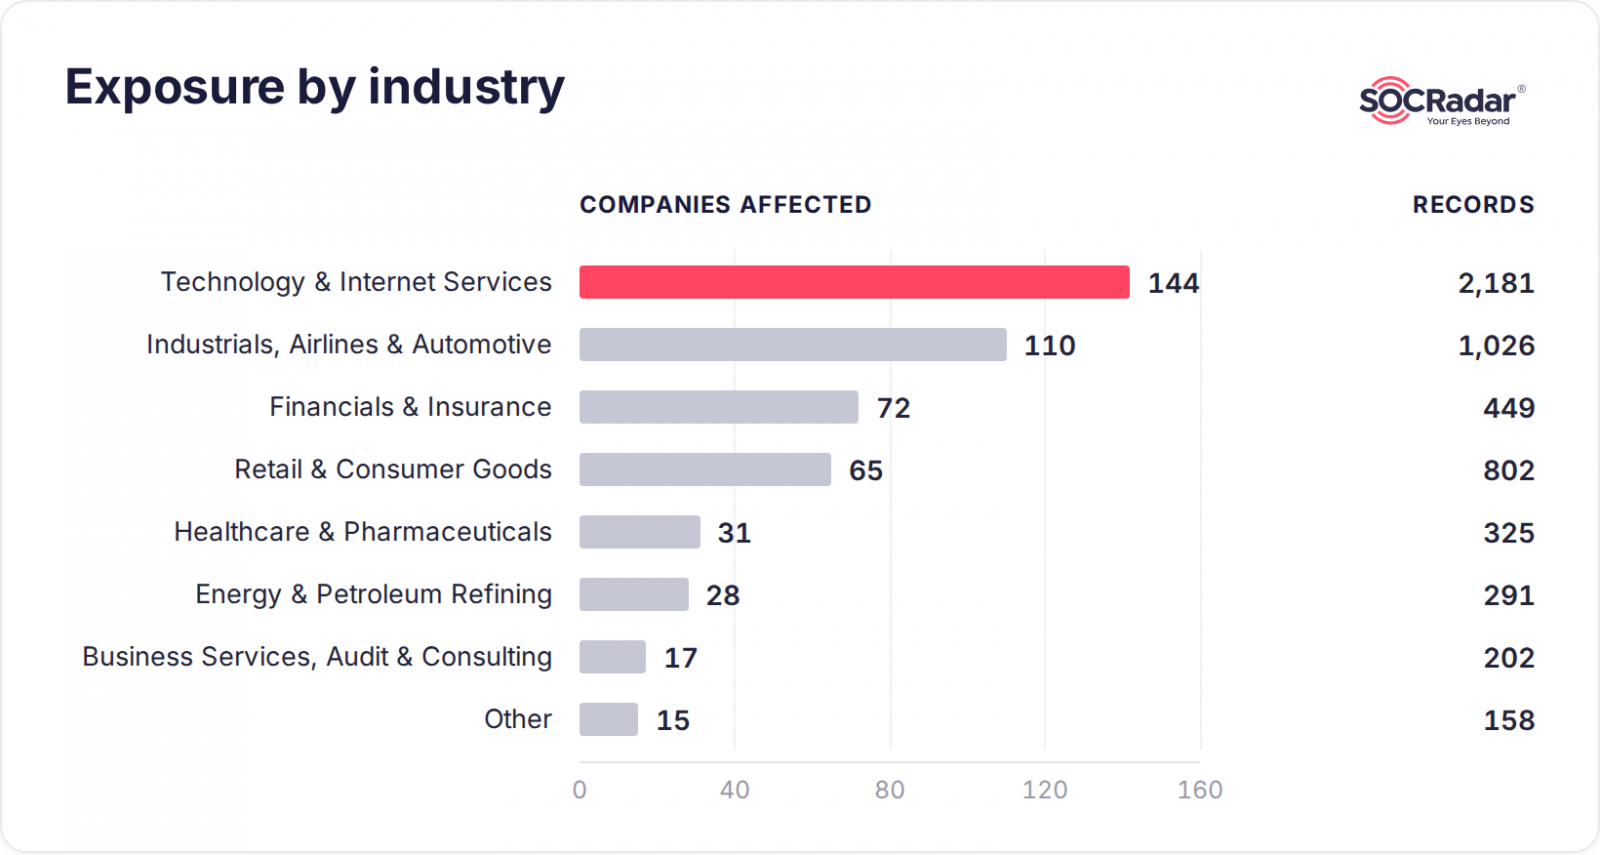
Una sesión robada de AI es cualitativamente diferente de una contraseña: proporciona acceso simultáneo a un archivo consultable de conversaciones, un motor de ejecución, un recurso facturable y una identidad. Las cookies de sesión sortean la autenticación multifactor, las claves API se revenden como acceso con descuento, y las automatizaciones comprometidas (Zapier, etc.) heredan la autoridad del empleado para acceder a CRM, correo y almacenamiento. El sector tecnológico e internet representa 144 empresas (40% de registros), pero también aparecen servicios financieros, healthcare, energía e industria.
Puntos clave
- ChatGPT afecta a 358 de 482 empresas estudiadas, ~90% de registros totales
- Implementar SSO con sesiones de corta duración y rotación de refresh tokens
- Monitorear reutilización de tokens de sesión entre dispositivos y países
- Rotar y alertar sobre claves API usadas desde ASNs o horarios inusuales
- Tratar empleados en registros de infostealers como incidentes de endpoint
Figuras de la fuente