CISA orders feds to patch exploited Citrix flaws by Wednesday
BleepingComputer · 28 sept, 08:24
Qué hacer: Parcheae los sistemas Citrix NetScaler ADC y Gateway afectados antes del 30 de septiembre, comprobando previamente indicadores de compromiso a través de NetScaler Console si es posible.
CISA ordenó a los organismos federales estadounidenses parchear dos vulnerabilidades críticas exploradas en Citrix NetScaler (CVE-2026-88771 y CVE-2026-88772) antes del 30 de septiembre. Ambas permiten a atacantes no autenticados ejecutar código remoto en aplicaciones NetScaler con configuraciones por defecto, y ya están siendo explotadas activamente en ataques de zero-day. Citrix publicó actualizaciones de seguridad tras advertencias previas de agencias nacionales, y los investigadores rastrean más de 23.000 direcciones IP expuestas en Internet con huella dactilar de NetScaler.
Las dos vulnerabilidades afectan a todos los despliegues de NetScaler ADC y NetScaler Gateway. La primera (CVE-2026-88771) impacta a sistemas con configuraciones por defecto, permitiendo insertar shellcode directamente en memoria. La segunda (CVE-2026-88772) requiere DTLS habilitado, que está activado por defecto en servidores virtuales VPN. Ambas fueron confirmadas en explotación activa el domingo, con agencias como la NCSC holandesa advirtiendo previamente sobre estos zero-days sin CVE asignados.
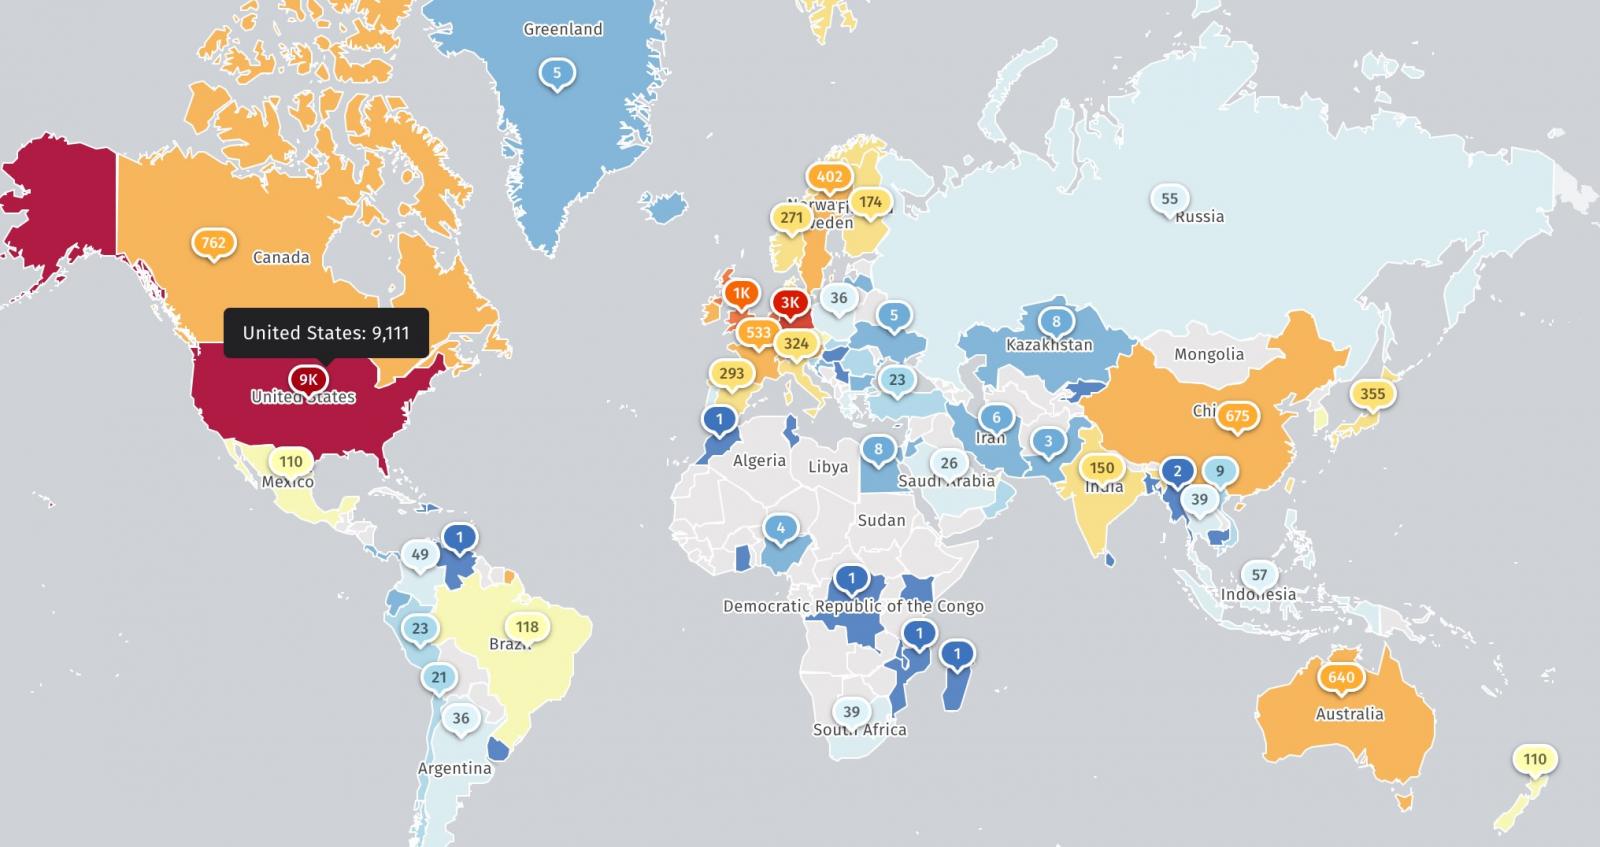
Citrix ha proporcionado indicadores de compromiso genéricos a través de NetScaler Console, aunque advierte que podrían tener valor forense limitado. Shadowserver reporta rastrear más de 23.000 direcciones IP con huella dactilar de NetScaler expuestas (aproximadamente 22.000 aplicaciones NetScaler ADC y 1.500 instancias Gateway), aunque el número exacto de sistemas vulnerables o comprometidos es desconocido. Esta es la más reciente de una serie de vulnerabilidades Citrix explotadas desde principios de año, habiendo CISA marcado 26 vulnerabilidades Citrix activamente explotadas desde noviembre de 2021, incluidas seis abusadas por grupos de ransomware.
Puntos clave
- CVE-2026-88771 y CVE-2026-88772 están en explotación activa y añadidas al catálogo CISA KEV
- NetScaler ADC y Gateway afectados; la primera requiere solo configuración por defecto, la segunda requiere DTLS habilitado
- Plazo de parcheo de agencias federales: 30 de septiembre de 2026
- Más de 23.000 direcciones IP con NetScaler expuestas en Internet según Shadowserver
- Citrix proporciona indicadores de compromiso pero advierte valor forense limitado; se recomienda investigadores forenses experimentados
Figuras de la fuente