CAIRN: herramienta para rastrear malware de IA
Segu-Info · 27 sept, 03:43
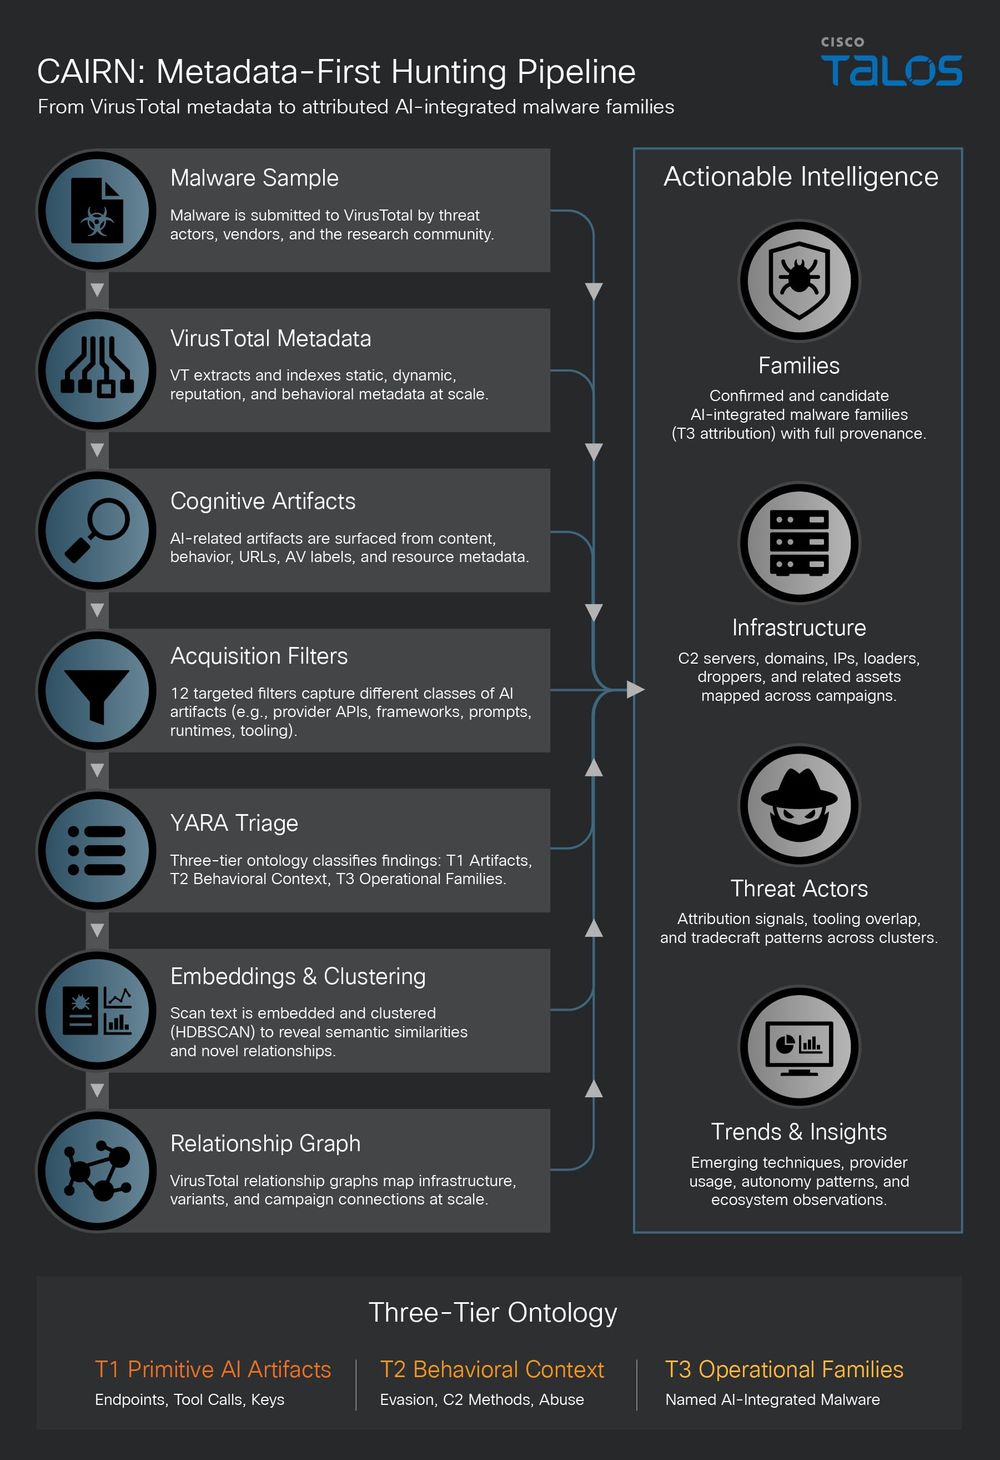
Cisco Talos ha lanzado CAIRN, una herramienta de código abierto para detectar y rastrear malware que integra IA mediante análisis de artefactos digitales sin ejecutar código. El descubrimiento incluye CLOSEDQUORUM, el primer implante para Windows documentado que delega decisiones de comando y control a modelos de lenguaje comerciales como DeepSeek, Qwen, Mistral y Google Gemini, utilizando votación por mayoría para elegir acciones de ataque como robo de datos o persistencia.
CLOSEDQUORUM representa una amenaza conceptualmente nueva: el malware consulta múltiples LLM comerciales, inserta contexto del sistema en prompts estructurados y ejecuta acciones limitadas según la decisión ganadora por votación. El análisis estático de Talos reveló un ciclo completo de toma de decisiones autónomas que puede desencadenar volcado de memoria de LSASS, robo de contraseñas y carteras de criptomonedas, inyección de código, process hollowing, inyección APC y persistencia en Windows, con capacidad de exfiltración cifrada vía Discord sin necesidad de instrucciones en tiempo real. Talos no ha confirmado despliegue en entornos reales ni la versión pública es funcional.
CARIN fue desarrollada específicamente para detectar esta clase de amenaza emergente mediante 24 filtros aplicados a metadatos de cadenas de texto, etiquetas antivirus y comportamientos en sandbox. Los filtros buscan dominios de proveedores de IA (openai.com, anthropic.com), librerías Python como LangChain y LiteLLM, componentes de inferencia local (Ollama, llama.cpp) y sintaxis de llamadas a herramientas de agentes, permitiendo identificación a escala sin descargar ni ejecutar binarios.
Puntos clave
- CLOSEDQUORUM delega decisiones C2 a cuatro LLM comerciales mediante votación por mayoría
- Acciones de ataque incluyen robo de datos, LSASS dumping, persistencia y exfiltración vía Discord
- CAIRN aplica 24 filtros sobre metadatos, APIs y librerías de IA para detección escalable
- Talos no ha confirmado despliegue en ataques reales de CLOSEDQUORUM
- Herramienta de código abierto para rastrear malware con IA de forma pasiva