ShinyHunters uses WAF bypass trick in Oracle PeopleSoft attacks
BleepingComputer · 26 sept, 21:03
Qué hacer: Instala la actualización de seguridad más reciente de Oracle PeopleSoft para CVE-2026-35273; si no puedes hacerlo inmediatamente, bloquea el acceso externo al endpoint /PSEMHUB/* en el WAF o desactiva Environment Management Hub.
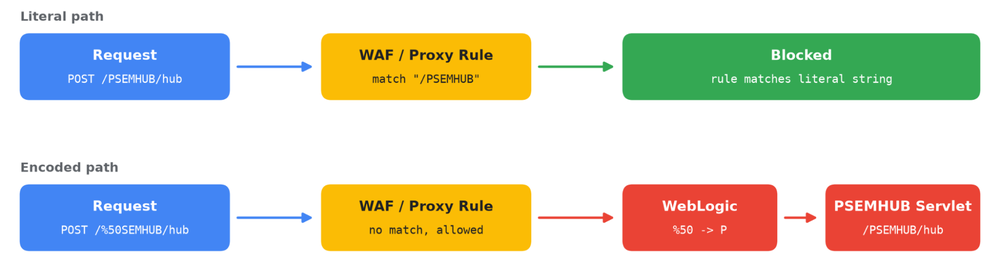
El grupo de extorsión ShinyHunters ha ideado un truco de codificación URL para eludir las reglas de firewall de aplicaciones web (WAF) que mitigaban la vulnerabilidad CVE-2026-35273 de Oracle PeopleSoft, permitiéndoles reanudar ataques generalizados contra servidores vulnerables. Según Google Mandiant, los atacantes solicitan la ruta codificada `/%50SEMHUB/` en lugar de `/PSEMHUB/`, lo que evita las reglas WAF que buscan la ruta literal. Los nuevos ataques han comprometido docenas de sistemas en el sector educativo, sanitario y gubernamental, desplegando web shells y el malware SIDEEYE para robar credenciales y acceder lateralmente a las redes internas.
El bypass funciona porque muchos WAF y proxies inversos comparan la ruta de solicitud literal antes de decodificarla, mientras que Oracle WebLogic decodifica el carácter codificado ('%50' representa 'P') y enruta la solicitud al endpoint vulnerable. Esto permite que los atacantes alcancen el endpoint incluso en sistemas cuyos operadores creían que sus reglas WAF habían mitigado el riesgo.
Antes de explotar, ShinyHunters envía entre cinco y quince solicitudes POST a `/%50SEMHUB/hub` con objetos Java serializados para detectar si el servidor es vulnerable. Una vez confirmado, despliegan web shells (x.jsp, u.jsp, u2.jsp) para ejecución de comandos. En sistemas Windows, utilizan estas shells para desplegar Ple64.exe, un ejecutable que disimula ser un instalador de Light Alloy pero instala el backdoor SIDEEYE. También despliegan el toolkit Neo-reGeorg para tunelizar tráfico SOCKS5 sobre HTTP/HTTPS, permitiendo movimiento lateral en redes internas, y MeshAgent en sistemas Linux para mantener acceso.
Puntos clave
- CVE-2026-35273 permite RCE sin autenticación en Oracle PeopleSoft
- Bypass codificando el primer carácter de PSEMHUB: /%50SEMHUB/ evita reglas WAF
- Afecta a organizaciones educativas, sanitarias, gubernamentales y tecnológicas
- Busca en logs: solicitudes a /PSEMHUB/ y variantes codificadas como indicador de explotación
- Aplica parches de seguridad en lugar de confiar únicamente en WAF
Figuras de la fuente