PwnEscape: vulnerabilidad crítica en Linux permite escapar de máquinas virtuales y controlar hosts
Segu-Info · 16 oct, 15:00
Qué hacer: Actualiza el kernel de Linux a una versión que corrija CVE-2026-99999 según el anuncio oficial de seguridad.
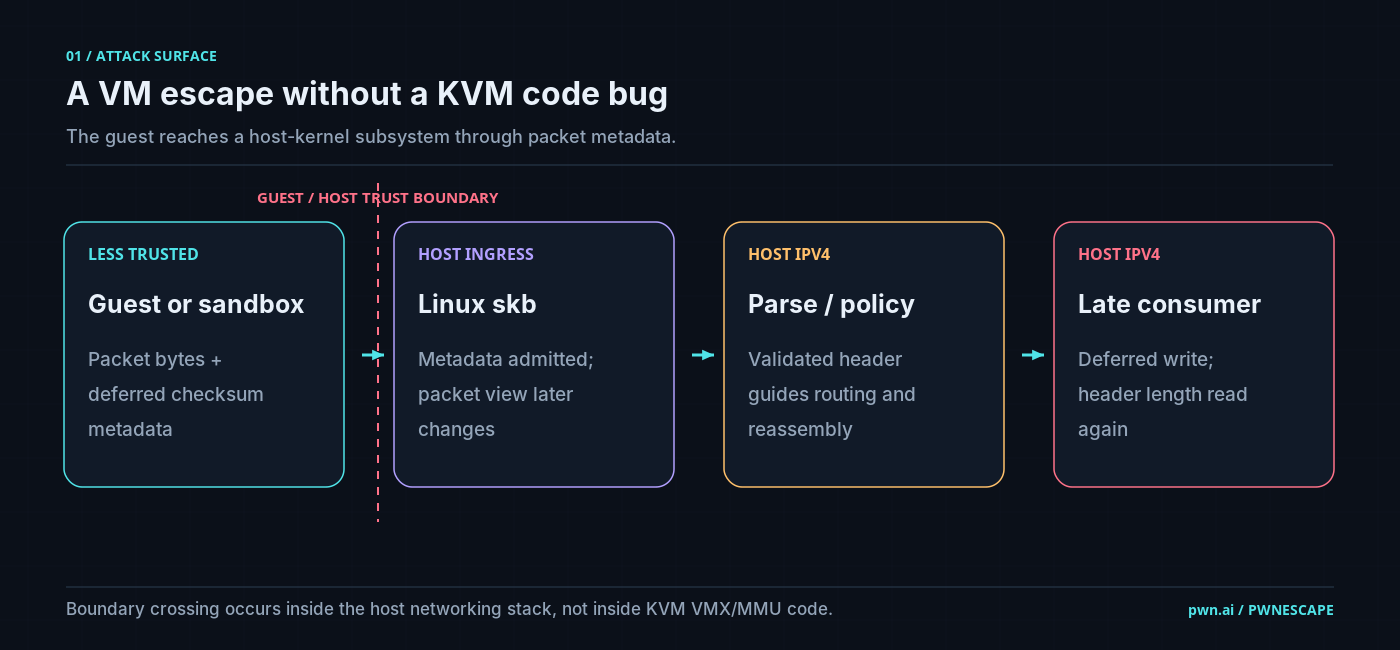
Se descubrió PwnEscape (CVE-2026-99999), una vulnerabilidad crítica en el kernel de Linux que permite a una máquina virtual controlada por un atacante escapar de su aislamiento y ejecutar código en el sistema anfitrión. El fallo reside en el procesamiento de paquetes de red y en cómo se calcula de forma diferida la suma de comprobación, permitiendo manipular metadatos que exponen memoria del host y potencialmente comprometer cargas de trabajo no confiables.
El investigador Paulos Yibelo descubrió que el kernel de Linux puede retrasar el cálculo del checksum de un paquete de red, permitiendo que metadatos maliciosos influyan en la escritura posterior de cabeceras IPv4. En la prueba de laboratorio, un paquete que inicialmente parecía tener una cabecera IPv4 estándar de 20 bytes podía reinterpretarse con una longitud de 60 bytes tras la escritura diferida. El código de fragmentación trataba entonces los bytes más allá de los datos válidos como parte de la cabecera, exponiendo 32 bytes de memoria del host.
La vulnerabilidad es especialmente grave para proveedores de nube y organizaciones que ejecutan cargas de trabajo no confiables en máquinas virtuales. Aunque el investigador demostró una cadena de laboratorio separada que progresó hasta ejecución de código a nivel de host, el aislamiento de las VM está diseñado precisamente para evitar que código dentro de un invitado llegue al anfitrión y a otras cargas de trabajo.
Puntos clave
- CVE-2026-99999 permite escapar del aislamiento de máquinas virtuales en Linux
- La vulnerabilidad reside en el procesamiento diferido del checksum de paquetes de red
- Expone memoria del host y permite ejecución de código a nivel de host en laboratorio
- Afecta críticos a proveedores de nube con cargas de trabajo no confiables