AdFection: spyware Zero-Click a través de publicidad dirigida
Segu-Info · 16 oct, 13:45
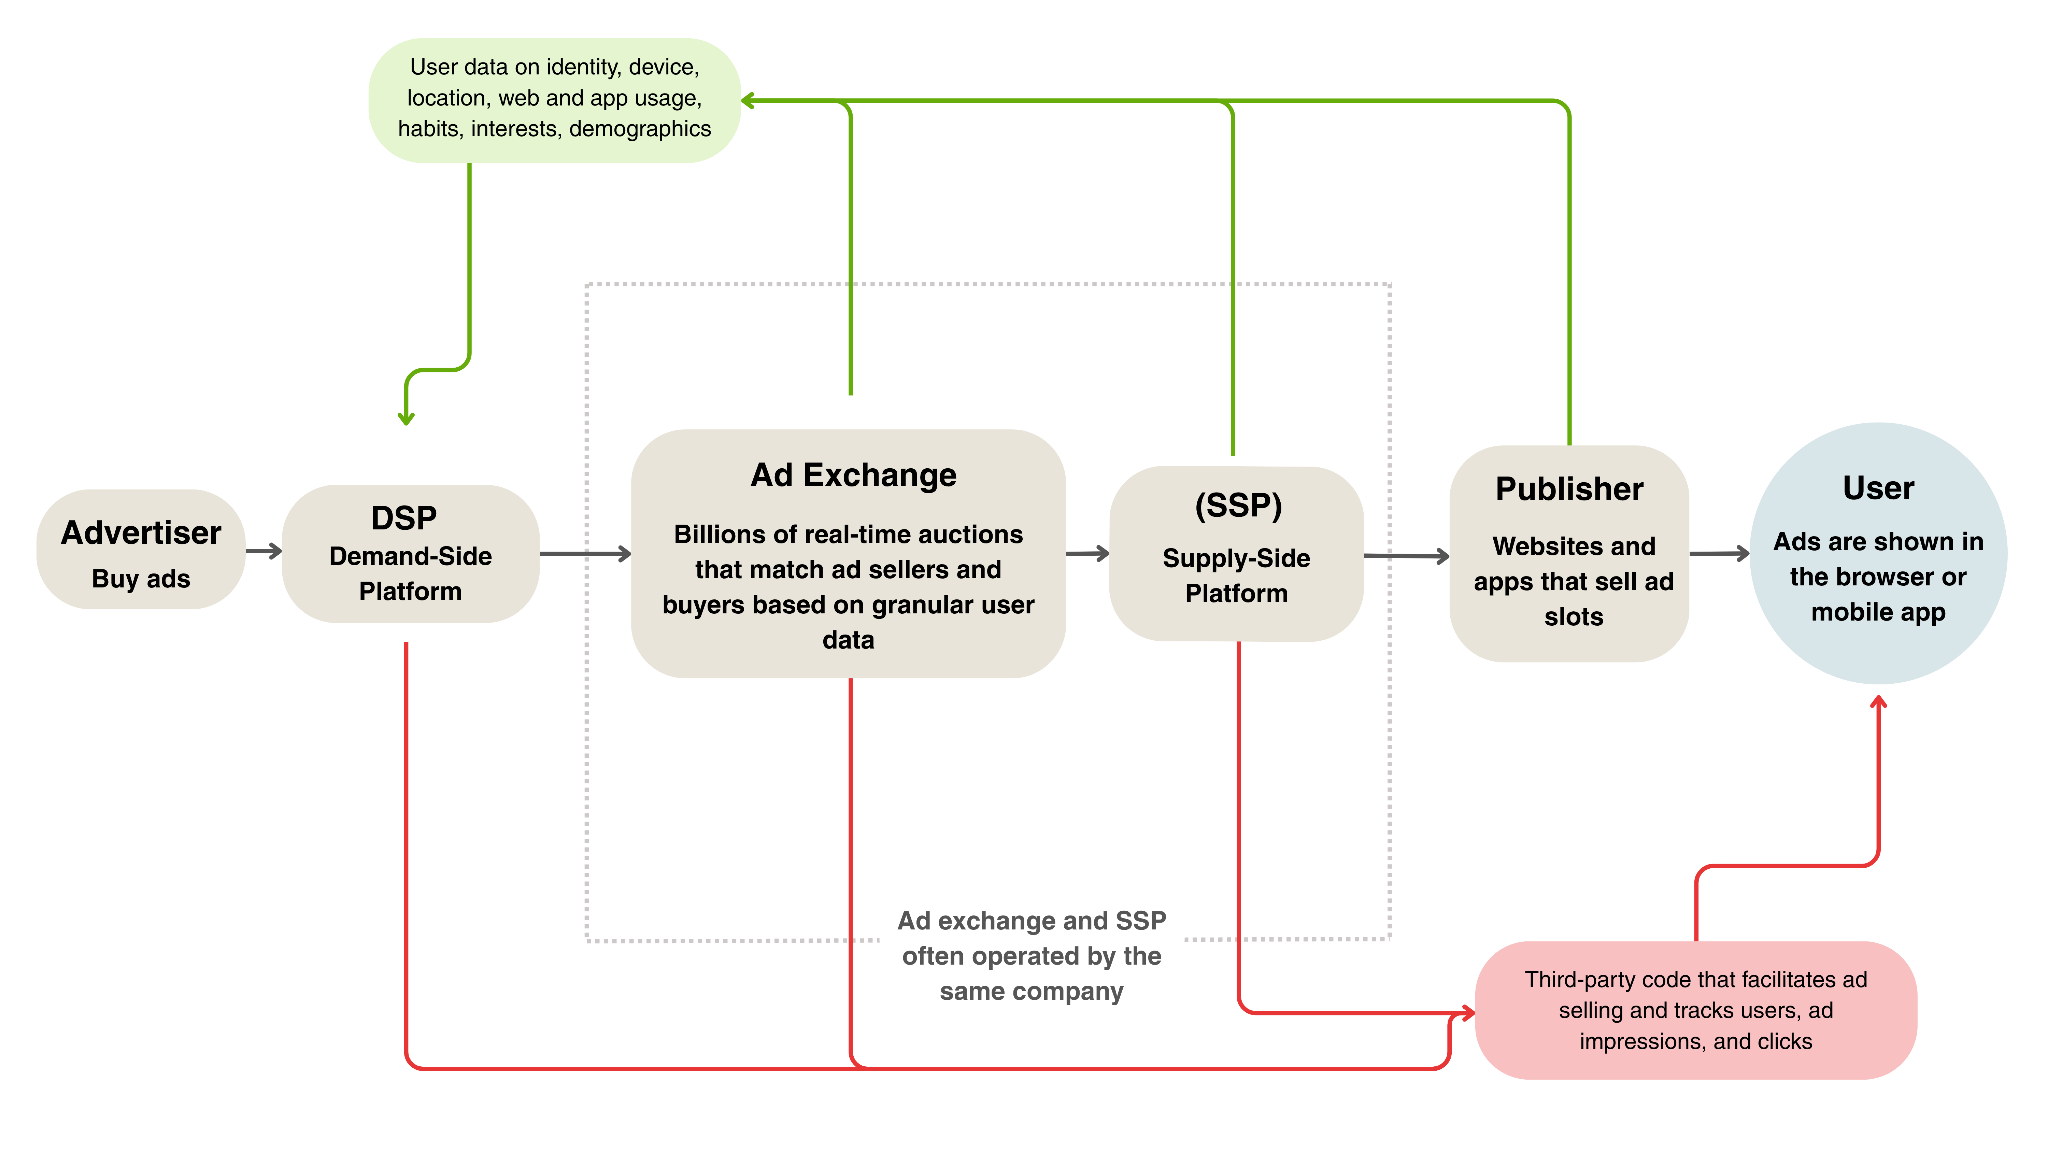
El Citizen Lab ha documentado AdFection, un spyware zero-click que se distribuye a través de anuncios publicitarios sin requerir interacción del usuario. La campaña, atribuida a Candiru (firma de vigilancia sancionada por EE.UU.), infectó al menos 45 dispositivos de Al Jazeera y alcanzó redes del Departamento de Defensa estadounidense, la OTAN y agencias de ciberseguridad. La operación fue facilitada por Discover-Tech, presentada como agencia publicitaria israelí, que utilizó la plataforma Controlium para desanonimizar, tomar la huella digital e infectar dispositivos en el mismo instante en que se renderizaba el anuncio.
El mecanismo de AdFection aprovecha los identificadores publicitarios que viajan en cada petición de página para dirigir el tráfico hacia servidores de Candiru de forma encubierta. Una vez que el anuncio se renderiza, la plataforma Controlium ejecuta la carga maliciosa sin que la víctima interactúe con ella. El spyware, documentado anteriormente por Microsoft en 2021 con el nombre DevilsTongue, proporciona control remoto del dispositivo, extracción de datos, acceso a micrófono y cámara, y capacidad para moverse lateralmente hacia otras máquinas de la red del objetivo.
Entre marzo y junio, los anuncios de Discover-Tech aparecieron en 120.000 sitios web y 70.000 aplicaciones según el recuento de los investigadores. Los proveedores de publicidad no detectaron la operación durante años, lo que refleja un fallo sistémico en la industria: los mecanismos de detección se han optimizado contra fraude y malware que roba dinero, nunca contra el que roba poder. Google ha eliminado a Discover-Tech de sus registros de proveedores y le ha cortado el acceso a sus plataformas, mientras que IAB Europe la ha retirado de su lista global.
Puntos clave
- Anuncios en 120.000 webs y 70.000 aplicaciones entre marzo y junio
- Al menos 45 dispositivos de Al Jazeera infectados con spyware atribuido a Candiru
- El ataque es zero-click: no requiere interacción del usuario ni aviso previo
- Plataforma Controlium permite desanonimización, toma de huella digital e infección simultáneas
- Google e IAB Europe han eliminado a Discover-Tech de sus plataformas