BeyondTrust patches zero-day exploited in attacks since August
BleepingComputer · 16 oct, 08:18
Qué hacer: Actualiza BeyondTrust Remote Support a versión posterior a 26.2.3 o habilita actualizaciones automáticas en instalaciones locales; cualquier appliance accesible desde Internet durante agosto-octubre debe considerarse comprometida y revisarse.
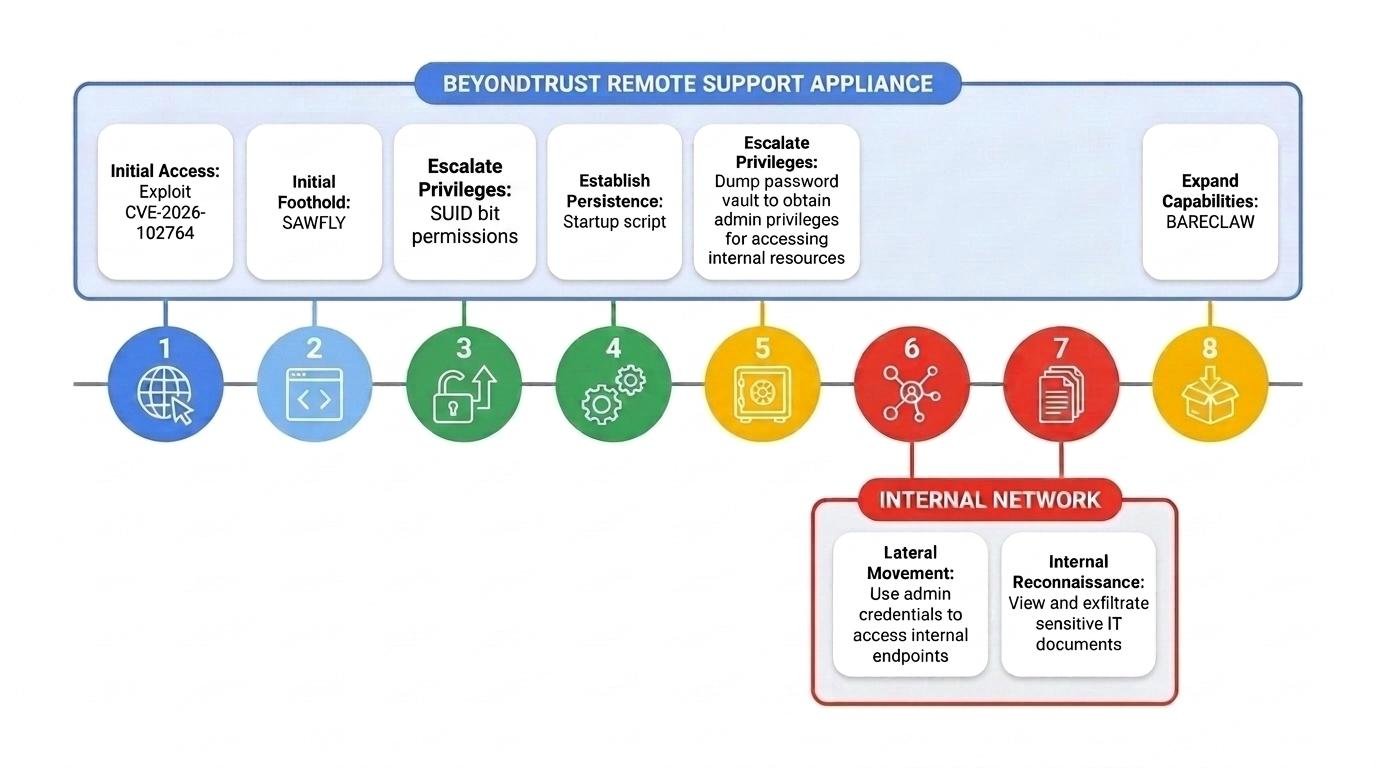
BeyondTrust ha emitido un parche para CVE-2026-102764, una vulnerabilidad crítica de autenticación en Remote Support que ha sido explotada en ataques zero-day desde agosto. El actor chino Armory Castle ha aprovechado el fallo para obtener acceso inicial, escalar a privilegios root y desplegar malware personalizado en redes empresariales, incluida la infraestructura de organismos del Gobierno estadounidense. BeyondTrust advierte que cualquier dispositivo accesible desde Internet durante la ventana de explotación debe considerarse potencialmente comprometido.
CVE-2026-102764 es una autenticación bypass que afecta a Remote Support 26.2.3 y anteriores. El actor Armory Castle (también conocido como UNC5221 o Warp Panda) explotó la vulnerabilidad para obtener acceso inicial y luego escalar a privilegios root habilitando permisos Set User ID (SUID). Una vez con control de root sobre el dispositivo, los atacantes obtuvieron acceso a todas las credenciales almacenadas o gestionadas por la appliance.
Mandiant reportó que tras establecer acceso inicial mediante web shell, el actor desplegó malware Sawfly y Bareclaw, eliminó registros para evadir detección y se movió lateralmente usando credenciales comprometidas de Administrador. Silk Typhoon también ha explotado vulnerabilidades en BeyondTrust (CVE-2024-12356 y CVE-2024-12686) para acceder a sistemas internos y comprometer instancias SaaS de organismos como el Departamento del Tesoro estadounidense, la OFAC y la CFIUS. Shadowserver registra más de 1.400 instancias de Remote Support expuestas en Internet.
Puntos clave
- Afecta a Remote Support 26.2.3 y anteriores; parche disponible desde 8 de octubre
- Explotada activamente por Armory Castle desde agosto; escalada a privilegios root y despliegue de malware Sawfly y Bareclaw
- Armory Castle tiene historial de explotar zero-days en appliances de borde (Citrix NetScaler, Ivanti Connect Secure) desde octubre de 2023
- BeyondTrust sirve a más de 20.000 clientes incluyendo el 75% de Fortune 100 y organismos gubernamentales estadounidenses
Figuras de la fuente