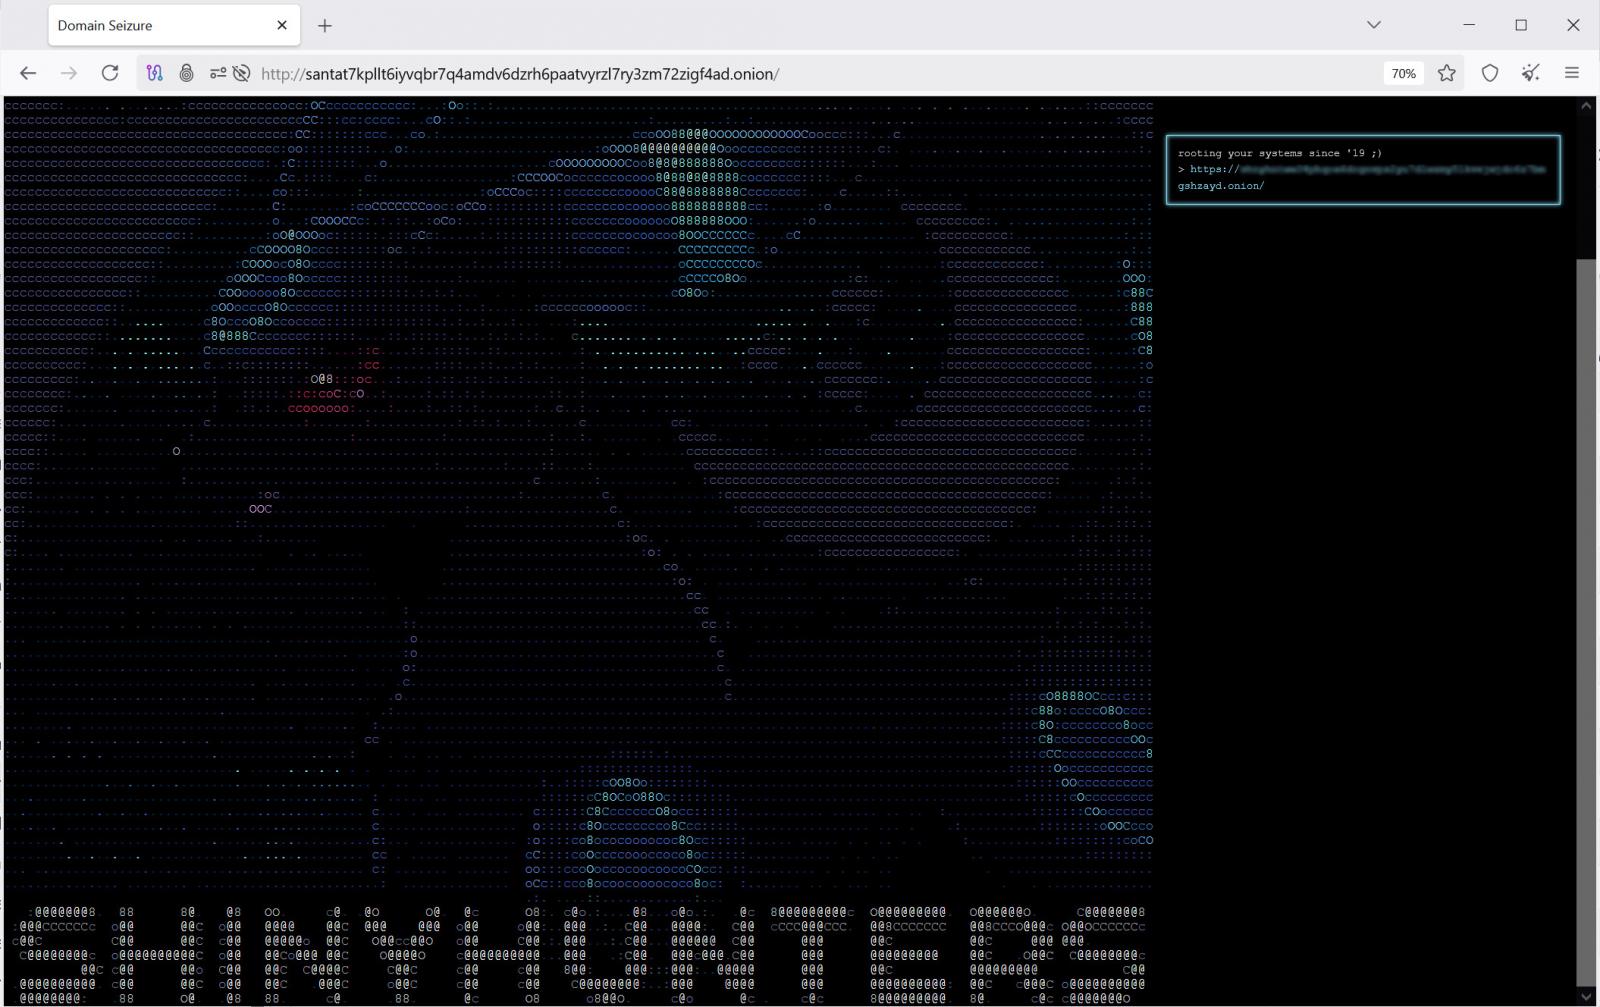
ShinyHunters hacked Clop leak site using Grav CMS path traversal flaw
BleepingComputer · 25 sept, 22:57
El grupo de ransomware Clop sufrió el compromiso de su sitio de fuga de datos por parte de ShinyHunters a través de una vulnerabilidad de path traversal sin autenticar en Grav CMS 1.7.43. Los atacantes explotaron un fallo en la validación de parámetros de carga de formularios para escribir archivos fuera del directorio previsto, robando código fuente, plugins y claves privadas del servicio onion de Clop. Grav ha confirmado la vulnerabilidad como CVE-2026-42608 y lanzó un parche para la rama 1.7 tras el incidente.
La vulnerabilidad reside en el núcleo de Grav CMS y afecta al manejo de cargas de formularios. El fallo permitía a atacantes sin autenticar suministrar secuencias de traversal de directorios en el parámetro __unique_form_id__, lo que hacía que Grav creara rutas de carga fuera del directorio tmp/forms destinado. Por ejemplo, suministrando ../../../shhq como identificador único, era posible escribir archivos en ubicaciones arbitrarias dentro de la instalación de Grav.
Grav 2.0 incluyó la corrección mediante una función sanitizeId() que solo acepta identificadores que coincidan con [A-Za-z0-9,_-]{1,64}, pero esta corrección no se adaptó a la rama 1.7 hasta que BleepingComputer compartió los detalles de explotación con los desarrolladores. Grav ha lanzado la versión 1.7.53.4 con el parche adaptado, mientras que los usuarios de Grav 2.x ya estaban protegidos desde abril de 2026.
Puntos clave
- Vulnerabilidad sin autenticar de path traversal en Grav CMS 1.7.43 y anteriores
- CVE-2026-42608: fallo en validación del parámetro __unique_form_id__ en cargas de formularios
- Grav 1.7.53.4 incluye la corrección mediante sanitización con expresión regular
- Grav 2.0 ya estaba protegido desde abril de 2026, pero 1.7 no recibió el parche hasta ahora
- Afecta a instalaciones en la rama 1.7 que no han actualizado a 2.x
Figuras de la fuente