Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers
BleepingComputer · 15 oct, 22:25
Qué hacer: Actualiza richdocumentscode a versión 26.4.303 o posterior; alternativamente, desinstala la aplicación si no es necesaria.
Actores de amenaza explotan una falla de ejecución remota de comandos (CVE-2026-110447) en la aplicación Collabora Online para Nextcloud, plantando webshells y buscando bases de datos de contraseñas y carteras de criptomonedas. Los ataques comenzaron en septiembre, más de un mes antes de la publicación formal del CVE, lo que permitió que los atacantes operaran sin defensa eficaz de los administradores. El problema afecta solo a la aplicación integrada de CODE Server en Nextcloud, no a las instalaciones standalone ni Docker.
La vulnerabilidad reside en el mecanismo de inicio del servidor Collabora integrado, accesible a través del endpoint proxy.php sin autenticación. La explotación requiere que el servidor CODE esté detenido, condición común tras reinicios o fallos. Los atacantes desplegaron webshells PHP y utilizaron acceso posterior para buscar artefactos de gestores de contraseñas y monederos de criptomonedas.
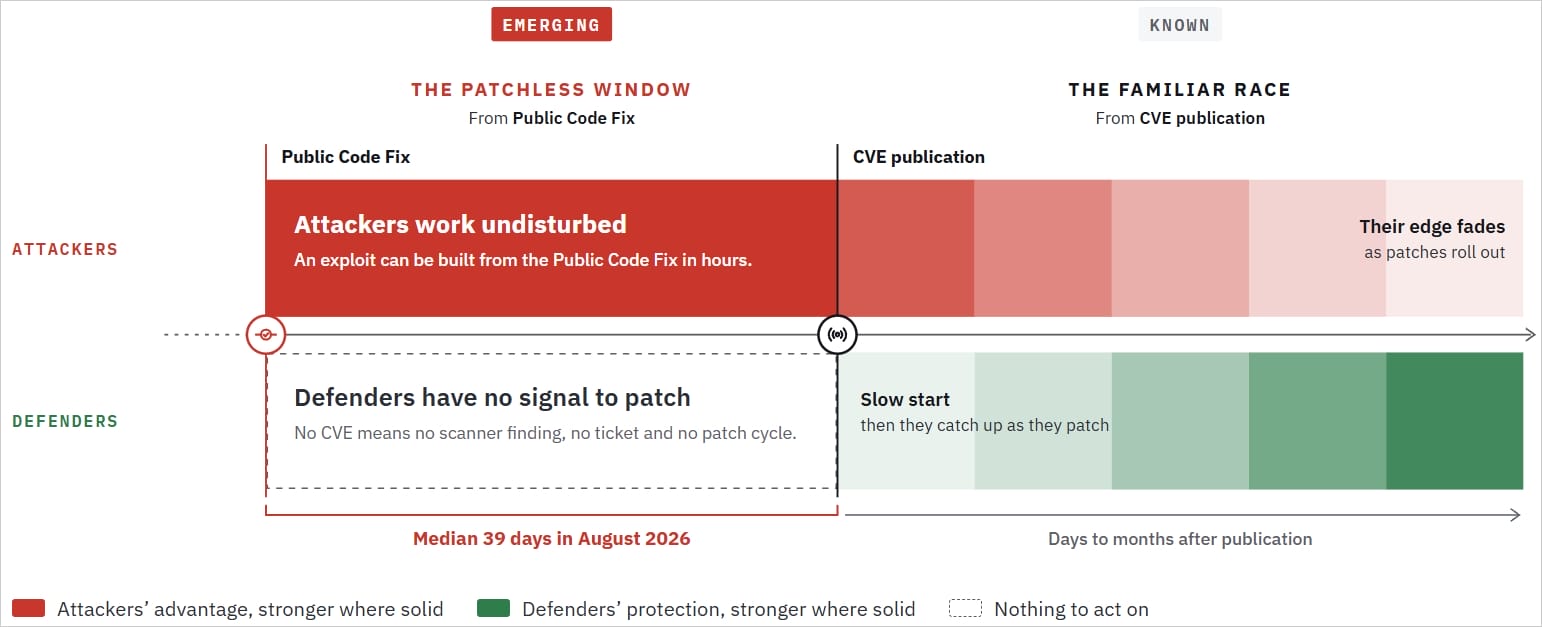
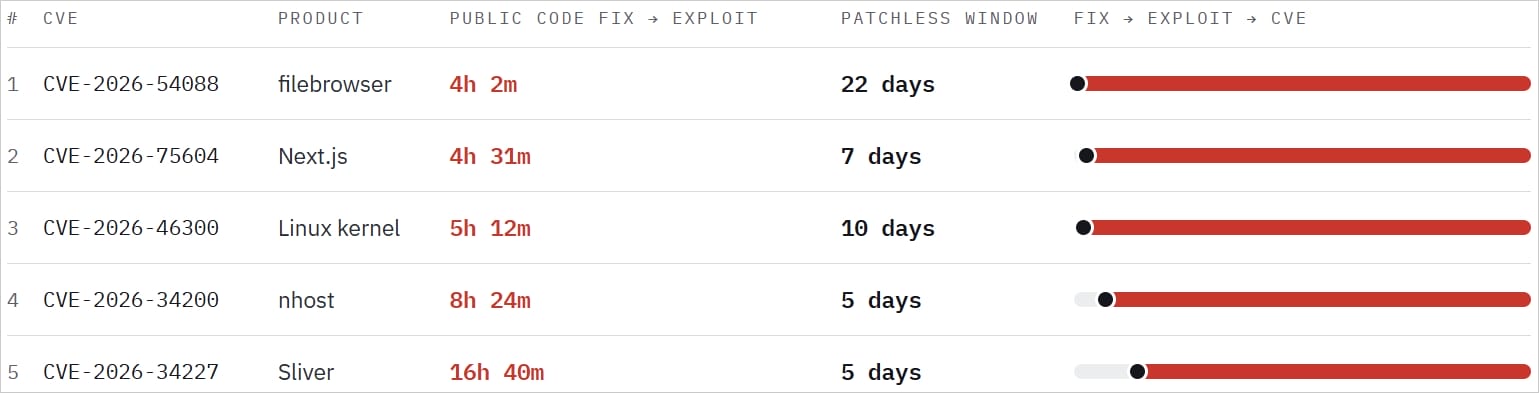
Un análisis de Second Security destaca una brecha creciente entre la publicación de correcciones de seguridad y la asignación de CVE: el intervalo medio pasó de 5,1 días en enero a 39 días en agosto de 2026. En el caso de Collabora, el parche se lanzó el 11 de septiembre pero el CVE no se publicó hasta el 14 de octubre. Los investigadores atribuyen los retrasos al volumen creciente de descubrimientos de vulnerabilidades asistidos por IA, que sobrecargan los procesos de CVE. Además, el código de exploit público emergió en horas desde la publicación de la corrección, facilitando que atacantes generasen exploits funcionales.
Puntos clave
- Afecta a richdocumentscode anterior a versión 26.4.303
- Requiere que el servidor CODE esté detenido; sin autenticación necesaria
- Ataques reportados desde 10 de septiembre, antes del CVE público
- Actualizar a 26.4.303 o posterior; desinstalar si no se necesita
- Intervalo entre corrección (11 sep) y CVE (14 oct): más de 4 semanas
Figuras de la fuente