The Blind Spots of Agentic Pentesting and How to Close Them
BleepingComputer · 14 oct, 16:00
Un ingeniero de Picus Security analiza las limitaciones del pentesting agentic, donde agentes de IA realizan pruebas de penetración de forma autónoma. Aunque estos agentes encuentran cadenas de exploit más rápido que los humanos, solo pueden probar el 32% de la superficie de ataque promedio: los sistemas críticos están fuera de alcance por seguridad, y muchas vulnerabilidades carecen de exploit público para ejecutar. La solución propuesta es complementar las pruebas agentic con validación de explotabilidad basada en controles de seguridad en vivo.
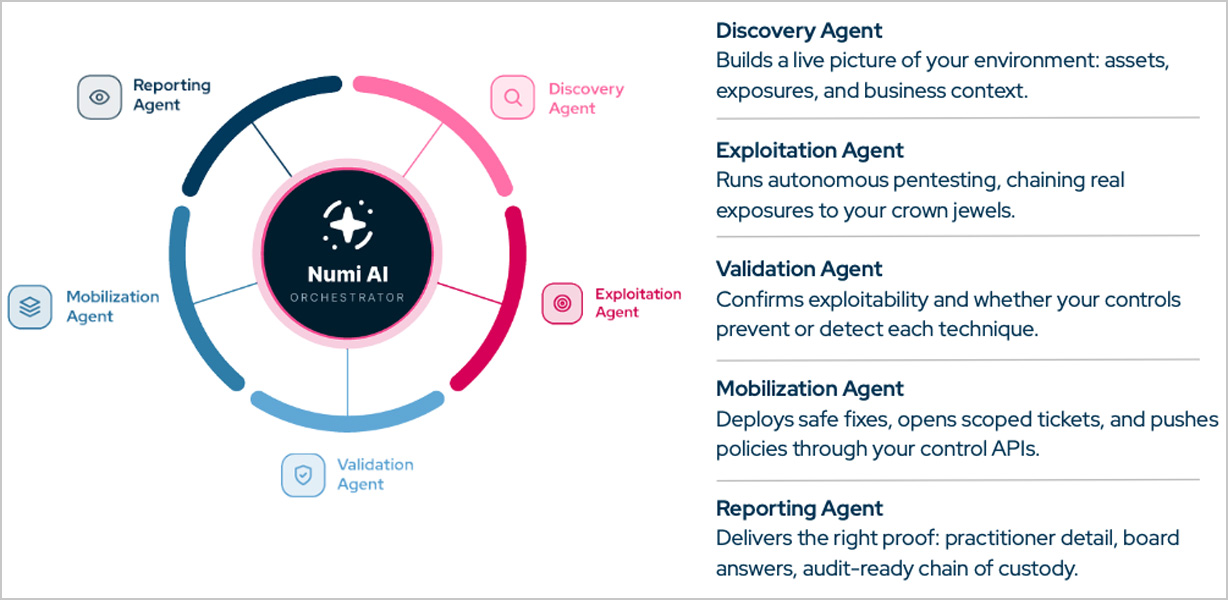
Los agentes agentic de pentesting se coordinan para evaluar hallazgos y elegir dinámicamente el siguiente paso en una prueba de penetración, permitiendo descubrir cadenas de exploit más rápido que un pentester humano. Sin embargo, requieren muchos tokens, producen resultados inconsistentes entre ejecuciones y en organizaciones grandes pueden tardar semanas en completar una sola pasada.
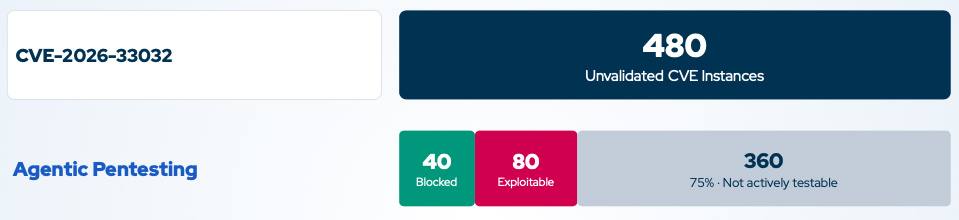
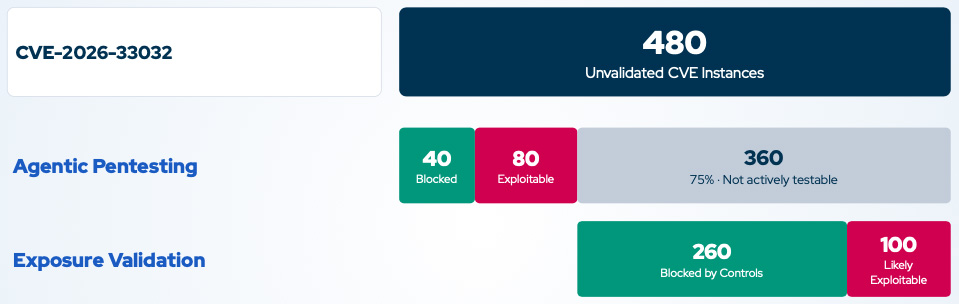
La investigación de Omdia reveló que las organizaciones solo prueban el 32% de su superficie de ataque en promedio. En un caso de cliente con nginx-ui (CVE-2026-33032), se detectaron 480 instancias afectadas pero el pentesting agentic solo pudo probar 120 (80 explotables, 40 bloqueadas); las otras 360 permanecieron sin veredicto por razones de seguridad y alcance de red. Adicionalmente, VulnCheck encontró que solo aproximadamente un 25% de los CVE de 2025 tenían código de PoC o detalles de exploit públicos. El artículo propone combinar pruebas agentic deterministas (semanales o más frecuentes) con validación de explotabilidad contra controles de seguridad activos.
Puntos clave
- Agentic pentesting solo cubre ~32% de la superficie de ataque promedio
- Sistemas críticos excluidos por riesgo de interrupción o corrupción de datos
- Solo ~25% de CVE 2025 tienen exploit público o PoC disponible
- Los agentes agentic pueden fallar inconsistentemente sin cambios en el entorno
- Combinar pruebas deterministas frecuentes con validación agentic a intervalos
Figuras de la fuente