CISA warns admins to immediately fix Ivanti flaw exploited as zero-day
BleepingComputer · 14 oct, 14:58
Qué hacer: Actualiza Ivanti Connect Secure a las versiones 22.8R2.5, 25.1.3.0, 25.1.3.1 o 25.1.1.2 inmediatamente; realiza reinicio de fábrica, restaura desde respaldo, cambia todas las contraseñas y revoca certificados y claves API.
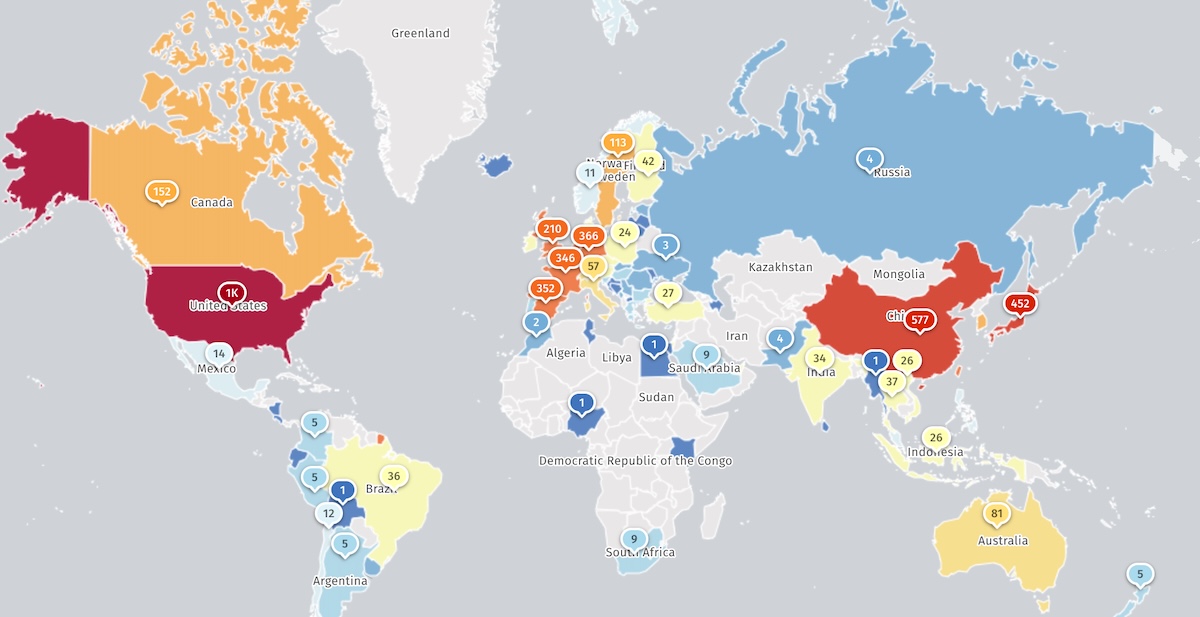
CISA advierte sobre una vulnerabilidad crítica de autenticación en Ivanti Connect Secure (CVE-2026-104935) que está siendo explotada como zero-day desde al menos el 1 de octubre. El fallo permite a actores de amenaza remotos ejecutar comandos arbitrarios sin privilegios ni interacción del usuario. Ivanti lanzó parches el martes y CISA ordenó a las agencias federales que corrijan sus sistemas antes del viernes, mientras que más de 5.600 servidores expuestos en Internet fueron identificados.
El grupo de amenazas UTA0576 ha estado combinando CVE-2026-104935 con otras dos vulnerabilidades desde al menos el 3 de octubre para lograr ejecución de código en nivel de raíz sin autenticación previa. Durante los ataques, los amenazadores han buscado credenciales de Active Directory, contraseñas de LAPS (Local Administrator Password Solution) y claves de recuperación de BitLocker. Firma de inteligencia de amenazas Defused confirmó que la explotación en la naturaleza comenzó el 1 de octubre.
CISA añadió CVE-2026-104935 a su lista de vulnerabilidades activamente explotadas e implementó la Directiva Operativa Vinculante 26-04 para agencias federales. Ivanti ha lanzado versiones 22.8R2.5, 25.1.3.0, 25.1.3.1 y 25.1.1.2 como parches. La herramienta Integrity Checker de Ivanti podría no detectar la explotación ya que los comandos se ejecutan en memoria. CISA recomienda realizar reinicio de fábrica, restaurar desde respaldo, cambiar todas las contraseñas y revocar certificados y claves API.
Puntos clave
- CVE-2026-104935: autenticación bypass en Ivanti Connect Secure explotado como zero-day
- Afecta a versiones anteriores a 22.8R2.5, 25.1.3.0, 25.1.3.1 y 25.1.1.2
- Permite RCE remoto sin autenticación ni interacción del usuario
- Más de 5.600 servidores ICS expuestos en Internet identificados
- CISA ordenó parches antes del viernes para agencias federales; plazo inmediato para todas las organizaciones
Figuras de la fuente