Hirudo Android malware replaces banking apps to evade security checks
BleepingComputer · 14 oct, 13:41
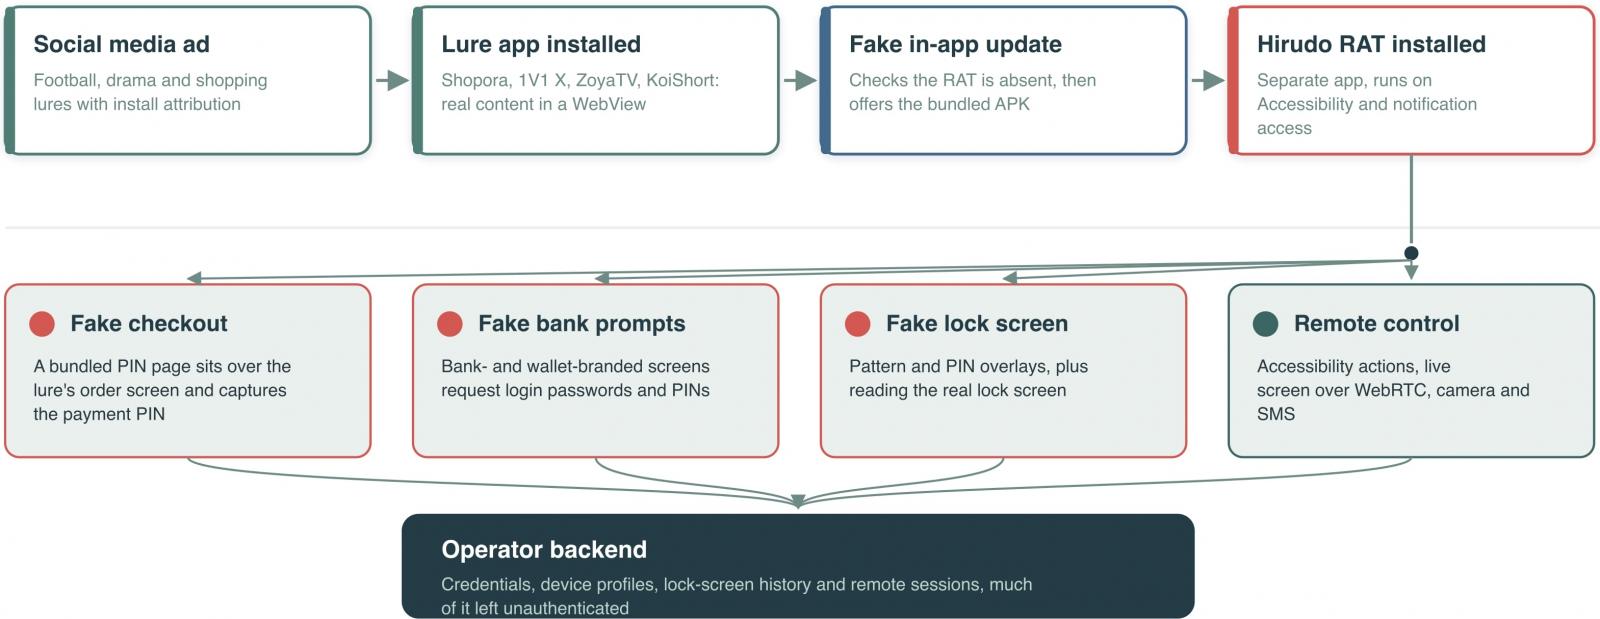
Hirudo es un nuevo malware para Android que reemplaza aplicaciones bancarias legítimas con versiones modificadas que desactivan verificaciones de seguridad, incluidas comprobaciones de firma, integridad y Play Integrity. El malware, que se distribuye a través de aplicaciones de compras, contenido adulto o series cortas que actúan como cargadores, ha sido identificado atacando bancos en Indonesia, China, India, México, Marruecos y Tailandia, permitiendo a los atacantes robar credenciales, controlar remotamente dispositivos y recopilar datos sensibles.
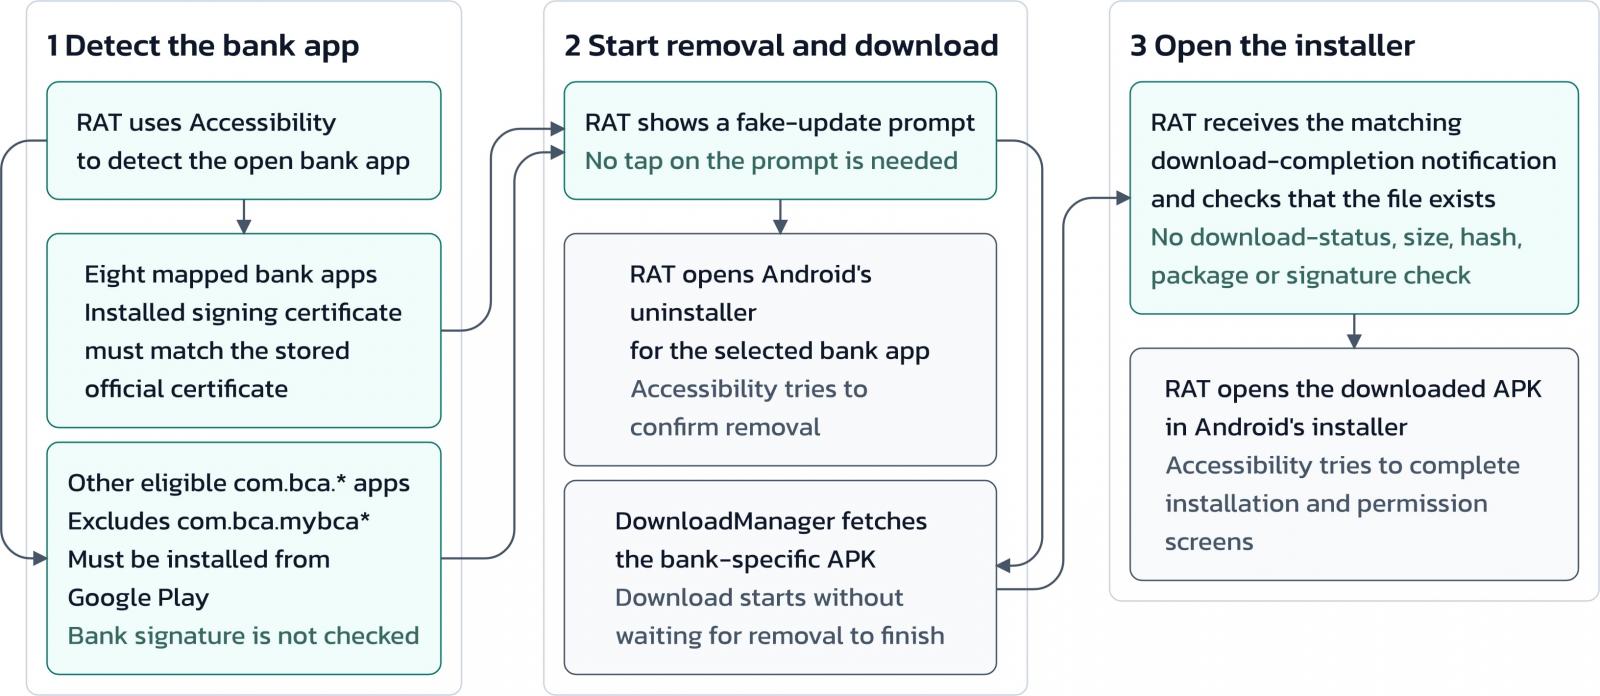
ThreatFabric descubrió que Hirudo utiliza un motor de hooking basado en los frameworks de código abierto YAHFA y Dobby para falsificar certificados de firma, ocultar servicios de accesibilidad habilitados y modificar certificados de atestación. El proceso de reemplazo es delicado: el malware lanza el desinstalador de la aplicación bancaria real, descarga una copia parcheada y abusa del permiso de accesibilidad para instalarla, aunque la víctima puede interrumpir el proceso en dos puntos críticos.
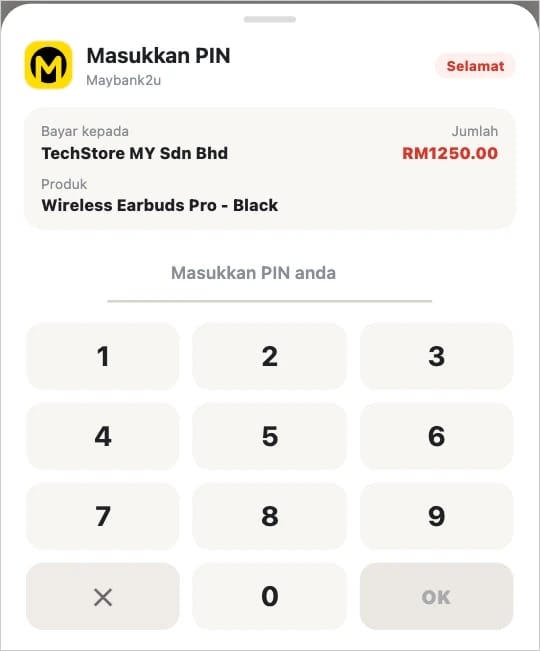
Una vez activo, Hirudo roba contraseñas bancarias, PINs de pago, datos de desbloqueo del dispositivo y mensajes SMS, transmite la pantalla a operadores y proporciona acceso a las cámaras. Los investigadores encontraron miles de entradas de credenciales de aplicación en un panel backend no asegurado, aunque el número total de víctimas permanece desconocido. ThreatFabric señala limitaciones en los métodos de evasión: el keybox de atestación incluido ha sido filtrado públicamente y Google ha marcado dos de sus certificados como comprometidos, permitiendo que las comprobaciones de revocación del lado del servidor detecten falsificaciones.
Puntos clave
- Hirudo se distribuye mediante aplicaciones cargador (Shopora, 1V1 X, ZoyaTV, KoiShort) con notificaciones falsas de actualización
- Utiliza frameworks YAHFA y Dobby para desactivar verificaciones de firma, accesibilidad e integridad de Google Play
- Ataca bancos en Indonesia, China, India, México, Marruecos y Tailandia; miles de credenciales comprometidas detectadas
- Los certificados de atestación falsificados pueden ser detectados mediante validación del lado del servidor
- Recomendaciones: mantener Android actualizado, no instalar APK de fuentes no oficiales y ejecutar escaneos Play Protect regularmente
Figuras de la fuente