5Ciber✨ Curioso
Don't let TEEs break your MPC
Trail of Bits · 25 sept, 13:00
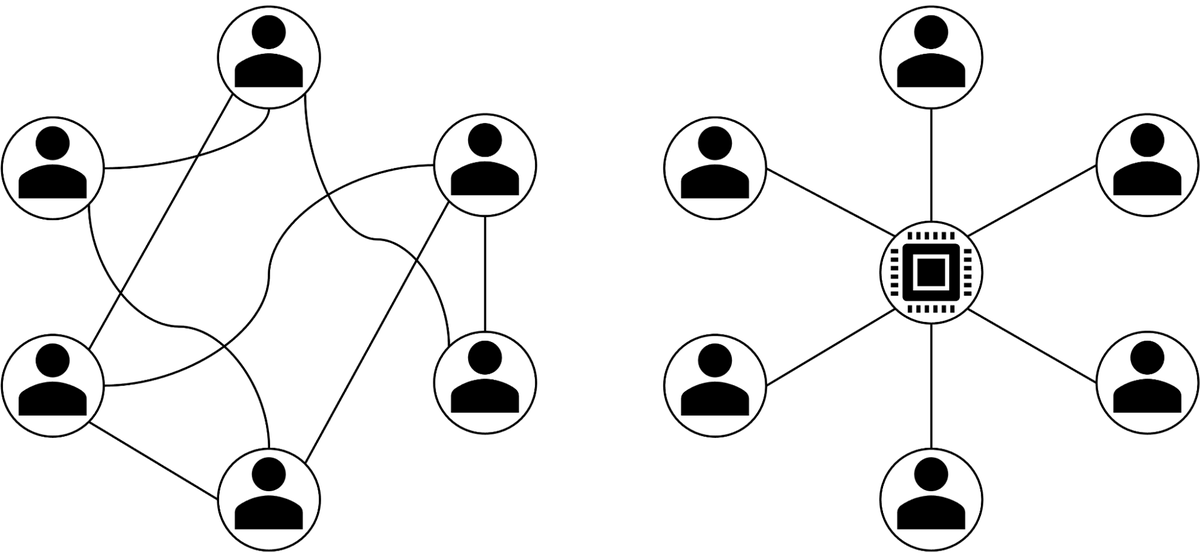
Trail of Bits analiza los riesgos de combinar esquemas de firma de umbral (MPC) con entornos de ejecución confiable (TEE) sin considerar el host no confiable. Aunque esta combinación pretende ampliar la seguridad distribuyendo la confianza, pueden surgir problemas sutiles: por ejemplo, un host malicioso podría revertir el estado del sistema de archivos y forzar la reutilización de nonces, comprometiendo la clave privada. El artículo explora cuándo esta combinación es válida y cuáles son las mejores prácticas para deployments seguros.
#Herramienta#IA defensiva