Detectan más de 390.000 ataques de phishing a través de plataformas cloud
Cybersecurity News (ES) · 12 oct, 23:00
Los ciberdelincuentes están utilizando servicios cloud legítimos como Cloudflare Workers, Vercel, Netlify y GitHub Pages para lanzar más de 390.000 ataques de phishing en los últimos doce meses. Una campaña sofisticada dirigida a cuentas de Microsoft combina CAPTCHA falsos, técnicas Browser-in-the-Browser y segundos CAPTCHA auténticos para capturar credenciales y códigos de autenticación multifactor, aprovechando la buena reputación de estas plataformas para eludir detecciones.
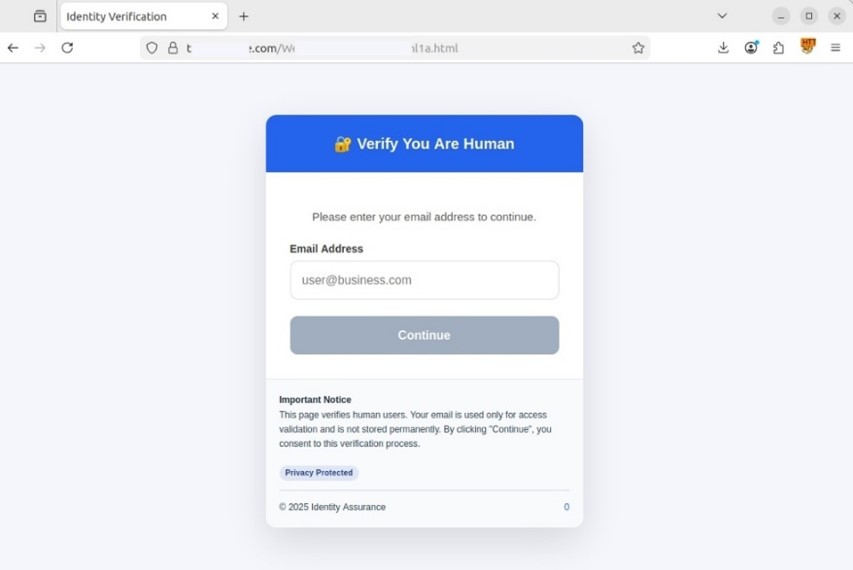
La campaña de phishing analizada por Kaspersky sigue un flujo en múltiples fases. Comienza con un correo electrónico que parece proceder de un contacto de confianza e invita al usuario a hacer clic en un enlace fraudulento. Al acceder, la víctima ve un CAPTCHA falso que solicita su dirección de correo corporativa, permitiendo así recopilar esa información. A continuación, se redirige automáticamente a un subdominio legítimo de Cloudflare Workers donde aparece un segundo CAPTCHA auténtico, cargado dinámicamente, que dificulta la detección por herramientas de seguridad.
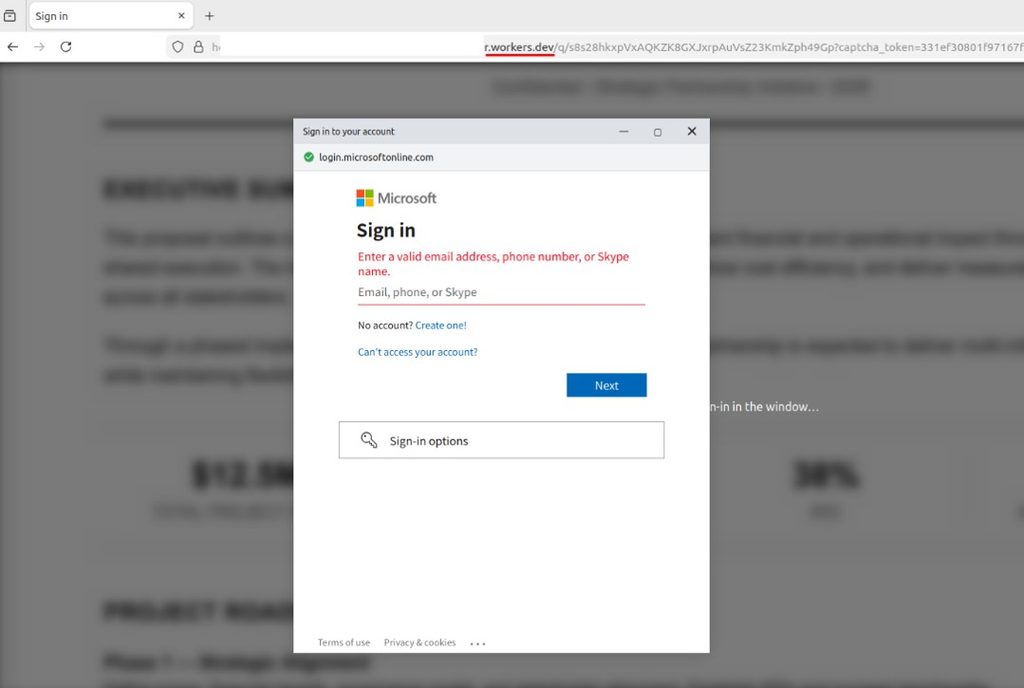
Tras superar esta verificación, la víctima accede a una ventana de inicio de sesión que reproduce con gran fidelidad el portal de Microsoft 365 mediante Browser-in-the-Browser (BiTB), una técnica que simula una ventana legítima del navegador pero que en realidad captura el nombre de usuario, contraseña, código de autenticación multifactor y cookies de sesión. El uso de servicios cloud ampliamente reconocidos y certificados SSL válidos dificulta tanto la detección de usuarios como de soluciones de seguridad.
Puntos clave
- Más de 390.000 ataques de phishing en doce meses utilizando plataformas cloud legítimas
- Técnica Browser-in-the-Browser (BiTB) para simular portales de inicio de sesión auténticos
- CAPTCHA falsos para recopilar datos y segundos CAPTCHA auténticos para eludir detección
- Ataques capaces de eludir autenticación multifactor (MFA)
- Comprobar siempre la URL en la barra de direcciones principal, no en elementos visuales falsos
Figuras de la fuente