8CiberINCIBE-CERT avisos ·
LiteLLM sufrió el compromiso de su cadena de distribución el 21 de octubre de 2026, con la publicación de la versión maliciosa 1.107.0 en PyPI, Docker Hub y GHCR. El paquete contiene un robo de credenciales y un backdoor (RAT) que exfiltra secretos de sistemas, navegadores, herramientas de desarrollo y plataformas cloud, ejecutando código remoto cada hora. Los atacantes obtuvieron tokens de GitHub de registros de logs de LiteLLM y deshabilitaron protecciones de rama para forzar cambios maliciosos, lo que permitió que credenciales de AWS fueran robadas y utilizadas para intentar comprometer instancias y servicios de IA.
→ Elimina LiteLLM 1.107.0 de todas las máquinas, aísla los hosts donde se ejecutó la versión maliciosa, revoca credenciales de desarrolladores y audita accesos a AWS, Kubernetes y herramientas de IA entre las 11:39 UTC y 14:20 UTC del 21 de octubre de 2026.
GitLab ha publicado un parche crítico para corregir múltiples vulnerabilidades en sus ediciones Community y Enterprise, siendo la más grave CVE-2026-110264, un desbordamiento de entero en la compilación de expresiones regulares que permite la ejecución remota de código sin autenticación. Las versiones afectadas incluyen desde GitLab 7.0 hasta varias ramas 18.x y 19.x; se recomienda actualizar a las versiones corregidas (19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 o 18.11.13) inmediatamente.
Microsoft reveló que el grupo China-alineado Storm-0940 estuvo detrás del compromiso de la cadena de suministro de ConnectWise Cloud Backup, utilizando ARTEX, un framework de agentes IA de pruebas de penetración en Go, para automatizar escaneo, reconocimiento, password spraying y abuso de OAuth a velocidad de máquina contra cientos de organizaciones en septores como defensa, financiero, energía y tecnología desde septiembre de 2026. Los agentes IA lograron acceso privilegiado a infraestructuras cloud en menos de 3 horas en varios casos, con intentos de autenticación a 2.900 por minuto contra 327 cuentas en ocho organizaciones entre octubre 10 y 14.
GitLab publicó el 21 de octubre correcciones para una vulnerabilidad crítica (CVE-2026-110264, CVSS 10.0) que permite ejecución remota de código sin autenticación en servidores autogestionados. El fallo afecta a todas las versiones desde 7.0 (2014) debido a un desbordamiento de enteros en el compilador de expresiones regulares Onigmo embebido en GitLab. Aunque no hay reportes de explotación activa, GitLab ha distribuido parches para siete ramas de versiones simultáneamente, incluyendo versiones fuera de su política de parcheo habitual.
El proyecto PHP ha lanzado hoy actualizaciones de seguridad críticas para toda la línea PHP 8.x que cierran dos agujeros de RCE (ejecución remota de código). Tras un fallo en el proceso de divulgación coordinada, los identificadores CVE circularon prematuramente en foros y redes sociales desde anoche, lo que provocó que una empresa de seguridad publicara un vídeo con prueba de concepto funcional; posteriormente han circulado múltiples PoCs de explotación. Es vital actualizar inmediatamente cualquier servidor que ejecute PHP.
→ Actualiza PHP 8.x a la versión de seguridad lanzada el 21 de octubre de 2026 inmediatamente.





Pexip Infinity versiones anteriores a 38.2, así como 39.0, 39.1 y 40.0, contienen una validación de entrada impropia en la implementación de medios que permite a un atacante remoto provocar corrupción de memoria o un aborto de software resultando en una denegación de servicio.
Principales empresas tecnológicas han firmado un acuerdo voluntario para autorregular el desarrollo de inteligencia artificial bajo iniciativa de Trump. El acuerdo contempla cuatro medidas voluntarias y abre la puerta a futuras regulaciones.
AiSOC versiones 7.2.0 a 11.9.9 contienen una vulnerabilidad de inyección de comandos en el servicio de acciones que interpola parámetros sin escapar en crowdstrike_rtr.py y endpoint.py. Usuarios autenticados pueden inyectar comillas simples en parámetros como file_path, path, script_name o script_args para ejecutar comandos arbitrarios en endpoints gestionados con privilegios SYSTEM o root.
Microsoft ha lanzado WSL Containers en disponibilidad general, permitiendo ejecutar contenedores Linux nativamente en Windows mediante el comando wslc.exe. La nueva herramienta integra seguridad con Microsoft Defender for Endpoint y permite a los administradores restringir imágenes a registros aprobados, facilitando el despliegue de cargas de trabajo locales incluyendo modelos de IA.
Sam Altman afirma que OpenAI no saldrá a bolsa hasta que pueda hacer afirmaciones fiables sobre la seguridad de sus modelos, sin un cronograma definido. El CEO expresó su preocupación de que la presión de Wall Street podría comprometer el enfoque de la empresa en la seguridad y la alineación de la IA, en medio de controversias recientes sobre incidentes de ciberseguridad en OpenAI y otros laboratorios de IA rivales.

Una vulnerabilidad de inyección de código en WatchGuard Fireware OS permite a un atacante que controle el servidor VPN remoto ejecutar comandos arbitrarios como root en el Firebox cliente. La vulnerabilidad, identificada como CVE-2026-86131 con CVSS 9.8, afecta al manejo de configuración de clientes BOVPN Over TLS.
Se ha descubierto una vulnerabilidad de command injection en Ziroom ZHOME A0101 versión 1.0.1.0 en el fichero /api/ZRnetwork/ping que permite a un atacante remoto ejecutar comandos arbitrarios manipulando el parámetro url. El exploit ha sido divulgado públicamente y el fabricante no ha respondido a la notificación temprana de la vulnerabilidad.
Se ha identificado una vulnerabilidad de inyección de comandos en Ziroom ZHOME A0101 1.0.1.0 que afecta a la función set_time_zone del endpoint /api/ZRFirmware/set_time_zone. El fallo permite manipular los argumentos hostname/zonename para ejecutar comandos de forma remota, y un exploit público ya está disponible.
Hugging Face ha lanzado el Open TTS Leaderboard, una plataforma de evaluación automática y escalable para modelos de síntesis de voz texto-a-voz (TTS) multilingües e imitación de voz. La herramienta complementa los leaderboards basados en votación humana mediante métricas objetivas como inteligibilidad (WER/CER), velocidad de inferencia (RTFx y TTFA) y similitud de hablante (cosine similarity de embeddings WavLM).

El gobierno estadounidense lanzó el chatbot America.gov en colaboración con Google y SpaceXAI. Cuando se le pregunta sobre Minecraft, el sistema genera una respuesta que parece un poema surrealista pero que es en realidad un easter egg basado en el «End Poem» del videojuego, escrito por Julian Gough, lo que demuestra que los ingenieros incluyeron contenido de defensa creativa contra intentos de jailbreak.

LightLLM en versiones hasta 1.2.0 expone en despliegues multimodales un servicio RPyC de caché sin autenticación con deserialización pickle habilitada en todas las interfaces. Los atacantes pueden enviar objetos serializados malformados a los métodos del caché para ejecutar código arbitrario con los privilegios del servicio.
LightLLM versiones hasta 1.2.0 contiene una vulnerabilidad de ejecución remota de código (RCE) en el servicio router profiler cuando se inicia con el flag --enable_profiling. El servicio expone un servidor RPyC sin autenticación con deserialización de pickle habilitada, permitiendo a atacantes ejecutar código arbitrario enviando objetos serializados manipulados a la cola de comandos del profiler.
Se ha detectado una vulnerabilidad de inyección de comandos en Ziroom ZHOME A0101 versión 1.0.1.0 en la función set_syslog del endpoint /api/ZRnetwork/set_syslog. La manipulación de los parámetros conloglevel o log_size permite ejecutar comandos de forma remota, y un exploit público ya está disponible.
El presidente Trump ha firmado una orden ejecutiva para que la administración estadounidense deje de usar el término «inteligencia artificial» y lo sustituya por «Super Intelligence». La orden afecta a sitios web de políticas, documentos oficiales y comunicados de prensa, aunque no obliga a cambiar regulaciones pasadas. Trump argumenta que «artificial» suena a «noticias falsas» y que el término debe reflejar que esta tecnología es «muy poderosa» y «brillante».

OpenAI lanzó Dots, un agente de IA siempre activo con un avatar animado. Elon Musk y su empresa xAI poseen el dominio dot.com, que redirige a Grok, lo que ha generado especulación en Internet sobre si se trata de una broma deliberada coincidiendo con el lanzamiento del producto de OpenAI.

Anthropic publica resultados de su Frontier Red Team mostrando que GLM-5.3 logra ejecutar ataques de control flow hijacking en un 4% de las pruebas de un benchmark interno de explotación binaria, mientras que Claude Mythos Preview lo consigue en un 6%. Ambos modelos han cruzado un umbral significativo: versiones anteriores como Claude Opus 4.6 y GLM-5.2 no lo lograron en ningún caso.
Grokipedia, la enciclopedia en línea impulsada por IA de SpaceXAI, ha reanudado su actividad después de una pausa de varios meses sin actualizaciones. Algunos artículos como el de Barack Obama han sido revisados recientemente por Grok, aunque no todas las páginas muestran cambios recientes.

Apple ha informado sobre explotación activa de CVE-2026-86950, una vulnerabilidad de escritura fuera de límites en sus sistemas, siendo utilizada en ataques dirigidos sofisticados.
Signal ha completado el despliegue de su función de copias de seguridad cifradas en iOS y aplicaciones de escritorio con la versión 8.30, complementando el lanzamiento que comenzó hace un año en Android. La función permite crear backups cifrado de extremo a extremo de chats, con opciones de almacenamiento en servidores de Signal o en el dispositivo local, ambas protegidas con claves de recuperación y mecanismos de seguridad adicionales.
Una vulnerabilidad en Unsloth Studio, ya parcheada, permitía que modelos de IA maliciosos ejecutasen código Python arbitrario durante la inspección, mediante la opción trust_remote_code. El fallo ilustra los riesgos de confiar en modelos remotos sin validación suficiente en la cadena de suministro de IA.
Dos miembros de la Fuerza Aérea estadounidense fueron condenados a más de 6 años de prisión por ejecutar un esquema de compromiso de correo empresarial que robó más de 2 millones de dólares a varias organizaciones. Chijioke Timothy Odimegwu y Harafat Mogaji enviaron emails de phishing para robar credenciales de empleados, redirigieron pagos a cuentas controladas por ellos y robaron información financiera de víctimas durante más de dos años.
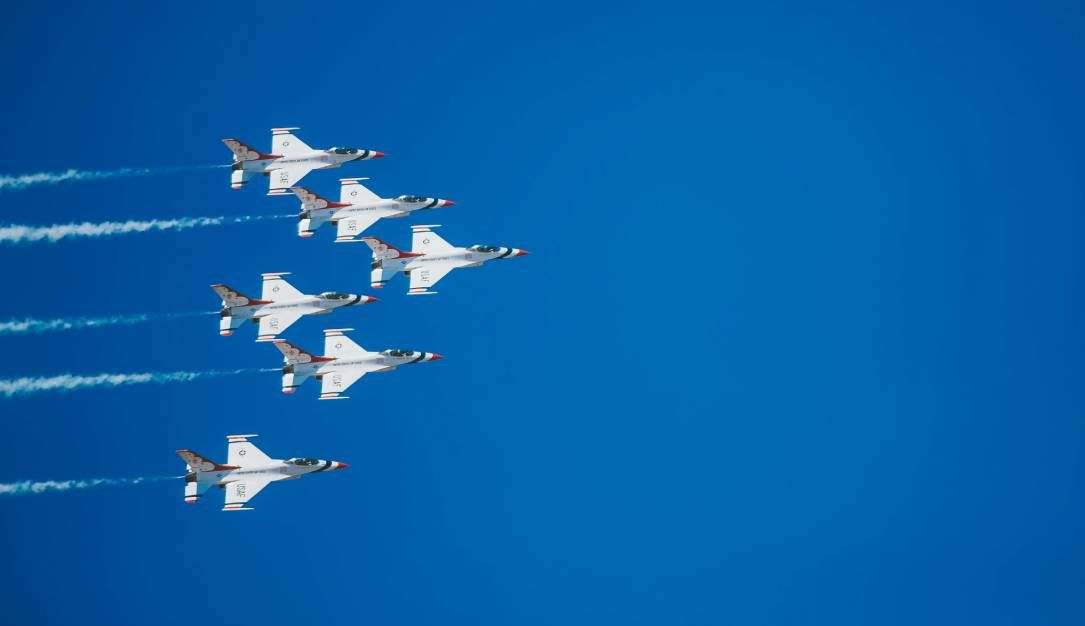
Tesla solicita a sus trabajadores en fábricas de Texas y California que proporcionen datos de captura de movimiento para entrenar a Optimus, su robot humanoide, mediante aprendizaje por imitación. Algunos empleados se resisten porque saben que el robot está diseñado para eventualmente sustituir trabajo humano, lo que hace la amenaza mucho más visible que en otros contextos de IA. La compañía ha respondido contratando recopiladores de datos dedicados e instalando cámaras en las fábricas, además de establecer centros de entrenamiento en varios estados.
Las herramientas de IA «nudify» que generan falsos desnudos mediante deepfakes alcanzan 40 millones de visitas mensuales en 181 sitios web identificados. El fenómeno afecta especialmente a adolescentes: casi la mitad de jóvenes de 13 a 17 años en EE.UU. ha visto contenido sexual generado por IA, y uno de cada cuatro asegura que representaba a personas de su entorno. La regulación europea endurece las restricciones: a partir del 2 de diciembre de 2026, el Reglamento de IA de la UE prohíbe estas prácticas, y la Directiva sobre violencia contra las mujeres aborda la difusión de material íntimo manipulado.

Un estudio de Kaspersky revela que el 53% de los usuarios españoles de internet ha sufrido intentos de estafa en el último año, con un 39% víctima de ciberataques que comprometieron dispositivos, cuentas o datos. Los ciberdelincuentes utilizan IA para automatizar y sofisticar campañas de phishing y fraude a gran escala, aprovechando bases de datos filtradas para personalizar mensajes fraudulentos más creíbles.

Actores de amenaza están abusando de las GPTs personalizadas de OpenAI, promocionadas en resultados patrocinados de Google, para dirigir a usuarios a sitios maliciosos que ejecutan ataques ClickFix y despliegan un RAT. La campaña, identificada por Huntress, afectó a decenas de usuarios y aprovecha la legitimidad de alojar instrucciones maliciosas en el dominio chatgpt.com. OpenAI ya ha retirado al menos dos GPTs maliciosas, aunque los atacantes han continuado evolucionando sus técnicas con aplicaciones firmadas diferentes y cifrado personalizado.
La empresa de spyware Paragon Solutions, propiedad de la firma de capital privado AE Industrial Partners, se fusionará con una SPAC y cotizará en Nasdaq antes de fin de año bajo el paraguas de REDLattice, su empresa hermana de defensa cibernética. El movimiento refleja confianza de inversores y ambiciones de expansión, aunque genera preocupación entre expertos en política sobre la proliferación de estas capacidades de vigilancia.
Dockhand anterior a la versión 1.0.40 contiene una vulnerabilidad de omisión de autenticación en sus endpoints de webhook de git que permite a atacantes remotos no autenticados disparar redeploys arbitrarios de stacks. La falla en la validación del secret del webhook permite enumerar identificadores de stack e inyectar requests no firmados que ejecutan operaciones de git clone y docker compose, provocando denegación de servicio o, si hay acceso de escritura al branch rastreado, escape de contenedor y compromiso total del host.
OpenAI anunció en su Dev Day nuevas funcionalidades que transforman ChatGPT en una plataforma de descubrimiento y lanzamiento de aplicaciones, compitiendo así con el modelo tradicional de tiendas de aplicaciones. La plataforma ahora sugiere apps durante la conversación, permite que los desarrolladores construyan versiones AI-nativas de sus herramientas dentro de ChatGPT, e introduce agentes autónomos (Dots) que pueden ejecutar tareas en la nube accediendo a un ecosistema de más de 4.000 aplicaciones.

OpenAI anunció nuevos agentes de IA llamados Dots en una conferencia para desarrolladores. El titular sugiere que el CEO evitó mencionar preocupaciones de seguridad, pero el artículo no proporciona detalles específicos sobre qué problemas de seguridad fueron ignorados.
La policía holandesa arrestó al 24 de septiembre a un presunto líder del grupo ShinyHunters tras una investigación que reveló detalles de crímenes violentos planeados. El FBI advierte a los miembros restantes del grupo que se entreguen, señalando que ShinyHunters ha vulnerado más de 140 organizaciones desde el año pasado, extorsionando por al menos 70 millones de dólares. El grupo recientemente reivindicó un ataque contra el propio FBI mediante explotación de un zero-day en Oracle PeopleSoft, robando entre dos y tres terabytes de datos.